AU Small Finance Bank, Salesforce veri sızıntısı iddiasını inceliyor
AU Small Finance Bank, ScarlettGroup adlı grubun Aadhaar, PAN ve kredi verilerine eriştiğini öne sürmesinin ardından Salesforce platformundaki olası sızıntıyı araştırıyor.

Hindistanlı AU Small Finance Bank, Salesforce platformunda olası bir veri sızıntısı yaşandığı iddiasını inceliyor. ScarlettGroup adlı bir hacker grubu, müşterilere ait hassas kayıtlara ve bankanın iç belgelerine eriştiğini öne sürdü.
Grubun iddiasına göre ele geçirilen bilgiler arasında Aadhaar ve PAN numaraları, KYC belgeleri, CIBIL skorları, banka hesap özetleri ve kredi bilgileri var. Hackerlar, banka altı gün içinde müzakereye oturmazsa verileri yayımlayacaklarını söyledi. Grup, “Negotiation deadline” başlıklı bir geri sayım sayacı ve bulanıklaştırılmış belge örnekleri paylaştı.
İddiaya ilk olarak siber güvenlik izleme hesabı H4ckmanac, 30 Ekim 2026'da X'te yaptığı paylaşımla dikkat çekti.
Bankadan açıklama
AU Small Finance Bank, Salesforce'un yönettiği ve barındırdığı bir SaaS sistemi olan Salesforce uygulamasında ihlal yaşanmış olabileceğini kabul etti. Banka, söz konusu platformun yalnızca araç finansmanı müşterilerine ait az miktarda bilgi içerdiğini belirtti.
Bankanın açıklamasında şu ifadeler yer aldı: “Konu inceleme altında. Tüm paydaşlara bankanın sistemlerinin etkilenmediğini ve tüm hizmetlerin normal şekilde sürdüğünü yineleriz.” Banka, olayın ana bankacılık sistemlerini ilgilendirmediğini vurguladı. Kaç kaydın etkilenmiş olabileceğini ya da hangi tür verilerin kapsandığını ise açıklamadı.
Hackerların iddia ettiği veriler
İddialara göre sızdırılan veriler arasında kredi onayları, imzalı evraklar ve teminat bilgileri, sigorta belgeleri ile müşteri ilişkileri yönetimi (CRM) verileri de bulunuyor. Ayrıca çalışan rehberleri, giriş geçmişi, IP adresleri ve denetim kayıtları gibi şirket içi bilgilerin de ele geçirildiği öne sürülüyor. Bu iddiaların hiçbiri bağımsız olarak doğrulanmadı; sızıntının kapsamı ve müşterilerin ne ölçüde etkilendiği belirsiz.
Müşterilerin, bankadan geliyormuş gibi görünen şüpheli arama, e-posta ve mesajlara karşı dikkatli olması gerekiyor. Tanımadıkları kişilerle OTP, bankacılık şifresi, Aadhaar bilgisi ya da başka hassas veriler paylaşılmamalı. Hesap hareketleri düzenli izlenmeli, olağan dışı işlemler hemen bankaya bildirilmeli. İnceleme sürüyor.
Aynı günden diğer haberler
Tümünü gör →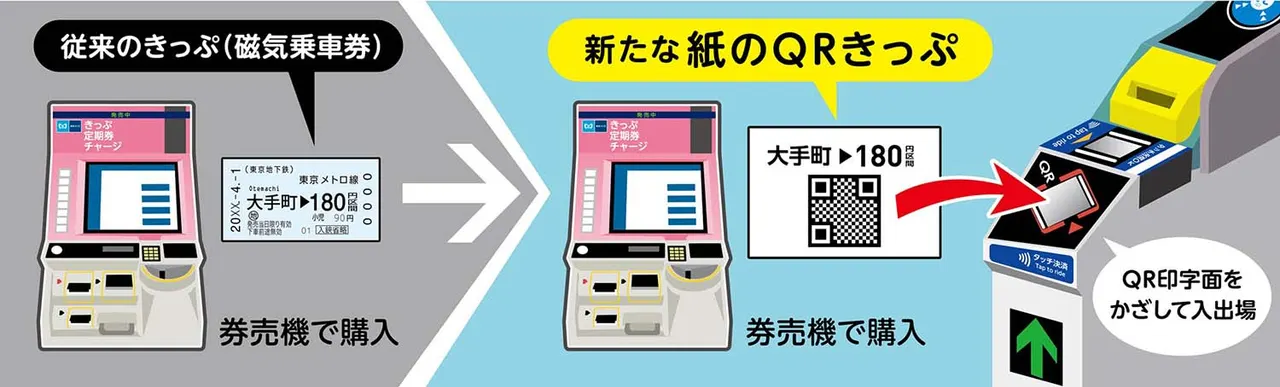
Tokyo Metro QR kodlu kâğıt bilete geçiyor, manyetik bilet bitiyor
immedio, Fujitsu, LayerX ve Sansan ile AI Growth Camp 2026'yı düzenliyor
Reddit, içerikleri görmek için hesap girişi zorunlu kılacak
Evde güneş paneli: Mühendis, çamaşır makinesinin güneşle çalışacağını öngörüyor
Daha fazla: Güvenlik
Tümünü gör →
Telefonu kapatmak Pegasus'u durdurur mu? ESET uzmanı şüpheli
Leipzig Üniversitesi siber saldırının ardından hâlâ çevrimdışı
Orange Cyberdefense, Mistral AI Design Partner Programına katıldı