Arara ihlali: Moss Burger, Workman ve IIJmio veri sızıntısını doğruladı
Japon e-posta dağıtım sağlayıcısı Arara'ya yönelik saldırı müşteri şirketleri etkiliyor. Moss Burger, Workman ve IIJmio müşteri verisi sızıntısını açıkladı.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Japon e-posta gönderim hizmeti sağlayıcısı Arara'ya yönelik yetkisiz erişimin ardından hizmeti kullanan şirketler art arda müşteri verisi sızıntısı açıklıyor. 4 Kasım'da Moss Burger'ı işleten Moss Food Service'in yanı sıra Workman, Internet Initiative Japan (IIJ) ve Sumitomo Realty & Development de sızıntıyı duyurdu. Arara, etkilenen sözleşmeli şirket sayısını en fazla yaklaşık 380 olarak tahmin ediyor.
Şirketlerin açıkladığı rakamlar
Moss Food Service, “Moss WEB” üyelik hizmetinden e-posta adresi, yaş, cinsiyet ve yaşanan ili kapsayan 7 milyon 517 bin 87 kaydın sızdığını bildirdi. Kredi kartı gibi ödeme bilgileri kapsamda değil. Workman, çevrimiçi mağazasının bülten abonelerine ait en fazla yaklaşık 1,45 milyon e-posta adresinin etkilendiğini söyledi. IIJ, IIJmio abonelerinin 983 bin 458 adresini, Duskin ise DDuet üyelik sitesinden 657 bin 886 kaydı duyurdu. Sumitomo Realty ise taşeron firmanın kullandığı Arara hizmetine erişim nedeniyle konut sorgusunda bulunan müşterilerin 205 bin 208 adresinin sızdığını belirtti.
Daha önce, 3 Kasım'da Kaldi Coffee Farm'ı işleten Camel Coffee 820 bin 420 adresin, Seijo Ishii ise en fazla 168 bin 630 adresin sızdığını açıkladı. Bir milyonu aşan vakalar arasında TKC (en fazla 2 milyon 230 bin 812), Chobirich (1 milyon 348 bin 525), Bic Camera ve iki şirket (yaklaşık 14,9 milyon olasılık) ile Asoview (15 milyon 821 bin 184) yer alıyor.
Değişen açıklamalar
Bazı şirketler başlangıçta etkilenmediklerini söylemişti. Shochiku Multiplex Theatres, Ekim sonunda SMT Members verilerinin sızmadığını duyurmuştu; ancak Arara'dan 2 Kasım'da başka bir ortama yeni erişim tespit edildiği bildirildi ve 3 milyon 320 bin 305 üyenin adresi sızdı. Yokohama Rubber da önce etkilenmediği bilgisini aldı, 3 Kasım'da şirket adı ve e-posta adreslerinin sızdığını duyurdu. Subway ise ikinci açıklamasında olasılığı dışlayamadığını belirterek Arara'dan yeniden inceleme istedi.
Saldırının kapsamı büyüyor
Arara, 29 Ekim'deki ilk raporunda paylaşılan sunucu ortamından yaklaşık 3,01 milyon adresin sızdığını söylemişti. 2 Kasım'daki ikinci raporda saldırganın hizmet üzerinden müşteri şirketlerin 97 sunucusuna girdiği ve yaklaşık 77 milyon adresin sızmış olabileceği belirtildi. Saldırgan ayrıca kredi kartı şirketi kılığında en fazla yaklaşık 7,13 milyon şüpheli e-posta gönderdi. Arara hizmeti 31 Ekim'den beri tamamen durdurdu; yeniden başlama tarihi belirsiz.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →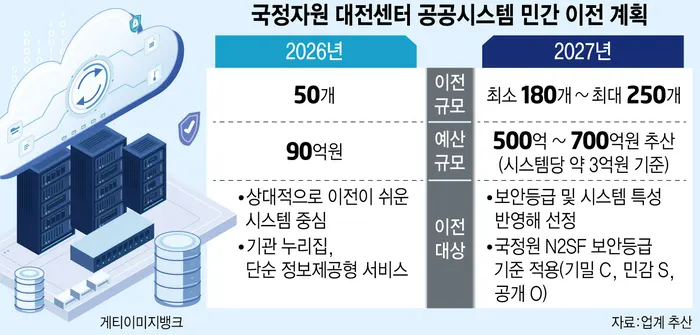
Güney Kore, 250'ye Kadar Kamu Sistemini Özel Buluta Taşıyacak
LloydK, Samsung'un patentini ücretsiz alıyor: AI ajanları gelişecek
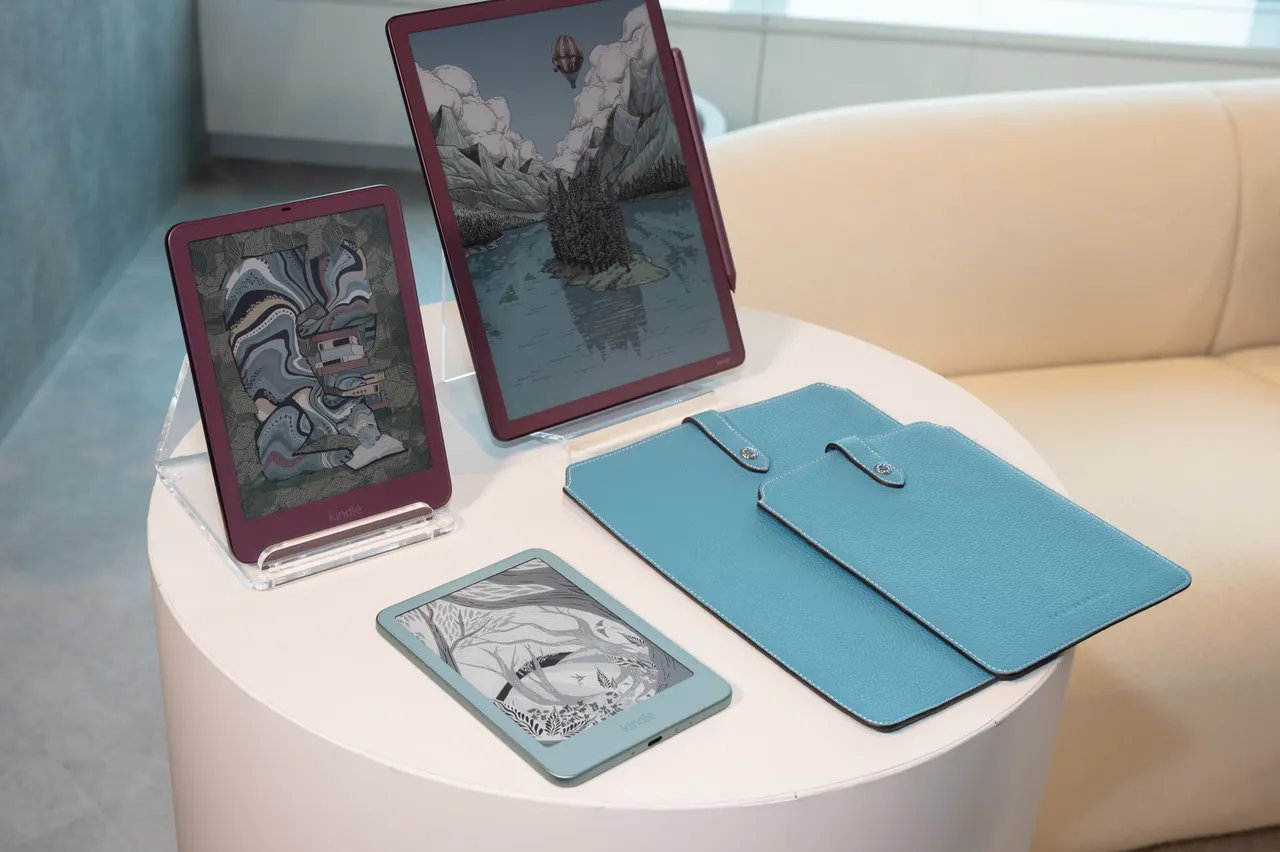
Amazon Kindle serisi Japonya'da yenilendi, fiyatlar 10.000 yen arttı
Fuji TV, 2027'ye kadar dizi yapımında üretken yapay zekaya geçiyor
Daha fazla: Güvenlik
Tümünü gör →
OpenAI yapay zeka ajanları Linux çekirdeğinde 948 açık buldu

Zyxel GS1900 anahtarlarına saldırılar sürüyor, yamalar yayında

CERT-In, Tata Motors bağlantılı araç uygulamalarındaki açıkları duyurdu
