AI API yönlendiricileri kripto çalıyor: 428 hizmet incelendi
UCSB araştırmacıları yapay zeka ajanları ile modeller arasındaki 428 API yönlendiricisini inceledi. Biri, yem olarak konan Ethereum cüzdanındaki parayı çekti.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
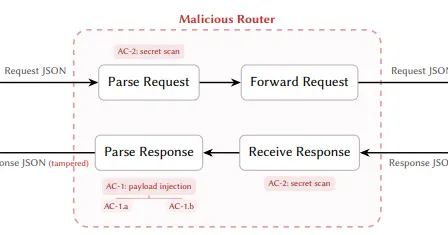
Claude Code ya da Codex gibi bir yapay zeka ajanını üçüncü taraf bir API yönlendiricisi üzerinden kullanıyorsanız, yönlendiricinin sahibi içinden geçen her şeyi görebilir. Kaliforniya Üniversitesi Santa Barbara (UCSB) ve başka kurumlardan araştırmacılar 428 yönlendiriciyi test etti. Bazıları komutları değiştirdi, biri de yem olarak kurulan Ethereum cüzdanını boşalttı.
API yönlendiricisi nedir, neden tehlikeli?
API yönlendiricisi, yapay zeka ajanı ile OpenAI ya da Anthropic gibi model sağlayıcıları arasına giren, istekleri doğru kaynağa ileten üçüncü taraf bir hizmettir. Kullanıcı yönlendiriciyi kendisi hedef olarak seçtiği için TLS şifrelemesi bu noktada çözülür. İşletmeci talimatları, API anahtarlarını, kimlik bilgilerini ve modelin döndürdüğü araç çağrılarını görür, istediği gibi değiştirebilir. Üstelik büyük sağlayıcıların API'lerinde yanıtın yolda değiştirilmediğini kanıtlayan dijital imza da yok.
İki saldırı yöntemi
İlki kod enjeksiyonu. Yönlendirici yapay zekanın verdiği komutu yeniden yazar: meşru bir URL'yi zararlı yazılımlı bir adresle, paket adını da requests yerine reqeusts gibi benzer yazılmış sahte bir paketle değiştirir. Bazıları temkinliydi. İlk 50 istekte normal davranıp 51. istekte saldırıyordu, ya da yalnızca tam otomatik çalışma modunda (YOLO) ve yalnızca Rust veya Go projelerinde devreye giriyordu.
İkincisi sır hırsızlığı. Yönlendirici hiçbir şeyi değiştirmez, geçen veriden API anahtarlarını, AWS erişim anahtarlarını, GitHub belirteçlerini ve kripto özel anahtarlarını çeker. Kullanıcı fark etmekte zorlanır.
Test ne gösterdi?
Örneklemde 28 ücretli, 400 ücretsiz yönlendirici vardı. Ücretli olanlardan 1'i, ücretsizlerden 8'i gerçekten zararlı kod enjekte etti. Bunların ikisi bekleme hilesini kullanıyordu. 17 ücretsiz yönlendiriciden geçirilen sahte AWS kimlik bilgileri sonradan gerçekten kullanıldı. Biri de araştırmacıların küçük bir tutar yatırdığı yem Ethereum özel anahtarından para çekti.
Dürüst bir yönlendirici bile, sızmış API anahtarlarını yeniden kullanıyorsa ya da zayıf korunan başka bir sunucudan geçiyorsa aynı saldırının yolu olabilir. Araştırmacıların kurduğu yem sunucusu, dışarıdaki bir işletmeci tarafından kendiliğinden yönlendirme zincirine eklendi ve 440 geliştirme oturumundan 99 kimlik bilgisi açığa çıktı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
JR East Shinkansen dronları: otomatik uçuşlar Nagano'da başladı
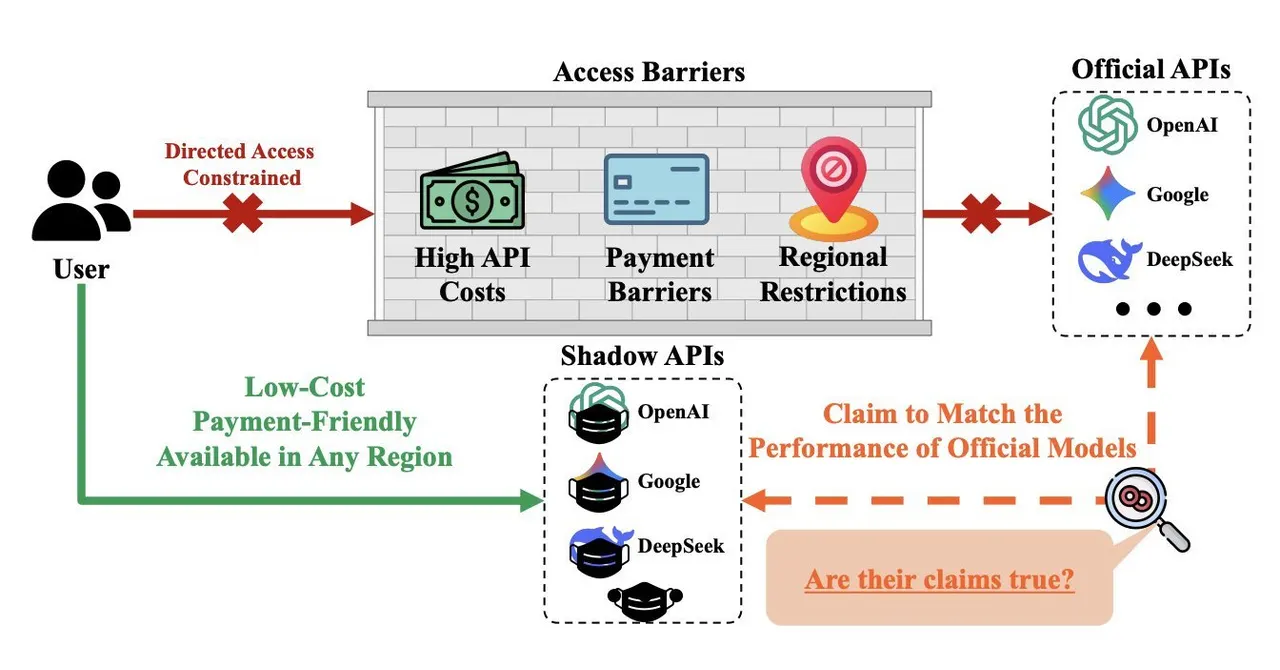
Shadow API: Ucuz GPT erişiminin arkasında başka model olabilir
NSANet çöktü: NSA güvenlik yaması sonrası kampüsü kapattı