AB Siber Dayanıklılık Yasası ucuz kablosuz farelere yük bindiriyor
AB'nin Cyber Resilience Act düzenlemesi, Aralık 2027'den itibaren en ucuz kablosuz fareleri üretenlere de siber güvenlik yükümlülükleri getiriyor. Ek maliyet en çok bütçe modelleri etkileyebilir.
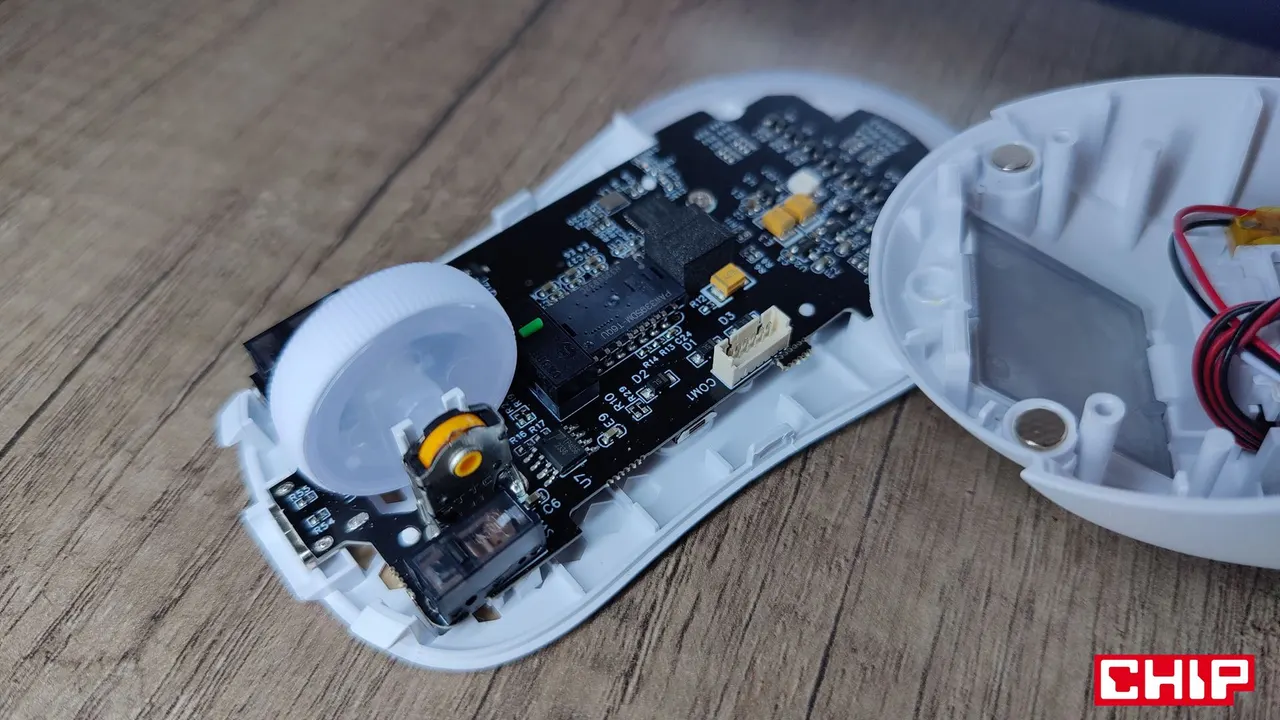
Avrupa Birliği'nin Cyber Resilience Act (CRA) düzenlemesi, yani 2024/2847 sayılı AB tüzüğü, 11 Aralık 2027'den itibaren en ucuz kablosuz fareleri üreten firmalara da siber güvenlik yükümlülükleri getirecek. Ek maliyetin en çok bütçe modelleri etkilemesi bekleniyor.
En basit kablosuz farede bile bir denetleyici, bellenim ve USB alıcıyla haberleşen bir telsiz modülü bulunuyor. CRA, dijital öğe içeren geniş bir ürün kategorisini kapsadığı için fare ve klavye gibi çevre birimleri de kapsama giriyor. Kurallar kablolu cihazlar için de geçerli; yani kabloya dönmek üreticiyi yeni yükümlülüklerden kurtarmıyor.
CRA ne istiyor?
Tüzük her telsiz bağlantının şifrelenmesini zorunlu kılmıyor. Bunun yerine verilerin gizliliğinin ve bütünlüğünün korunmasını, yetkisiz erişime karşı önlem alınmasını ve güvenlik açıklarının istismar riskinin azaltılmasını şart koşuyor. Şifreleme bu hedeflere ulaşmanın yollarından biri; somut çözüm risk değerlendirmesine bağlı. Tehdit gerçek: Bastille araştırmacıları 2016'da MouseJack açıklarını ortaya koymuştu. Bazı telsiz cihazlarda bilgisayara tuş vuruşu gibi yorumlanan hazırlanmış komutlar gönderilebiliyor, saldırgan 100 metreye kadar uzaktan komut çalıştırabiliyordu. Şifreli iletişim yeni değil; Logitech Logi Bolt gibi çözümler bunu zaten sunuyor.
Maliyet küçük üreticileri zorlayacak
Üreticiler ayrıca riskleri belgelemek, bildirilen açıkları yönetmek ve güvenlik desteği sağlamak zorunda. Bu destek süresi kural olarak en az beş yıl; ürünün makul kullanım ömrü daha kısaysa istisna yapılabiliyor. Ciddi olayların ve aktif istismar edilen açıkların bildirimine ilişkin kurallar ise 11 Eylül 2026'dan beri yürürlükte.
Büyük firmalar için bu, mevcut süreçlerin genişletilmesi anlamına geliyor. Hazır denetleyici ve taşeron yazılımla ucuz fare satan küçük firmalar ise daha zor durumda olabilir. ENISA'nın Haziran 2026'da yayımladığı ve 194 kuruluşu kapsayan araştırmada katılımcıların %66'sı CRA'yı duymuştu, ancak 142'si hazırlık için mali desteğe ihtiyaç duyduğunu belirtti. Araştırma yalnızca çevre birimi üreticilerini kapsamıyordu.
Eski fareler 11 Aralık 2027'den sonra raflardan otomatik olarak kalkmayacak. Bu tarihten önce AB pazarına sunulan ürünlerin, önemli ölçüde değiştirilmedikçe yeni tasarım şartlarını karşılaması gerekmiyor. Açık ve olay bildirimi yükümlülükleri bunun istisnası. Yeni piyasaya sürülen ürünler ise tasarımı eski olsa bile uyumlu olmak zorunda.
Yani asıl zorluk şifrelemenin kendisi değil, siber güvenlik altyapısını sürdürmek. Bunun sonucu fiyat artışı, en ucuz modellerin azalması ya da kolay güvenceye alınan kablolu modellere ilginin artması olabilir.
Göz atmaya değer uygulamalar
 SUMO: sayı bulmacası
Doğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
 Dialo: konuşarak dil öğrenin
Yapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
 ediviewer: EDI dosyalarını belge gibi okuyun
EDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
Aynı günden diğer haberler
Tümünü gör →
İspanya gelir haritası: INE atlası sokak sokak farkları gösteriyor
Fritzbox güncelleme desteği: Router'ınız FritzOS'u ne kadar alır
SUSE otomasyon ve yapay zeka nedeniyle her 10 işten birini kesiyor
Die Höhle der Löwen 20. sezon: Hangi anlaşmalar gerçekleşti
Daha fazla: Güvenlik
Tümünü gör →
Guardia Civil, telefonlara uzaktan erişim sistemine 2,5 milyon euro ödedi
Amutable, kendi durumunu kanıtlayan Linux önizlemesini açtı
Claude ve DeepSeek kullanan bilgisayar korsanı 9 Güney Kore bankasını vurdu