Взломы банков в Южной Корее: доступ к системам пересобирают с нуля
Хакеры не трогали ядро банковских систем. Они вошли через инструменты кредитных брокеров, сотрудников и подрядчиков. Корейские банки теперь тратят на защиту до 2,8 раза больше.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Взломщики не ломали парадную дверь, а заходили через служебный вход. В серии атак на банки Южной Кореи хакеры обошли основную сеть, которая обрабатывает вклады и кредиты, и ударили по слабо защищённым правам доступа в системах, которыми пользуются кредитные брокеры, сотрудники и внешние подрядчики. Теперь банки перестраивают управление учётными записями и доступом и на следующий год увеличивают бюджет на информационную безопасность до 2,8 раза.
Что произошло в корейских банках
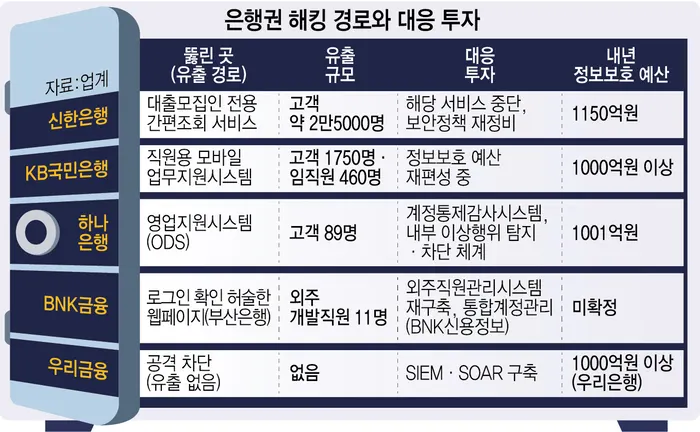
В Shinhan Bank через сервис быстрых запросов для кредитных брокеров утекли данные около 25 тысяч клиентов, включая годовой доход и кредитный лимит. В KB Kookmin Bank через мобильную систему поддержки работы сотрудников вышла информация о 1750 клиентах и 460 работниках. В Hana Bank в прошлом месяце атаковали систему поддержки продаж (ODS): утекли идентификационные номера, адреса и места работы 89 клиентов. Busan Bank выяснил, что через веб-страницу со слабой проверкой входа раскрылись персональные данные 11 внешних разработчиков.
Слабым звеном назвали API, то есть каналы, по которым системы обмениваются данными. Если сервер заново не проверяет права того, кто делает запрос, достаточно подменить идентификатор, например номер клиента, чтобы увидеть чужие сведения.
Что меняют банки
Hana Bank внедряет систему аудита контроля учётных записей: у каждой записи ограничиваются права, а история использования проверяется. BNK Credit Information строит единую систему управления аккаунтами, Busan Bank переписывает систему управления внешним персоналом. iM Data Systems из группы iM Financial вводит контроль доступа к сетевому и защитному оборудованию. Woori Financial ставит SIEM, который собирает журналы подключений и ищет аномалии, и SOAR, автоматически блокирующий найденные угрозы.
Бюджеты растут. Shinhan заложил на следующий год 115 млрд вон, примерно в 2,8 раза больше нынешних 40,6 млрд. Hana выделит 100,1 млрд вон, Woori и KB Kookmin более 100 млрд вон каждый.
Одного управления учётными записями может не хватить. KB Kookmin с 2019 года вкладывается в управление правами и контроль доступа к базам данных, но утечка всё равно случилась через открытую наружу систему для сотрудников. Нужно проверять, имеет ли внешний запрос реальное право на данные.
Комиссия по финансовым услугам до конца года проверит системы аутентификации, контроля доступа и API более чем в 580 компаниях. Спросят и с руководства. В первом квартале следующего года выйдут рекомендации по внутреннему контролю безопасности. С 30 сентября по 3 ноября в финсекторе заявили о 40 инцидентах в 37 компаниях, утекло около 473 тысяч записей.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Claude заблокировали? Почему виноват не всегда VPN

Поджог радара в Севилье: человек в капюшоне на трассе A-92

Сбой Microsoft: в бассейне отеля в Германии не дошёл сигнал о хлоре

Комета 220P/McNaught вспыхнула в тысячу раз ярче. Почему так вышло
Ещё в рубрике: Безопасность
Показать все →
NoisyTCP: уязвимость в Linux позволяет удалённо уронить сервер

Artex: ИИ-инструмент для взлома ломает сети меньше чем за три часа

Эстония создаёт цифровое правительство в изгнании в облаке
