Утечка Maileva: украдены адреса 22 миллионов человек
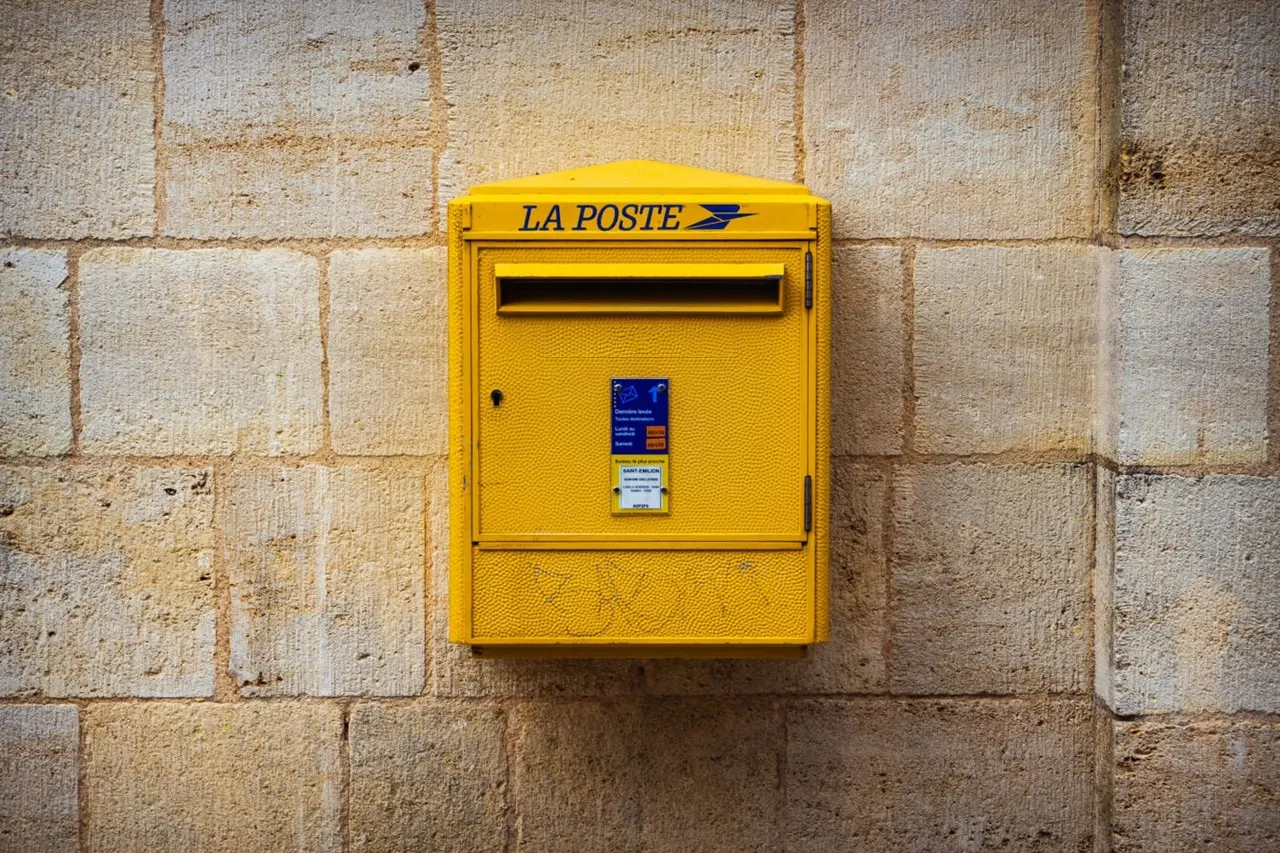
Хакеры похитили имена, фамилии и почтовые адреса 22 миллионов человек у Maileva, дочерней компании La Poste. Большинство жертв с ней не сталкивались.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Возможно, вы никогда не слышали о Maileva, но ваши данные могли утечь именно оттуда. В результате кибератаки на эту дочернюю компанию французской La Poste похищены имена, фамилии и почтовые адреса 22 миллионов человек. Это примерно каждый третий житель Франции.
Maileva принадлежит Docaposte, которая входит в группу La Poste. Сервис позволяет компаниям отправлять письма, не заходя на почту. Через его серверы идут расчётные листки, заказные письма, счета и приглашения на собрания акционеров. По данным компании, у неё более 70 тысяч пользователей, а в 2024 году она отправила 180 миллионов документов. Пострадали не клиенты Maileva, а получатели их писем.
Атака произошла в середине сентября. 23 сентября Maileva приостановила все сервисы, обнаружив подозрительную активность, и платформа была недоступна шесть дней. Тогда компания говорила лишь о попытках несанкционированного доступа к учётным записям клиентов, но не о краже данных. Реальные масштабы стали известны почти через два месяца. По внутренним документам, с которыми ознакомился сайт Cyberattaque.org, затронуто около 39 миллионов записей о письмах, то есть 22 миллиона человек после удаления дубликатов. Maileva уведомила французский регулятор CNIL и подала заявление, идёт судебное расследование.
Кого затронула утечка Maileva?
По данным Cyberattaque.org, среди пострадавших организаций есть социальные арендодатели, лаборатории и больницы. Не исключено, что просмотрены письма со сведениями о лечении и счетах пациентов. В некоторых организациях могла утечь переписка за десять лет. Своих пациентов или жильцов уже предупредили больница Foch в Сюрене, лаборатории сети Inovie (BioMedilab, Biofusion, Labosud), арендодатели Flandre Opale Habitat и Altéal, а также IZILO, транспортная сеть Lorient Agglomération.
Docaposte заверяет, что Maileva сообщила обо всём затронутым организациям. Но предупреждать людей по отдельности должны сами компании-клиенты, и каждая сама проверяет, какие данные её адресатов были украдены.
Как защититься после утечки?
Имя и адрес в связке с больницей или арендодателем дают мошенникам основу для очень правдоподобных схем. Они не медлили: по данным RTL, пользователи получили поддельное письмо от имени AR24, сервиса электронных заказных писем Docaposte, со ссылкой на «электронное заказное письмо». Журналист Damien Bancal советует остерегаться писем, которые выдают себя за больницу или перевозчика и просят скачать вложение или зайти на сайт.
Не переходите по ссылкам из неожиданных сообщений, не скачивайте вложения и не платите в спешке. Если есть сомнения, откройте официальный сайт организации сами, не через присланную ссылку.
Это не первая крупная утечка во Франции. Недавно у Auto-Planning похитили 14 миллионов номерных знаков, а у Crédit Mutuel Arkéa украли около 100 миллионов евро. В прошлом году La Poste уже пострадала от атаки пророссийских хакеров за несколько дней до Рождества.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Поджог радара в Севилье: человек в капюшоне на трассе A-92

Сбой Microsoft: в бассейне отеля в Германии не дошёл сигнал о хлоре

Комета 220P/McNaught вспыхнула в тысячу раз ярче. Почему так вышло

Coral Hart написала 370 книг с помощью ИИ за 20 месяцев
Ещё в рубрике: Безопасность
Показать все →
NoisyTCP: уязвимость в Linux позволяет удалённо уронить сервер

Artex: ИИ-инструмент для взлома ломает сети меньше чем за три часа

Эстония создаёт цифровое правительство в изгнании в облаке
