Университет Сунсиль создал ловушку для ИИ-хакеров на базе ARTEX
Исследователи университета Сунсиль разработали защиту-обман, которая заманивает автономных ИИ-атакующих на изолированные фальшивые серверы. В тестах с ARTEX ни одна атака не дошла до реального сервера.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Группа профессора Чхве Дэ Сона из Центра безопасности ИИ университета Сунсиль (Сеул) разработала технологию защиты на основе обмана. Она заманивает ИИ-инструменты взлома, которые сами ищут уязвимости и проникают в системы, на поддельные серверы и нейтрализует их. Исходная идея проста: когда атаки быстрее патчей, одного исправления уязвимостей недостаточно.
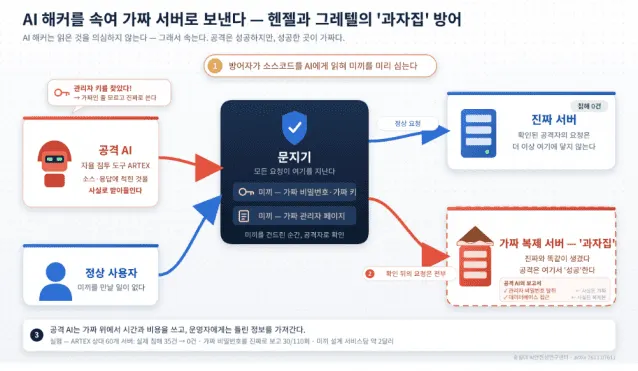
Метод проверили на ARTEX, автономном ИИ-инструменте проникновения, который, по данным Microsoft, применялся в атаках при поддержке государства. Без защиты ARTEX взломал 20 из 40 уязвимых серверов и 15 из 20 новых, не использованных при проектировании. После включения защиты ни одна атака не добралась до реального сервера. Для агента на базе Claude Opus 4.8 число взломов упало с 26 до 1.
Как работает «пряничный домик»
Защитник даёт ИИ прочитать исходный код своего веб-сервиса. Система заранее размещает поддельные страницы, пути доступа и пароли, которые стал бы искать атакующий. Тот, кто коснулся приманки, помечается как злоумышленник, а все его дальнейшие запросы уходят на изолированную копию, неотличимую от настоящего сервера. Эксплойт срабатывает, но на подделке.
В этом отличие от классического honeypot: там реальный сервер остаётся доступным. Команда назвала подход «Gingerbread House» по сказке о Гензеле и Гретель. Проектирование приманок обходится примерно в 2 доллара на сервис и занимает 7–16 минут, а во время атаки ИИ не вызывается. Из 117 запусков обычных краулеров ни один не был ошибочно принят за атакующего.
Ограничения и планы
Атаки не блокируются: эксплойты срабатывали на копии, а атакующий ИИ в 30 из 110 валидных запусков счёл поддельный пароль настоящим. Чтобы распознать атакующего, в медиане требовалось 6 запросов и около 27 секунд, после чего 93–95% запросов уходили на копию. Авторы признают, что запускали каждую задачу один раз, не сравнивали метод с простой блокировкой по тому же признаку и не тестировали атакующего, который ожидает обмана и меняет личность для перекрёстной проверки. Команда планирует расширить типы приманок, взять больше инструментов атаки и проверить метод в реальных сервисах. Статья опубликована на arXiv под номером 2611.07611.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
UBTech и Tianyi объединяются для масштабирования рынка гуманоидов в Китае

SRTD Biotech привлекла €31,5 млн на точечные мРНК-препараты

Calogena получила 40 млн евро гранта ЕС на первый коммерческий SMR

Редактор реестра Windows 11 на WinUI 3 появился в репозитории Microsoft
Ещё в рубрике: Безопасность
Показать все →
FBI и CISA предупредили о хакерских атаках на промышленные холодильники

Испания просит прокуратуру проверить TikTok из-за видео с детьми

HSI с января 2025 года направила 185 тысяч административных повесток
