Turla и шпион Cereal: копии писем из Румынии и Казахстана
В ESET нашли Cereal: шпионскую программу в почтовых серверах Exchange. Она копировала письма чиновников, которые переписывались с НАТО и ЕС.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Чиновник отправляет письмо представителю НАТО. Оно доходит до адресата, ничего подозрительного. А спрятанная на сервере программа тем временем читает содержимое, узнаёт нужный документ и готовит копию для российских шпионов. Такой механизм под названием Cereal описали исследователи компании ESET.
За операцией, как считается, стоит группа Turla, которую много лет связывают с российской ФСБ. Хакеры захватили серверы Microsoft Exchange в государственных учреждениях Румынии и Казахстана. Сначала исследователи нашли неизвестную программу на сервере госорганизации в Казахстане. Улучшив методы обнаружения, они вышли на вторую жертву: 23 декабря 2025 года тот же набор инструментов применили против учреждения в Румынии, которая входит и в НАТО, и в ЕС.
Как работает Cereal и что он копирует?
Главный модуль, CerealBox, прячется в процессе, который обрабатывает почтовый поток Exchange. Новой службы он не устанавливает, а подключается к существующим механизмам. Исходное письмо по-прежнему доходит до получателя. Копирует программа не всё: берёт письма с вложениями DOC, DOCX или PDF, затем проверяет отправителей, получателей, темы и имена файлов. Подошедшие письма упаковываются, шифруются и ждут, пока их заберут операторы.
В Румынии конфигурация искала переписку с адресами, связанными с НАТО и учреждениями ЕС. Это не значит, что взломали сам альянс или Еврокомиссию: хакеры попали в почту организации, которая с ними переписывалась. ESET не назвал румынское ведомство, не раскрыл содержание писем и объём похищенных данных.
Без собственного управляющего сервера
Обычно вредоносная программа связывается с сервером злоумышленников, и это может выдать их. Здесь модуль CerealNeuron оставался на сервере жертвы и ждал специально составленных веб-запросов, которые снаружи выглядели как обычный почтовый трафик. Программа также использовала оперативную память, оставляя меньше следов на диске, а дополнительные модули изучали учётные записи, сеть и сохранённые пароли. В ESET отмечают очень продвинутое использование технологии .NET.
Кто такая Turla
Группа, известная и как Secret Blizzard, действует минимум с 2004 года и целится в госструктуры, дипломатические представительства и оборонные организации. В 2023 году ФБР в операции Medusa обезвредило связанную с ней программу Snake. Связь Cereal с Turla основана на ранее известных инструментах группы и технических сходствах, а не на установлении личностей операторов. По данным ESET, с 2022 года около 70% атакованных группой стран — бывшие советские республики или европейские страны, исторически связанные с СССР. Как хакеры получили первоначальный доступ, неизвестно.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Спутниковый kill switch: Миттал считает, что он должен быть у Индии
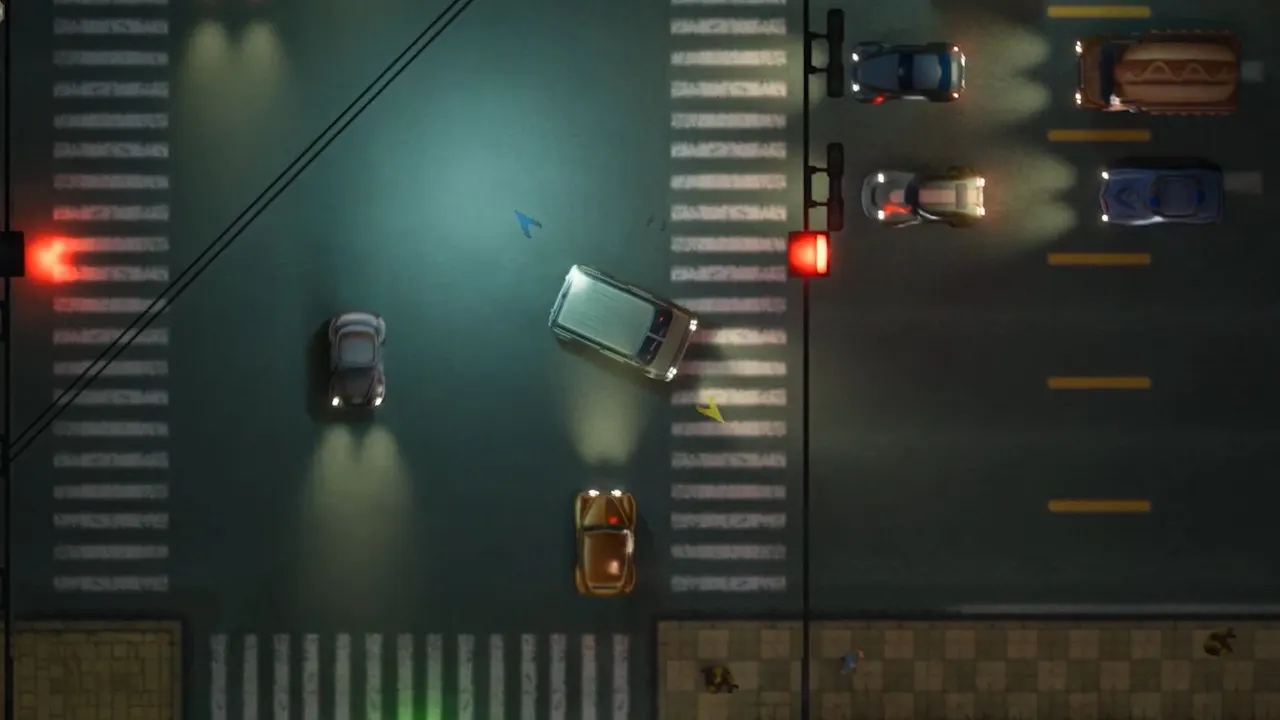
GTA2 RTX Upgraded: игра 1999 года получила path tracing
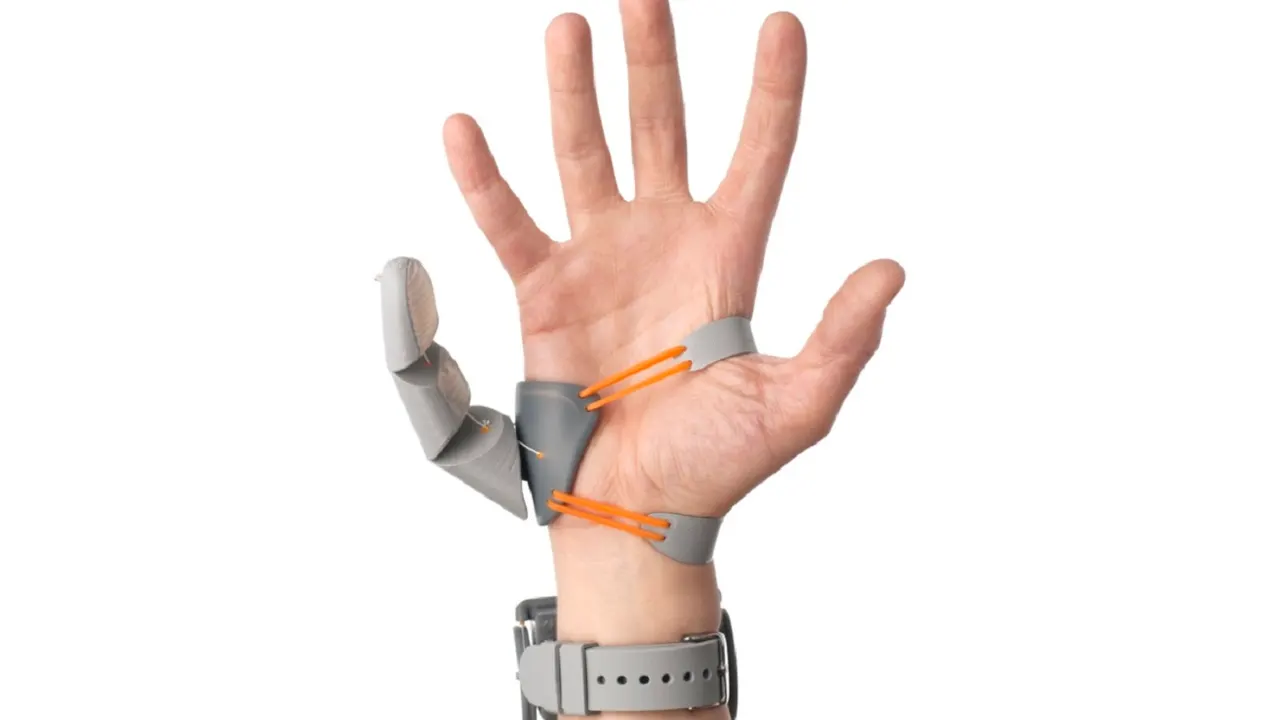
EgoThumb: роботизированный шестой палец, которым не надо управлять
Сбой Claude: проблемы со входом в Claude.ai и Claude Code
Ещё в рубрике: Безопасность
Показать все →
Европол изъял 6 млн украденных логинов: как проверить свои

KB Capital: утечка данных 1811 человек после хакерской атаки

Взлом Onamae.com Desktop Cloud: GMO получила иски почти на 3 млрд иен