Telegram: в HTML-виджетах нашли RCE-уязвимость на Android
Исследователи V12 показали, что новые HTML-виджеты в чатах Telegram позволяли удалённо выполнить код на Android. Разработчики уже выпустили исправление.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Новая функция Telegram должна была превратить чаты в мини-приложения. Исследователи безопасности V12 показали, что через HTML-виджеты можно ещё и удалённо выполнить код на смартфоне. Уязвимость класса RCE (remote code execution, удалённое выполнение кода) касалась Telegram для Android. Исправление уже выпущено.
Что такое HTML-виджеты в Telegram?
9 ноября Telegram представил Bot API 10.4. С этой версии боты могут отправлять интерактивные HTML-виджеты. В отличие от Mini Apps, они не открывают отдельное приложение, а работают прямо внутри переписки.
Виджеты поддерживают HTML, CSS и JavaScript. Код на JavaScript исполняется в изолированной среде QuickJS. Такая изоляция нужна, чтобы код из сообщения не добрался до остальной системы. Исследователи V12 продемонстрировали, что на Android её удалось обойти и добиться выполнения кода.
Что это значит для пользователей
Уязвимость затрагивала только приложение для Android, и разработчики её закрыли. Но принцип понятный: чем больше кода запускается внутри сообщений, тем больше мест, где что-то может пойти не так. Функции от запуска не прошло и недели, а проблему уже нашли.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →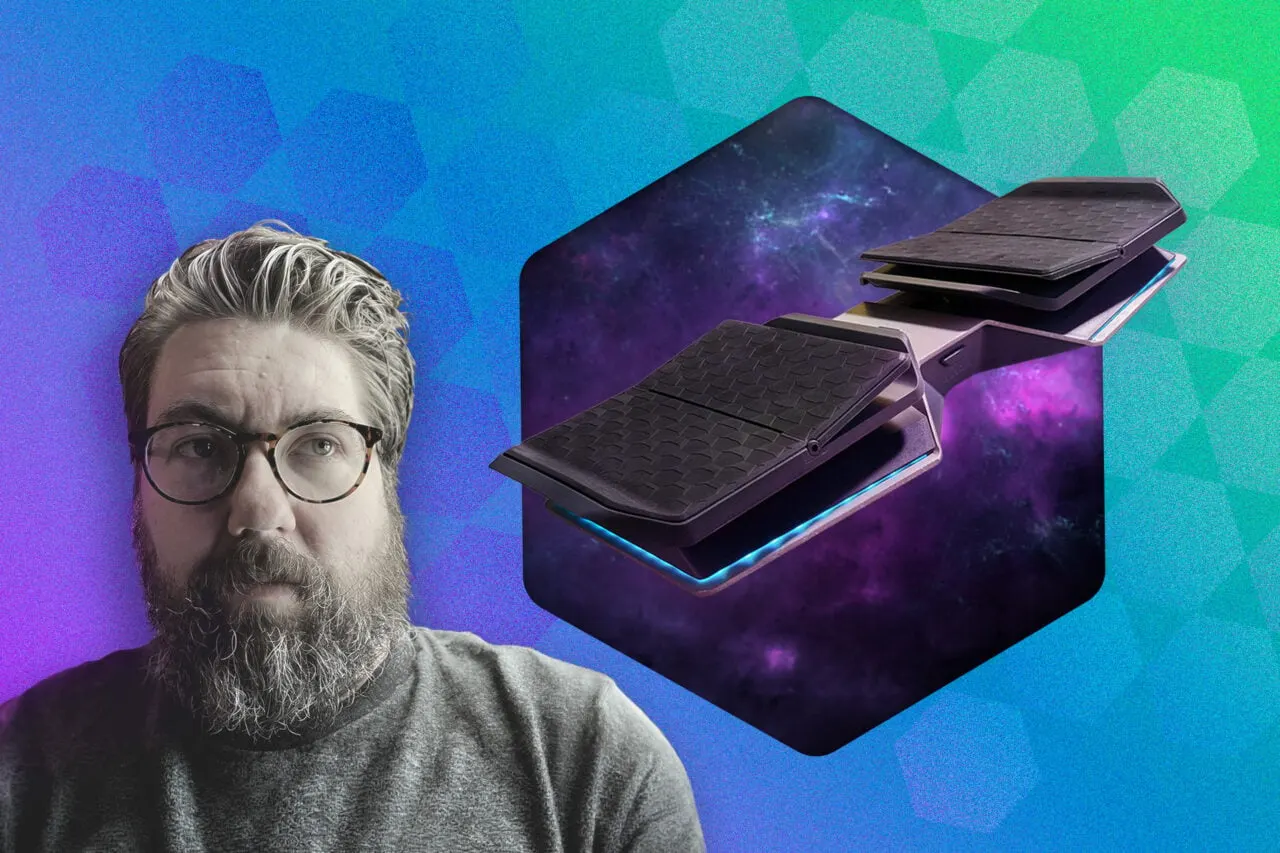
Glydr: ножной контроллер за 299 долларов разгружает руки геймеров
Кубик Рубика снова делают в Венгрии: открыта роботизированная линия
Покупки с ИИ: Perplexity в 15% ответов выдавал подозрительные магазины