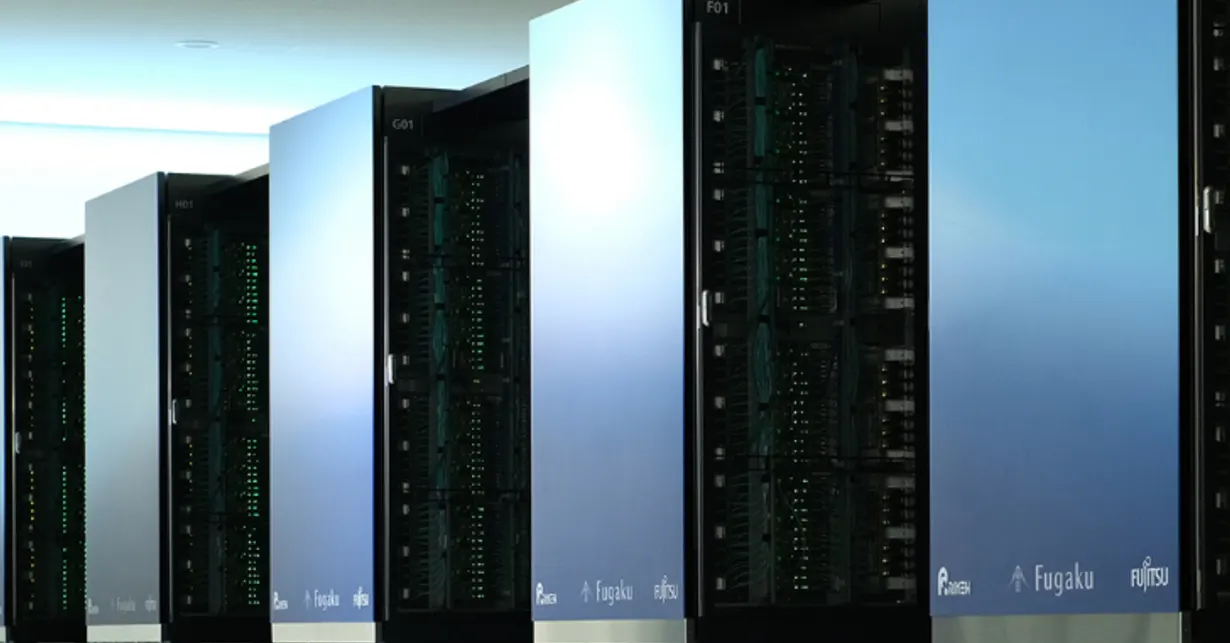
Суперкомпьютер Fugaku взломали через открытую панель и остановили
Японский суперкомпьютер Fugaku остановлен после взлома через открытую панель состояния. Могли утечь SSH-ключи и файлы до 4222 пользователей.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Обычная веб-панель, показывающая загрузку суперкомпьютера, стала входом для взломщика. Японский институт RIKEN сообщил 16 ноября, что через такую открытую в интернете панель злоумышленник проник во внутреннюю сеть Fugaku, одного из самых известных суперкомпьютеров мира. Машину остановили 14 ноября.
Нарушитель находился в системе с 10 по 13 ноября. По данным RIKEN, он управлял несколькими серверами, а на части из них установил вредоносные программы. Как именно он попал внутрь, ещё выясняют. Часть файлов из домашних каталогов пользователей и данные системы аутентификации могли быть вынесены наружу.
Пострадать могли до 4222 пользователей Fugaku и до 375 пользователей системы «Rikyu», созданной для научных исследований с применением ИИ. Под угрозой имена, адреса электронной почты и, для Fugaku, идентификаторы. Кроме того, могли утечь закрытые SSH-ключи, ключи доступа и файлы с исследовательскими данными.
Что могло утечь из Fugaku и что делать пользователям
Самое неприятное: в домашних каталогах лежали учётные данные для входа в другие суперкомпьютеры и сервисы за пределами RIKEN. Часть из них взломщик уже пытался использовать для подключения к другим системам. Институт вместе с профильными организациями проверяет, был ли вторичный ущерб.
Пользователей просят аннулировать SSH-ключи и другие данные доступа, хранившиеся на Fugaku, и выпустить новые. Конкретных признаков утечки результатов исследований пока нет. Также проверяют, нет ли в файлах персональных данных третьих лиц.
Как развивались события
Обслуживание системы передано внешнему подрядчику. RIKEN заметил подозрительный трафик 12 ноября, 13 ноября подтвердил взлом и изолировал систему, через которую зашёл взломщик. В ночь на 14 ноября Fugaku остановили и сменили административные ключи. Вечером 15 ноября прекратили все выполняющиеся и ожидающие вычислительные задания, а публичные ключи для входа у всех пользователей аннулировали.
Институт устранит уязвимость в использованном ПО, пересоберёт затронутые серверы, пересмотрит сетевую архитектуру и внедрит защиту на основе ИИ. Работу Fugaku возобновят после этих мер. Распределение ролей в команде сопровождения тоже изменят, чтобы быстрее реагировать в экстренных случаях.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
NUREMBERG: трейлер несуществующего фильма от ИИ набрал 130 тыс. лайков
Rakuten Securities: утечка данных до 11,25 млн счетов
Бан в Claude: 101 история показала, что опаснее VPN оплата