SoftBank: глава Miyakawa извинился за взлом IDC Frontier
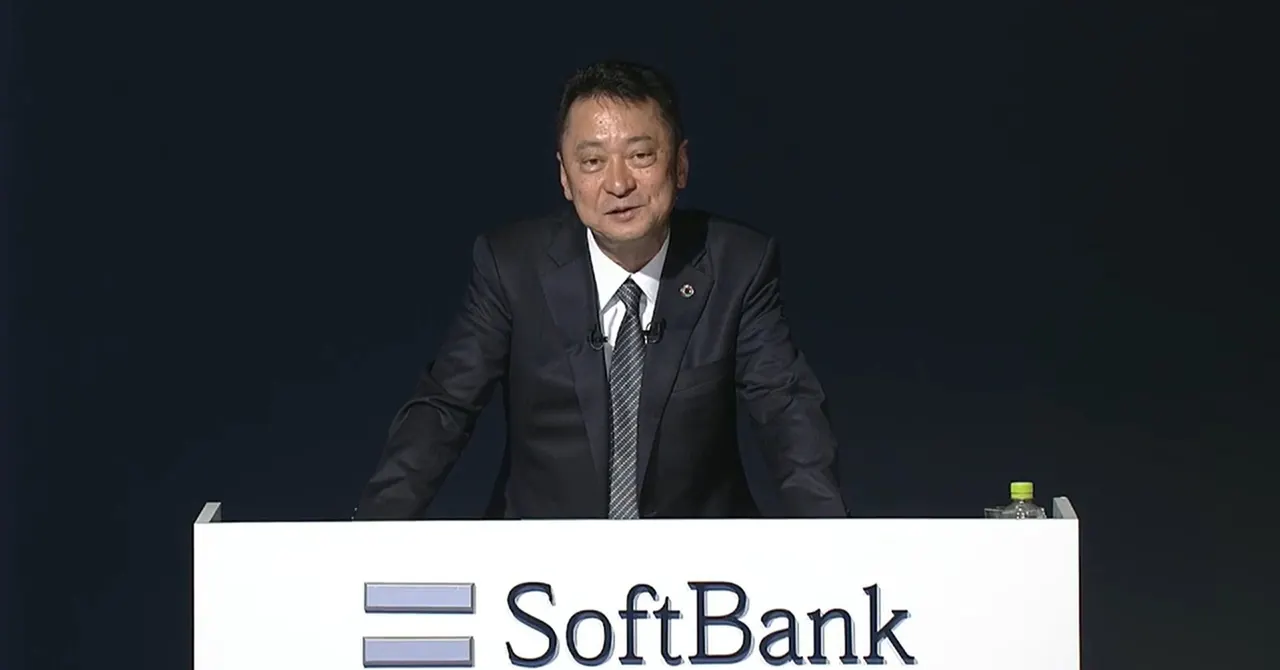
Глава SoftBank Дзюнъити Миякава извинился за взлом IDC Frontier и признал, что бесконечные патчи для найденных ИИ уязвимостей его изматывают.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Глава SoftBank Дзюнъити Миякава на презентации отчётности 9 ноября извинился за октябрьский несанкционированный доступ к дочерней компании IDC Frontier. Он назвал случившееся «глубоко прискорбным». По его словам, из-за развития ИИ постоянно находят новые уязвимости, и команда «честно говоря, измотана».
Что произошло в IDC Frontier
7 октября злоумышленники воспользовались уязвимостью в программном обеспечении с открытым кодом, применявшемся для аутентификации в облачном сервисе IDCF Cloud. Они проникли в систему, часть серверов, которыми пользуются 495 компаний и муниципалитетов, была остановлена и зашифрована.
SoftBank проверял на уязвимости собственные приложения и установил патчи. Однако атакованное open source-ПО проверено не было. Миякава признал этот просчёт. Теперь проверки в группе охватывают и open source, а срочный аудит выходит за рамки прежних примерно 1800 систем.
Атаки ускоряются
По данным компании, резко выросла разведывательная активность, предшествующая атакам. В 2025 году в среднем было около 300 млн в месяц, недавно — 600–700 млн. С августа показатель растёт примерно на 100 млн ежемесячно. Миякава полагает, что атакующие используют ИИ. Рост он связывает с появлением с июля моделей с открытыми весами, таких как Kimi от Moonshot AI и Qwen от Alibaba. Новые модели, по его оценке, выходят теперь с интервалом в неделю.
ИИ-проверки тоже выявляют всё новые проблемы. В июне SoftBank просканировал с помощью ИИ около 700 своих систем и нашёл около 10 500 уязвимостей, закрыв их за примерно три месяца. Повторная проверка моделью GPT-6 Astra от OpenAI обнаружила около 35 000. «С каждой новой моделью почти неизменно находятся новые уязвимости», — сказал Миякава.
Сначала отключить, потом разбираться
Компания изменила порядок реагирования. Раньше при обнаружении аномалии команда проводила расследование, а решение принималось на совещании. Теперь сначала блокируется трафик, а затем принимаются меры. Диагностика и установка патчей автоматизированы, но проверка работоспособности системы после обновления всё ещё требует участия людей. Миякава рассчитывает автоматизировать этот этап в текущем финансовом периоде.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
NTT Data: утечка данных 80 тыс. пользователей Vitality Sumitomo Life
LINE Yahoo выпустила приложение ИИ-агента Agent i для смартфонов и планшетов
Kaspersky GReAT: фейковые бонусы магазинов косметики крадут аккаунты