Утечка Rakuten Securities: реальные данные клиентов лежали в тестовой среде
Rakuten Securities хранила немаскированные данные клиентов на тестовом сервере при обновлении системы. Утечка могла затронуть до 15,72 млн счетов.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
В утечке Rakuten Securities есть неловкая деталь: данные, которые могли попасть к злоумышленникам, хранились не в рабочей системе, а на тестовом сервере. И это были не выдуманные записи. Компания признала, что там лежала реальная информация клиентов без маскирования.
Японский брокер сообщил 17 ноября, что третье лицо получило несанкционированный доступ к тестовой среде внутренних систем. Утечка могла затронуть в сумме до 15,72 млн счетов. По примерно 11,25 млн счетов речь идёт о коде отделения и клиента и логине. По примерно 4,47 млн список куда шире: имя, дата рождения, адрес, телефон, электронная почта, место работы, счёт для вывода средств, годовой доход, финансовые активы и сведения об активах по видам продуктов. В эту группу входят также код отделения и клиента и логин.
Почему реальные данные оказались в тестовой среде?
По словам компании, при обновлении внутренних систем часть функций нужно было проверить на рабочих данных. Обычно на тестовых серверах лежат только фиктивные данные, поэтому случай подают как исключение. Часть клиентских данных на некоторое время скопировали на тестовый сервер без маскирования, то есть без замены персональных сведений условными значениями. Брокер подчёркивает, что это не самоуправство одного сотрудника, а решение, прошедшее внутренние процедуры. Меры защиты были, но злоумышленник воспользовался уязвимостью. Когда данные перенесли в тестовую среду и сколько длились работы по обновлению, компания не уточнила. Повторение такой практики в прошлом она назвала почти исключённым.
Как узнать, затронуты ли мои данные?
Клиентам предлагают войти в аккаунт и открыть раздел уведомлений. В целом без входа не обойтись. В соцсетях спрашивают, что делать тем, кто не хочет или не может войти, и как быть с закрывшими счёт. По словам компании, бывших клиентов уведомляют «каким-то способом». Будут ли личные письма, она не сказала: раскрытие способа, по её словам, помогло бы мошенникам рассылать фишинговые письма от её имени.
Подозрительный доступ обнаружили 16 ноября, а проверка показала, что данные могли утечь 11 ноября. Компания закрыла доступ к уязвимому месту и исправила его. Утечки паролей для входа и торговых PIN-кодов, а также несанкционированных сделок из-за инцидента пока не выявлено.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →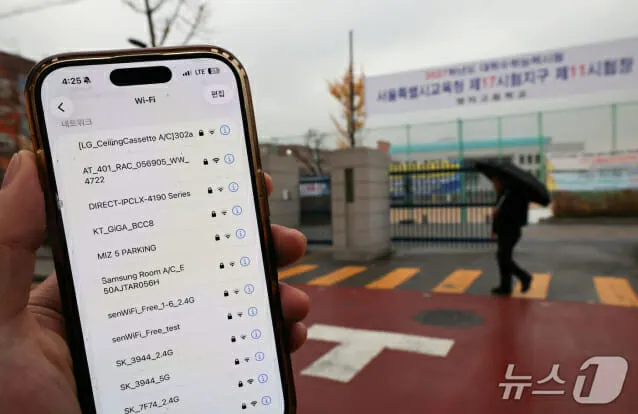
Южная Корея отключает публичный Wi-Fi у пунктов экзамена Суныn
Приложение Mercari для Android вернулось в Google Play через полтора дня

Утечка NewsPicks: данные украли за день до патча для Metabase


