Утечка данных paiza: тестовый сервер 13 лет был открыт бывшим сотрудникам
Японская платформа для IT-специалистов paiza сообщила, что до 902 576 записей лежали на тестовом сервере, доступном бывшим сотрудникам около 13 лет.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
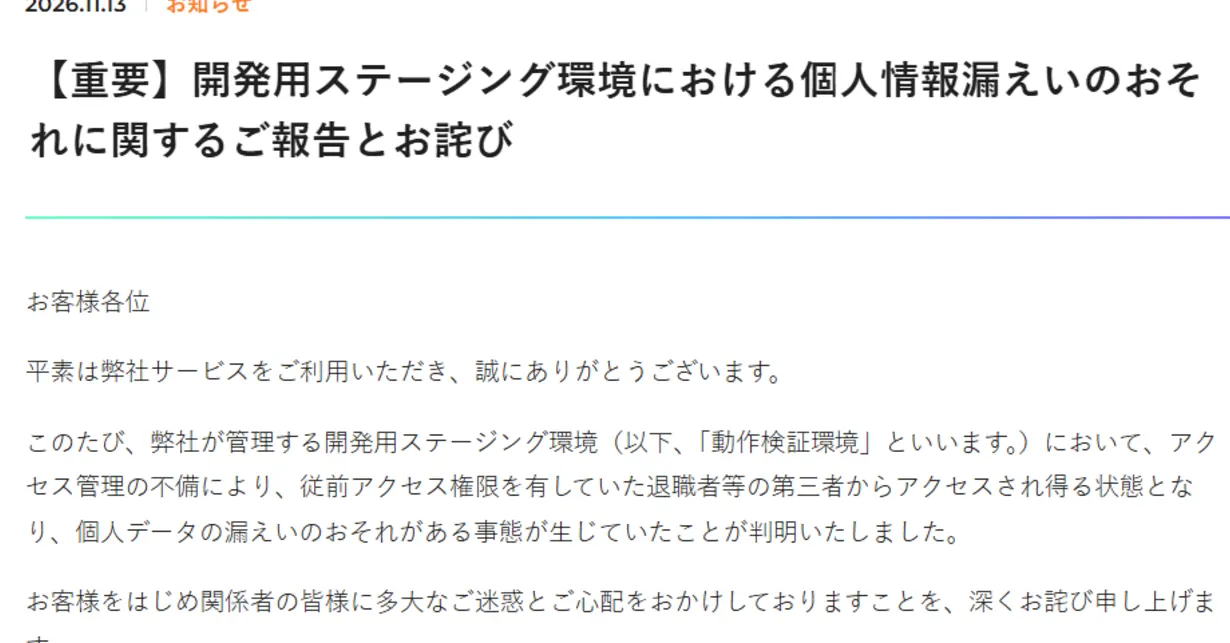
Бывшие сотрудники японской платформы paiza около 13 лет могли зайти на тестовый сервер с данными пользователей. Пароль для входа там был фиксированной строкой, и его годами не меняли. О проблеме компания сообщила 13 ноября.
paiza помогает айтишникам искать работу и учиться. Речь о так называемой staging-среде, то есть тестовой копии рабочей системы. По данным компании, в ней хранилось до 902 576 записей с персональной информацией. Доступ мог быть у тех, кто раньше имел права, в том числе у уволенных сотрудников. Риск существовал с момента создания среды в 2013 году до 13 августа 2026 года, когда доступ ограничили. Данные для базовой аутентификации (basic auth) тоже долго не обновляли.
В копии информацию из боевой системы маскировали, подменяя реальные значения. Но для некоторых полей в какой-то период маскировку не делали.
Какие данные paiza могли утечь?
Дата рождения, пол, опыт работы и образование, префектура проживания, никнейм, ссылка на блог, история откликов, пожелания к вакансиям, ID пользователя, результаты тестов навыков и учебная активность. За часть периода также почта участников курсов, дополнительные адреса, GitHub ID и студенческие номера. У компаний-партнёров это название организации, сведения о компании, отдел, должность, имя катаканой и мобильный телефон.
Имена, адреса, телефоны, основные адреса почты и пароли пользователей были замаскированы.
Как нашли проблему и что дальше
17 июля компания получила запрос от госоргана и обнаружила изъяны в управлении аутентификацией. 10 августа начались срочные меры, 12 августа приняли экстренные, а 13 августа среду отключили и ужесточили контроль доступа. 4 сентября обновили внутренние руководства по безопасности. Срочные меры шли до 5 ноября, о ситуации уведомили госорган.
При увольнении сотрудники подписывали обязательство о неразглашении. Утечки данных наружу в paiza не подтвердили и продолжат мониторинг и анализ логов. Компания обещает неукоснительно снимать права при увольнении, пересмотреть стандарты маскировки тестовых данных, обновить руководство по безопасности и регулярно проверять уязвимости с помощью внешних специалистов.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Поджог радара в Севилье: человек в капюшоне на трассе A-92

Сбой Microsoft: в бассейне отеля в Германии не дошёл сигнал о хлоре

Комета 220P/McNaught вспыхнула в тысячу раз ярче. Почему так вышло

Coral Hart написала 370 книг с помощью ИИ за 20 месяцев
Ещё в рубрике: Безопасность
Показать все →
NoisyTCP: уязвимость в Linux позволяет удалённо уронить сервер

Artex: ИИ-инструмент для взлома ломает сети меньше чем за три часа

Эстония создаёт цифровое правительство в изгнании в облаке
