Muji: из приложения MUJI могли утечь данные 27,26 млн записей
Ryohin Keikaku, оператор бренда Muji, сообщила о возможной утечке данных из приложения MUJI. Под угрозой до 27,26 млн записей, включая бывших пользователей.
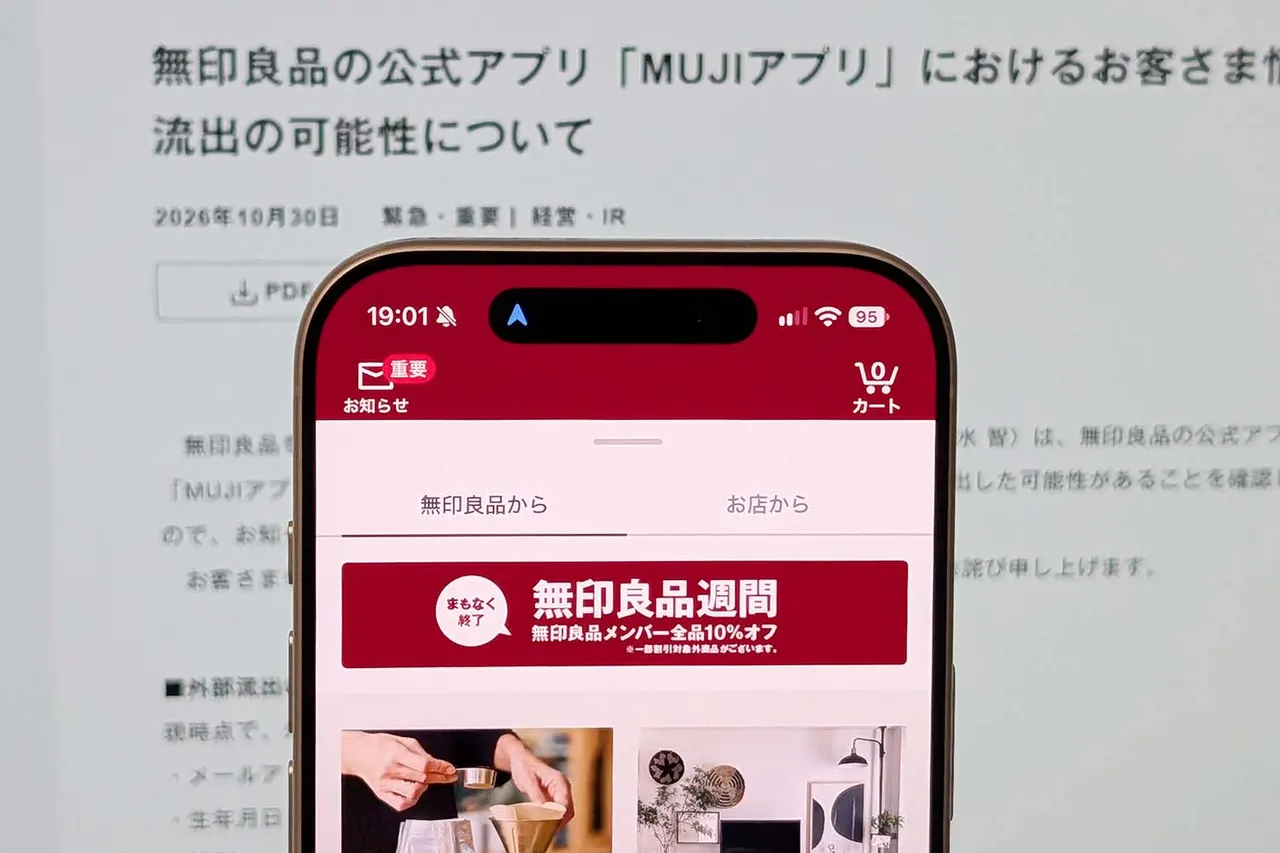
Японская компания Ryohin Keikaku, управляющая сетью Muji, 30 октября сообщила о возможной утечке части данных пользователей официального приложения MUJI. Речь идёт максимум о 27,26 млн записей.
Какие данные затронуты
По данным компании, могли утечь три типа сведений: адрес электронной почты, дата рождения и пол. Данные банковских карт, имена, адреса и номера телефонов в перечень не входят. В общее число включены и записи пользователей, которые уже удалили свою учётную запись.
Меры компании
Ryohin Keikaku обнаружила несанкционированный доступ извне, закрыла доступ к уязвимому участку и применила исправление. На данный момент не подтверждено ни попадание информации в даркнет, ни ущерб от её злоупотребления.
С пользователями, чьи данные могли быть раскрыты, компания будет связываться поочерёдно. Она также предупреждает, что полученные адреса могут использоваться для рассылки писем от чужого имени, и призывает к осторожности.
Что дальше
Приложение MUJI и интернет-магазин Muji сейчас работают в штатном режиме. Вместе с разработчиком и связанными компаниями Ryohin Keikaku намерена усилить защиту и систему мониторинга.
Для пользователей главный риск — фишинг: сочетание почты, даты рождения и пола помогает сделать поддельные письма убедительнее. Поэтому к сообщениям, якобы отправленным от имени Muji, стоит относиться с осторожностью. Подробностей об обстоятельствах атаки компания пока не раскрывала.
Ещё за этот день
Показать все →
Электричество в Польше — второе по дороговизне в ЕС по Eurostat
Equity в стартапе: как основателям делить доли в компании
Кошмары польских стартапов: от PFR Ventures до TechPL
OBRIA NANO: Украина испытывает на орбите запасной план к Starlink
Ещё в рубрике: Безопасность
Показать все →
Уязвимость PHP: в Японии 31 муниципалитет всё ещё без сайтов

Япония просит операторов заблокировать сайт хакеров GMO Internet

Япония: утечки данных в 2026 финансовом году превысили 260 млн
