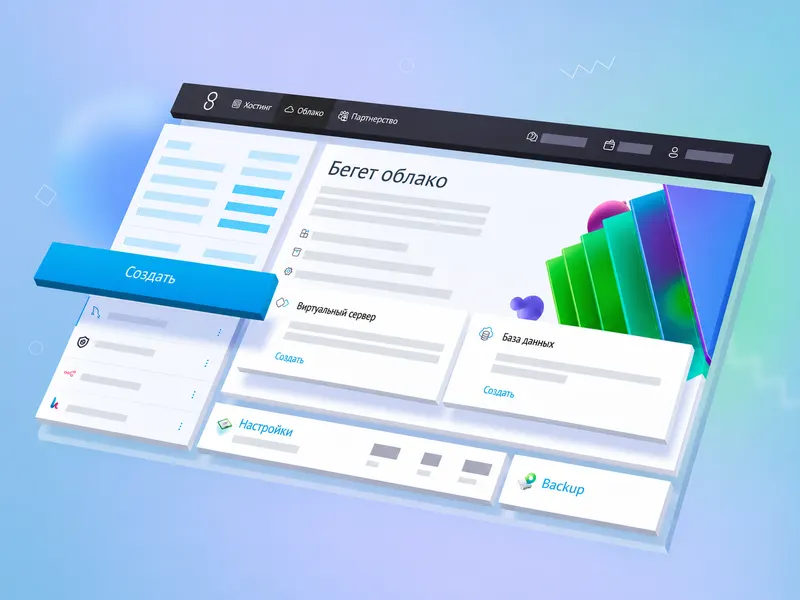
MONITORAPP выпустила AILabs v6.0 с поиском угроз через чат с ИИ
MONITORAPP выпустила AILabs v6.0 с функциями Pivot Search, диалоговым AI Bot и автоматическим сопоставлением с MITRE ATT&CK для ускорения анализа угроз.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Южнокорейская компания MONITORAPP, специализирующаяся на B2B-сервисах безопасности (SECaaS), 4 ноября представила новую версию платформы threat intelligence на основе ИИ — AILabs v6.0. Специалисты по безопасности теперь могут визуализировать связи между угрозами, искать информацию в формате диалога с ИИ и автоматически сопоставлять обнаруженные угрозы с MITRE ATT&CK.
По данным компании, при разработке версии упор сделан на ускорение анализа, усиление реагирования на угрозы и практическую применимость. ИИ задействован во всей экосистеме разведки об угрозах.
Что нового в v6.0
В платформу добавлены Pivot Search, показывающий взаимосвязи между угрозами, и AI Bot — диалоговый поиск. Они должны помочь специалистам быстрее и нагляднее разбираться в данных об угрозах.
Также обновлены движок анализа вредоносных файлов MAD и движок анализа URL MUD. Обнаруженные угрозы автоматически сопоставляются с MITRE ATT&CK — глобальным стандартом описания тактик и техник злоумышленников. Это помогает системно изучать методы атак и эффективнее реагировать на них.
Компания регулярно предоставляет аналитику угроз для ключевых отраслей, включая госсектор, финансы и здравоохранение. Индикаторы компрометации (IoC), уязвимости CVE, техники атак и группировки можно искать через единое поле ввода.
Контекст
AILabs работает по непрерывному циклу сбора, анализа, обработки и распространения: многомерно анализирует вредоносные файлы и URL, очищает данные и делиет ими в реальном времени. Платформа интегрирована с системой обмена данными об угрозах C-TAS Корейского агентства интернета и безопасности (KISA) и с VirusTotal от Google, что, по словам компании, подтверждает её надёжность в стране и за рубежом.
MONITORAPP развивает направление threat intelligence вокруг AILabs. В мае компания преобразовала ежемесячный отчёт о тенденциях веб-атак в «AILabs Threat Intelligence Report», где рассматриваются динамика атак, угрозы по отраслям, уязвимости, вредоносное ПО и атакующие группы.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →Hardt Hyperloop привлек миллионы евро после банкротства
Aker: уход Microsoft из контракта с Nscale — «небольшой контракт»
Revolut закрыл раунд финансирования при оценке в $115 млрд
Generali забирает портфель Redclick: Genertel уходит из Польши
Ещё в рубрике: Безопасность
Показать все →
Хакеры взломали морозильники французской службы крови EFS
Утечка в Arara Message: похищено около 77 млн адресов e-mail
Глава NTT Симада требует закона о блокировке сайтов атакующих