Java4shell (CVE-2026-114938): уязвимость Java и безопасный скрипт
Критическая уязвимость Java4shell позволяет выполнить код на сервере без входа в систему. Корейская компания выпустила скрипт, который проверяет её без атаки.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
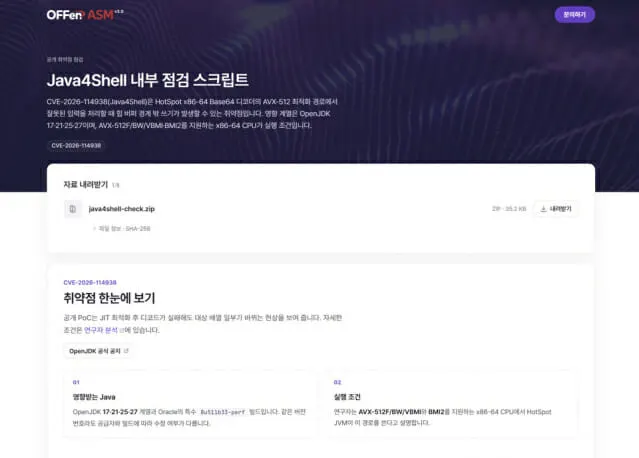
Java4shell — новая критическая уязвимость в Java: злоумышленник может удалённо выполнить код на сервере, не проходя авторизацию. Корейская компания Enki WhiteHat выпустила скрипт, который определяет, уязвима ли система, и при этом ничего не атакует.
Скрипт и аналитический отчёт опубликовали 18 ноября. Уязвимость CVE-2026-114938 находится в функции ускоренного декодирования Base64. При обработке специально сформированных данных повреждается память, что открывает путь к удалённому выполнению кода (RCE). По шкале CVSS v4.0 она получила 9,2 балла, то есть «критический» уровень. Возможны утечка конфиденциальных данных и остановка сервисов.
В отчёте затронутыми названы версии OpenJDK 17, 21, 25 и 27. Причина — ошибка в ветке оптимизации AVX-512 декодера Base64 для x86-64.
Как работает скрипт проверки Java4shell?
Обычное внешнее сканирование отправляет на сервер атакующие данные, и это может обрушить уязвимый процесс и нарушить работу сервиса. Скрипт Enki WhiteHat обходится без таких данных и делает вывод по сведениям о самой среде: архитектура исполняемого файла, поставщик, версия, поддержка AVX-512F, BW, VBMI и BMI2.
Скрипт скачивают на специальной странице диагностики. Результат бывает таким: «подозрение на уязвимость», «используется исправленная версия» или «условия выполнения не соблюдены». В отчёте также описаны меры, которые можно применить сразу, и порядок установки официального патча.
Почему это важно
Java лежит в основе бэкенда госорганов, банков и крупных компаний. Даже если собственный код веб-приложения безопасен, дыра в среде выполнения делает систему мишенью. По данным корейского министерства внутренних дел и безопасности, на Java построены 11 132 государственные информационные системы, или 71,28%. На PHP приходится 6,58%. Некоторые местные решения (групповая работа, ERP, единый вход) поставляются с собственным старым JDK внутри. Тогда обновления Java в операционной системе недостаточно.
Корейское агентство KISA 18 ноября тоже рекомендовало обновиться. Oracle 17 ноября выпустила срочный патч, закрывший 640 уязвимостей в 21 семействе продуктов. Глава Enki WhiteHat Ли Сон Квон призвал найти уязвимые активы раньше злоумышленников и быстро поставить патч. Ранее компания выпускала похожие инструменты для PHP2shell и Node2shell.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Проверка ИИ-видео в TikTok: загрузите файл, но есть нюанс
Основателя Kakao Ким Бомсу снова оправдали по делу о SM Entertainment
Экзамен CSAT в Корее: 111 случаев с гаджетами, списывали лишь пятеро
PS4 как локальный LLM: консоль 2013 года тянет Qwen3.5-9B
Ещё в рубрике: Безопасность
Показать все →
pass1111 стал самым частым утёкшим паролем в Японии по данным NordPass
Утечка данных Hankoya.com: под угрозой 8220 банковских карт

Dizigom закрыт: крупный турецкий пиратский сайт сдал 16 доменов
