Исследование passkeys: ни один из 103 сайтов не прошёл все проверки
Немецкие исследователи атаковали 103 сайта с поддержкой passkeys. Ни один не выполнил все требования WebAuthn, у 18 нашли критические уязвимости.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Passkeys должны быть надёжнее паролей. Немецкие исследователи проверили, так ли это на практике, и результат невесёлый: ни один из 103 протестированных сайтов не выполнил все требования безопасности, которые предписывает WebAuthn.
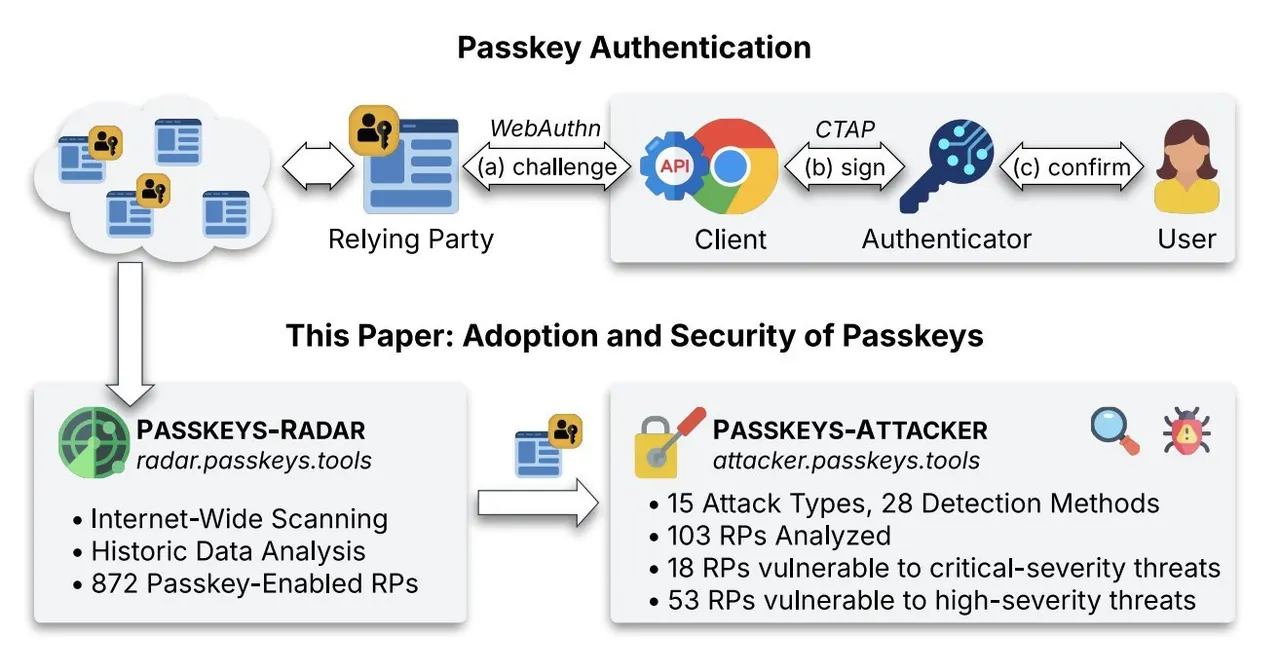
Команда из Рурского университета в Бохуме и других организаций описала это в работе «The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web», подготовленной для конференции USENIX Security 2026. Сначала авторы создали систему обнаружения PASSKEYS-RADAR и нашли 872 сайта с поддержкой passkeys. На 208 из них passkey удалось реально зарегистрировать, их и изучили подробнее.
Что не так с passkeys на этих сайтах?
Проблемы нашлись уже в базовых настройках. Дополнительное подтверждение личности при добавлении passkey, например повторный ввод пароля, требовали лишь 34% сайтов (71). Остальные 66% разрешали регистрацию сразу. Где-то не было функции удаления passkey, а она нужна при потере устройства, а где-то нельзя было зарегистрировать несколько ключей для резерва (25 сайтов). Почти все требовали устаревшие криптографические алгоритмы, а 38% (80 сайтов) распространяли действие passkey на весь родительский домен, что открывает путь к захвату поддомена.
Затем исследователи разработали инструмент PASSKEYS-ATTACKER, который подменяет сообщения WebAuthn, и проверили 103 сайта с помощью 15 типов атак. На 18 сайтах нашли уязвимости критического уровня, на 53 важного.
Какие уязвимости оказались самыми опасными?
Пять сайтов вообще не проверяли криптографическую подпись, на которой держатся passkeys. С подделанными данными можно было войти в чужой аккаунт. Четырнадцать сайтов были уязвимы к атакам с дублированием идентификатора ключа (credential ID). Злоумышленник регистрировал идентификатор жертвы в своём аккаунте и перезаписывал её открытый ключ, лишая возможности войти (5 сайтов), или удалял passkey жертвы (3 сайта). Если был известен и открытый ключ жертвы, на трёх сайтах можно было заставить её войти в аккаунт атакующего.
Среди важных уязвимостей нашёлся и такой случай: в списке разрешённых доменов для совместного использования passkeys значился домен, который любой мог зарегистрировать за 10 евро в год. Купив его, атакующий получил бы возможность захватывать аккаунты на 72 связанных сайтах.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Поджог радара в Севилье: человек в капюшоне на трассе A-92

Сбой Microsoft: в бассейне отеля в Германии не дошёл сигнал о хлоре

Комета 220P/McNaught вспыхнула в тысячу раз ярче. Почему так вышло

Coral Hart написала 370 книг с помощью ИИ за 20 месяцев
Ещё в рубрике: Безопасность
Показать все →
NoisyTCP: уязвимость в Linux позволяет удалённо уронить сервер

Artex: ИИ-инструмент для взлома ломает сети меньше чем за три часа

Эстония создаёт цифровое правительство в изгнании в облаке
