Хакеры атаковали холодильники супермаркетов в Бельгии и Швеции
В ночь на 2 ноября злоумышленники включили режим разморозки в холодильных системах десятков бельгийских супермаркетов, повторив метод атаки во Франции.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
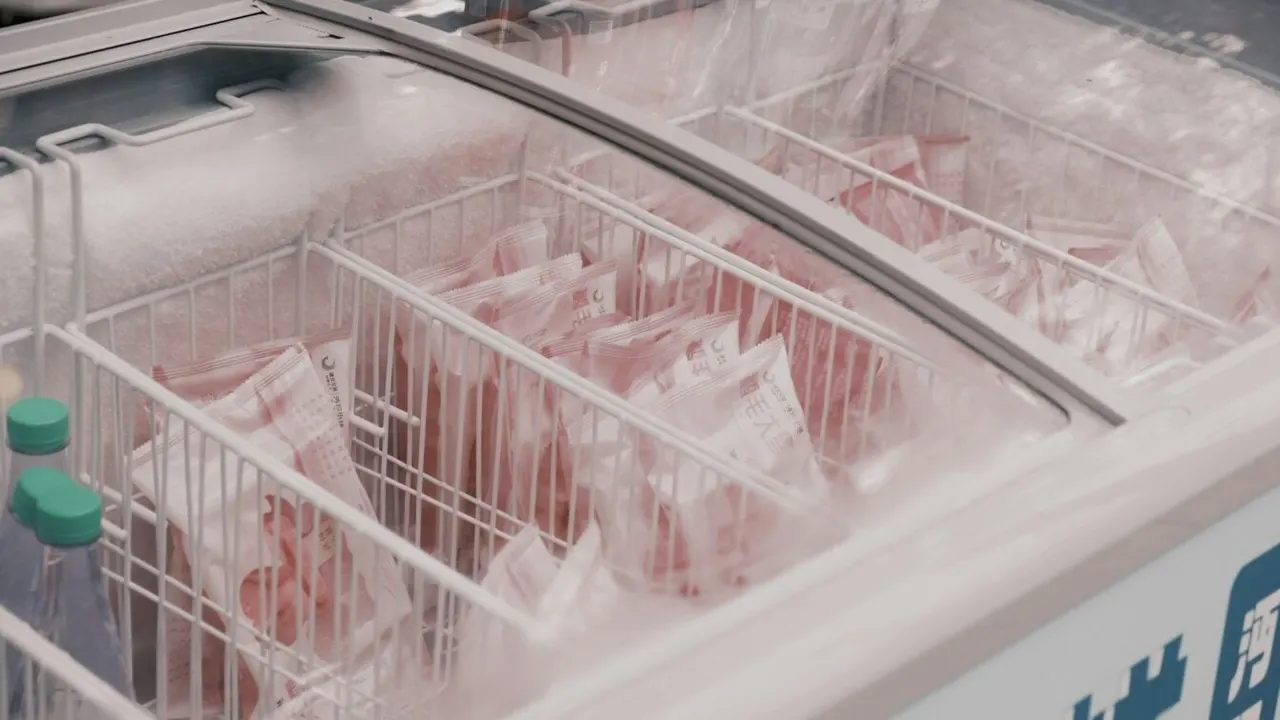
В ночь с воскресенья 1 ноября на понедельник 2 ноября 2026 года хакеры удалённо захватили управление холодильными установками десятков супермаркетов в Бельгии. Пострадали также магазины в Люксембурге и Швеции. По данным агентства Belga, злоумышленники включили режим разморозки: температура в холодильниках и морозильных камерах начала расти, и хранящимся продуктам стала грозить порча.
До 15 °C в бельгийских магазинах
Когда сбой заметили, компания Sabcobel, которая устанавливает системы охлаждения, посреди ночи подняла своих техников. Гендиректор Стефан Моеланс рассказал, что команда «всю ночь и утро отключала затронутые установки от сети». Всего Sabcobel насчитала около двадцати взломанных систем.
Сеть Delhaize предупредила управляющих магазинов. По её данным, «информационный инцидент» затронул холодильники и морозильники десятков супермаркетов в Бельгии и Люксембурге. В некоторых магазинах температура поднялась до 15 °C, и часть управляющих срочно вызвала рефрижераторные грузовики, чтобы спасти запасы. Пострадали также магазины Carrefour, пять магазинов Spar и некоторые магазины Ikea. Холодовая цепь была нарушена, поэтому свежие и замороженные продукты выбрасывали в качестве меры предосторожности.
В Швеции о похожих инцидентах сообщили сети ICA и Coop. В одном из шведских магазинов температура в холодильниках превысила 50 °C.
Повтор французского сценария
Схема напоминает атаку в ночь с 11 на 12 октября во Франции, когда хакеры захватили холодильные системы сотен супермаркетов, включая Intermarché, Super U и Leclerc. Температура тогда доходила до 50 °C, а убытки оценили в десятки миллионов евро. Моеланс подчёркивает, что в Бельгии использовали «точно такой же механизм» — принудительную разморозку, — и, судя по всему, французский пример вдохновил атакующих.
Французское агентство ANSSI установило, что та атака не опиралась на сложную уязвимость, а использовала «элементарные недостатки защиты»: оборудование было напрямую доступно из интернета и защищено слабыми паролями. Глава Filigran Самюэль Асин через несколько часов после атаки во Франции предупреждал, что главный риск — повторение: метод общедоступен и дёшев, а парк уязвимого оборудования за пару недель не заменить.
Бельгийские специалисты по холодильному оборудованию сейчас закрывают бреши, чтобы избежать нового инцидента. По словам Моеланса, проще всего управлять холодильниками через защищённое интернет-соединение. Именно этот вариант после прошлого месяца выбрало большинство клиентов группы во Франции.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
Apple J595: домашний робот с FaceTime может выйти в 2027 году
Сингапурский стартап Multipolitan привлек $2 млн на раунде seed
Goldman Sachs ограничил часть ИИ-инструментов для кода только инженерами
Roleo привлек €2,9 млн на ИИ-агента для карьеры в Европе
Ещё в рубрике: Безопасность
Показать все →
Утечка данных пассажиров самолёта президента Кореи: 168 человек
Beget объявил форс-мажор после массированной кибератаки на хостинг
Progress WS_FTP: критические уязвимости позволяют взломать систему