AirSnitch: атака на Wi-Fi обходит изоляцию клиентов за 2 секунды
Изоляция клиентов в Wi-Fi должна защищать от чужих в той же сети. Исследователи обошли её в каждой из проверенных сетей и на каждом роутере.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Вы сидите в одной Wi-Fi сети с незнакомцем и рассчитываете, что роутер не даст ему к вам подобраться. Атака AirSnitch показывает, что на это можно не рассчитывать: изоляцию клиентов (client isolation) удалось обойти во всех проверенных средах.
Исследователи из Калифорнийского университета в Риверсайде и других организаций описали метод в работе «AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks». Её представили в феврале 2026 года на конференции NDSS в Сан-Диего. Проверяли домашние и корпоративные роутеры и университетские сети. Каждую из них удалось взломать хотя бы одной атакой, после чего становились возможны прослушивание и внедрение данных.
Что такое изоляция клиентов в Wi-Fi
Это функция, которая запрещает устройствам в одной сети общаться напрямую. Единого отраслевого стандарта нет, поэтому каждый производитель реализует её по-своему. Отсюда и дыры.
Три лазейки
Первая связана с GTK, общим ключом шифрования для рассылки данных всем устройствам. Злоумышленник прячет пакет для жертвы внутри «рассылки от роутера», и сеть принимает его за обычный трафик.
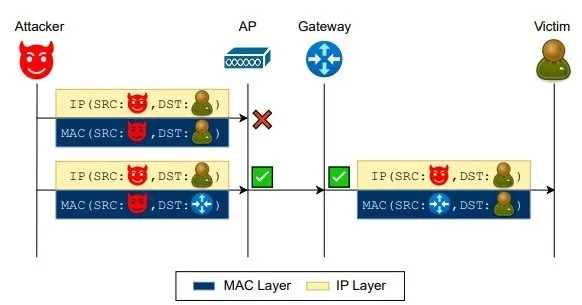
Вторая называется «gateway bouncing». Многие устройства блокируют прямую связь на уровне MAC-адресов, но не ограничивают её на уровне IP. Если указать получателем роутер, а конечным IP-адресом жертву, роутер сам перешлёт данные.
Третья, «port stealing», использует то, что у современной точки доступа несколько BSSID (под диапазоны, основную и гостевую сети), которые внутри считаются отдельными виртуальными портами. Атакующий подключается к гостевой сети, подделывает MAC-адрес жертвы, и точка доступа решает, что жертва переехала, и отправляет её входящий трафик ему. В открытой гостевой сети без пароля трафик жертвы, который должен быть надёжно зашифрован, уходит в эфир без шифрования. Подмена MAC-адреса самого роутера позволяет перехватывать и исходящий трафик в интернет.
Сочетая перехват и повторное внедрение данных, атакующий организует атаку «человек посередине» (MitM), которую жертва почти не замечает. На роутере Netgear R8000 это заняло около 2 секунд.
В опытах из гостевой сети без задержек перехватывали трафик устройств в основной сети. Также удалось прослушать обмен с сервером RADIUS на проводной стороне компании, подобрать пароль и поднять поддельную точку доступа, перехватывающую трафик и учётные данные.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Nāpōwawāʻenakaulua: Webb нашёл древнейшую пару квазаров

United Airlines ограничивает ИИ-агентов: бот не пройдёт регистрацию

Дженсен Хуанг ушёл с поста CEO Nvidia, его заменит Колетт Кресс

Папка WinSxS в Windows: команда DISM освободит до 10 ГБ
Ещё в рубрике: Безопасность
Показать все →
Плагин RMM+ для ScreenConnect: взломаны 288 ПК за 90 минут
Следит ли за вами умный телевизор? Более 10 вопросов о данных

iPhone нападавшего в Кракове: следователи могут обратиться к Apple
