Yumelink: wyciek 47,86 mln rekordów, dotknięte JR Central i istyle
Japoński dostawca usług e-mailowych Yumelink potwierdził wyciek 47,86 mln rekordów danych. Wcześniejsze szacunki mówiły o 51,62 mln. Skutki odczuły m.in. JR Central i istyle.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
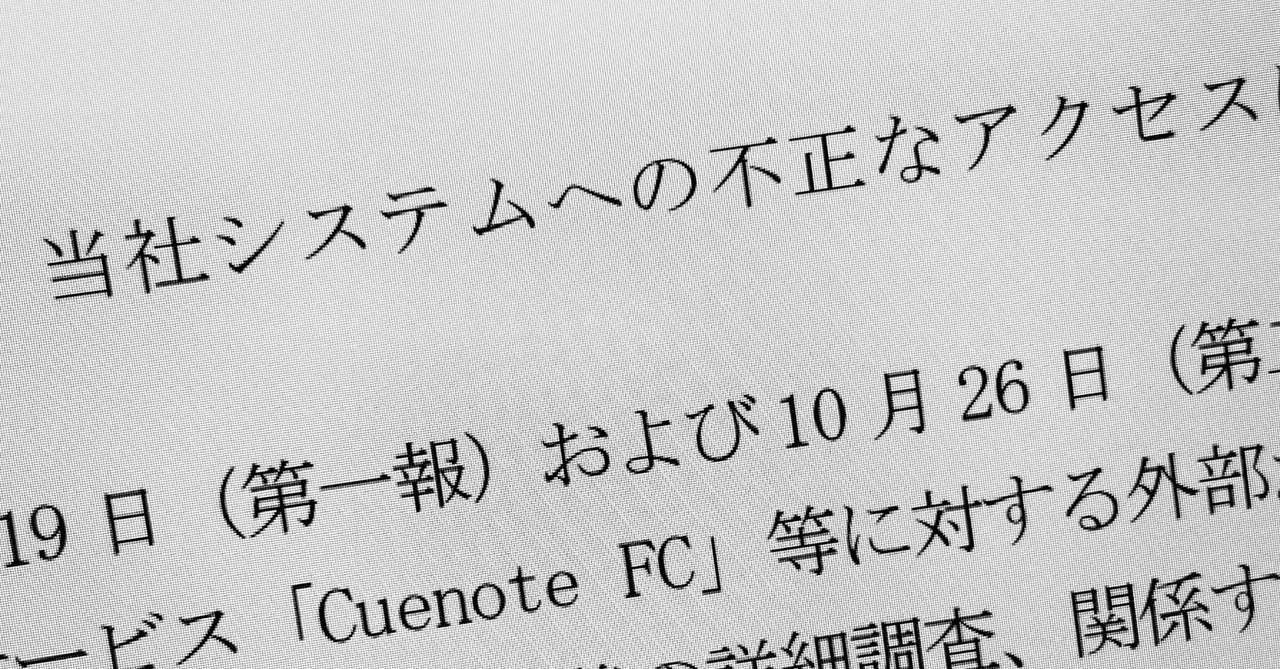
Japońska firma Yumelink, dostarczająca usługi masowej wysyłki wiadomości e-mail, poinformowała 11 listopada, że w wyniku nieautoryzowanego dostępu na zewnątrz trafiło łącznie 47 864 147 rekordów danych osobowych, w tym adresów e-mail. Włamanie ogłoszono 19 października. W komunikacie z 26 października spółka mówiła o możliwym wycieku do około 51,62 mln rekordów, a po dalszej analizie liczbę skorygowano.
Co wyciekło
Atak dotknął 49 systemów usługi Cuenote FC. Wyciekło m.in. 47 864 147 adresów e-mail, 30 500 167 identyfikatorów członkowskich, 6 665 055 imion i nazwisk, 2 059 658 wpisów o płci, 949 217 dat urodzenia, 412 794 numery telefonów i 1 823 551 kodów pocztowych. Wśród danych znalazły się też prefektury, adresy, zahaszowane hasła, nazwy firm i szkół oraz dane uwierzytelniające do usług prowadzonych przez klientów. Dodatkowo w systemie zarządzania klientami Cuenote BASE przez pewien czas dostępnych z zewnątrz było 190 rekordów, m.in. nazwy firm, nazwiska, numery telefonów i adresy e-mail.
Według spółki napastnik wykorzystał lukę w systemie, umieścił na serwerze złośliwy program i uzyskał dostęp do bazy danych. Przejął też informacje o stanie zalogowania użytkowników i podszywając się pod uprawnionych klientów, pobierał dane z panelu administracyjnego. Yumelink wykrył incydent 16 października, po czym załatał lukę i usuwał szkodliwy kod.
Skutki u klientów i dalsze kroki
Skala incydentu wyszła na jaw, gdy firmy korzystające z usługi zaczęły ogłaszać własne wycieki. Operator serwisu o kosmetykach @cosme, istyle, poinformował 9 listopada o wycieku danych około 2,8 mln klientów. JR Central i dwie inne spółki podały 5 listopada, że z usług rezerwacji Shinkansena „SmartEX” i „Express Reservation” wyciekło łącznie około 170 tys. rekordów członków.
Obecnie wszystkie usługi, poza częścią systemów Cuenote FC i Cuenote BASE, działają normalnie. Aby zapobiec kolejnym atakom, Yumelink zamierza wprowadzić przegląd kodu źródłowego z użyciem AI oraz całodobowy monitoring. Po zakończeniu końcowego audytu zewnętrznej instytucji firma ma ponownie opublikować wyniki.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
QuantumDiamonds: monachijski startup szuka wad w chipach diamentami
Parloa pogłębia współpracę z OpenAI i zyskuje wczesny dostęp do modeli
Paribu prezentuje Paribu Intelligence i darmowy Paribu Terminal

Meta prezentuje Muse Ember, najmniejszy model AI dla agentów
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Cyberatak na ePUAP: rząd odłączył system, brak terminu powrotu
AlphaProof Code od Google DeepMind weryfikuje libsignal z Signala
Microsoft Patch Tuesday: 1235 poprawek, w tym luka w Outlooku