Wyciek z Maileva: hakerzy zdobyli adresy 22 mln osób
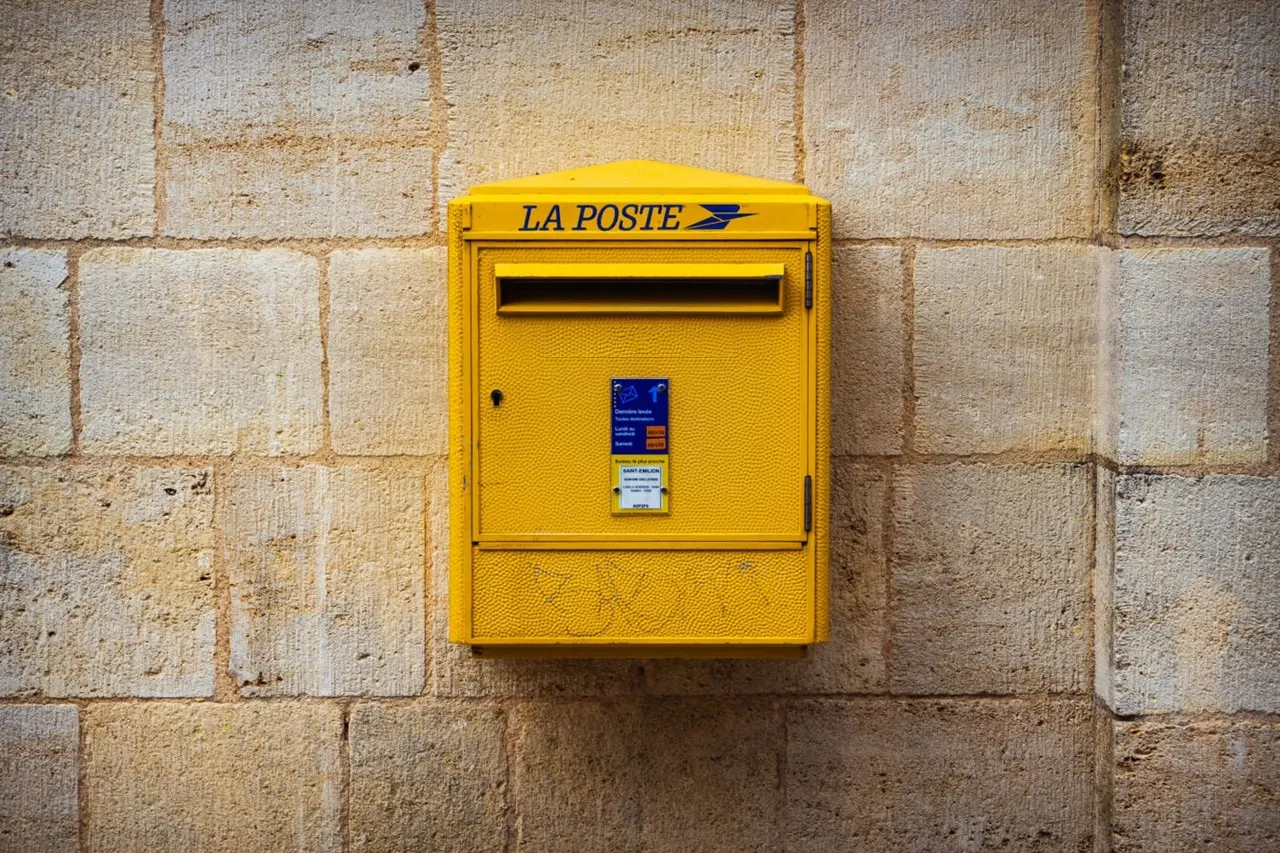
Hakerzy wykradli imiona, nazwiska i adresy 22 milionów osób z Maileva, spółki zależnej La Poste. Większość z nich nigdy nie miała z nią bezpośredniej styczności.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Nawet jeśli nigdy nie słyszałeś o firmie Maileva, jej wyciek danych mógł dotyczyć właśnie ciebie. Hakerzy wykradli imiona, nazwiska i adresy pocztowe 22 milionów osób, czyli według francuskich mediów prawie co trzeciego Francuza.
Maileva to spółka zależna Docaposte, która należy do grupy La Poste. Pomaga firmom wysyłać korespondencję bez wizyty na poczcie. Przez jej serwery przechodzą m.in. odcinki wypłat, listy polecone, faktury i zaproszenia na zgromadzenia wspólników. Firma deklaruje ponad 70 tysięcy użytkowników i 180 milionów wysłanych dokumentów w 2024 roku. Poszkodowani nie są jej klientami, tylko adresatami listów jej klientów.
Atak nastąpił w połowie września. 23 września Maileva wstrzymała wszystkie usługi po wykryciu podejrzanej aktywności, a platforma była niedostępna przez sześć dni. Wtedy firma mówiła tylko o próbach nieautoryzowanego dostępu do kont klientów, bez słowa o kradzieży danych. Pełną skalę poznano po prawie dwóch miesiącach. Według wewnętrznych dokumentów, które widział serwis Cyberattaque.org, chodzi o około 39 milionów odwołań do listów, czyli 22 miliony osób po usunięciu duplikatów. Maileva powiadomiła francuski urząd ochrony danych CNIL i złożyła zawiadomienie, trwa śledztwo.
Kogo dotyczy wyciek Maileva?
Serwis Cyberattaque.org podaje, że wśród poszkodowanych firm są spółdzielnie mieszkaniowe, laboratoria i szpitale. Mogły zostać ujawnione listy z informacjami o leczeniu i fakturach pacjentów, a w niektórych instytucjach nawet do dziesięciu lat historii korespondencji. Swoich pacjentów lub najemców poinformowali już m.in. szpital Foch w Suresnes, laboratoria sieci Inovie (BioMedilab, Biofusion, Labosud), spółdzielnie Flandre Opale Habitat i Altéal oraz IZILO, sieć transportu miejskiego Lorient Agglomération.
Docaposte zapewnia, że Maileva poinformowała wszystkie dotknięte organizacje. To jednak one muszą same ustalić, jakie dane ich odbiorców wyciekły, i powiadomić ludzi.
Jak się chronić po wycieku?
Imię, nazwisko i adres powiązane z konkretnym szpitalem czy spółdzielnią to idealny materiał na wiarygodne oszustwo. Oszuści już ruszyli: według RTL krążył fałszywy e-mail podszywający się pod AR24, usługę poleconych elektronicznych Docaposte, z linkiem do rzekomego listu. Ekspert Damien Bancal ostrzega przed wiadomościami udającymi szpital czy przewoźnika, z załącznikiem lub linkiem.
Nie klikaj w nieoczekiwane linki, nie otwieraj załączników i nie płać pod presją czasu. Przy wątpliwościach wejdź na oficjalną stronę instytucji, nie korzystając z linku z wiadomości.
To kolejny głośny incydent we Francji. Niedawno wyciekło 14 milionów tablic rejestracyjnych z Auto-Planning, a Crédit Mutuel Arkéa stracił około 100 milionów euro. W zeszłym roku La Poste padła też ofiarą ataku prorosyjskich hakerów tuż przed Bożym Narodzeniem.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Atak na fotoradar w Sewilli: zakapturzony podpalił A-92

Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

Kometa 220P/McNaught pojaśniała tysiąckrotnie. Znamy powód

Coral Hart napisała 370 książek z AI w 20 miesięcy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny

Estonia buduje cyfrowy rząd na uchodźstwie w chmurze
