Superkomputer Fugaku wyłączony po ataku przez publiczny panel
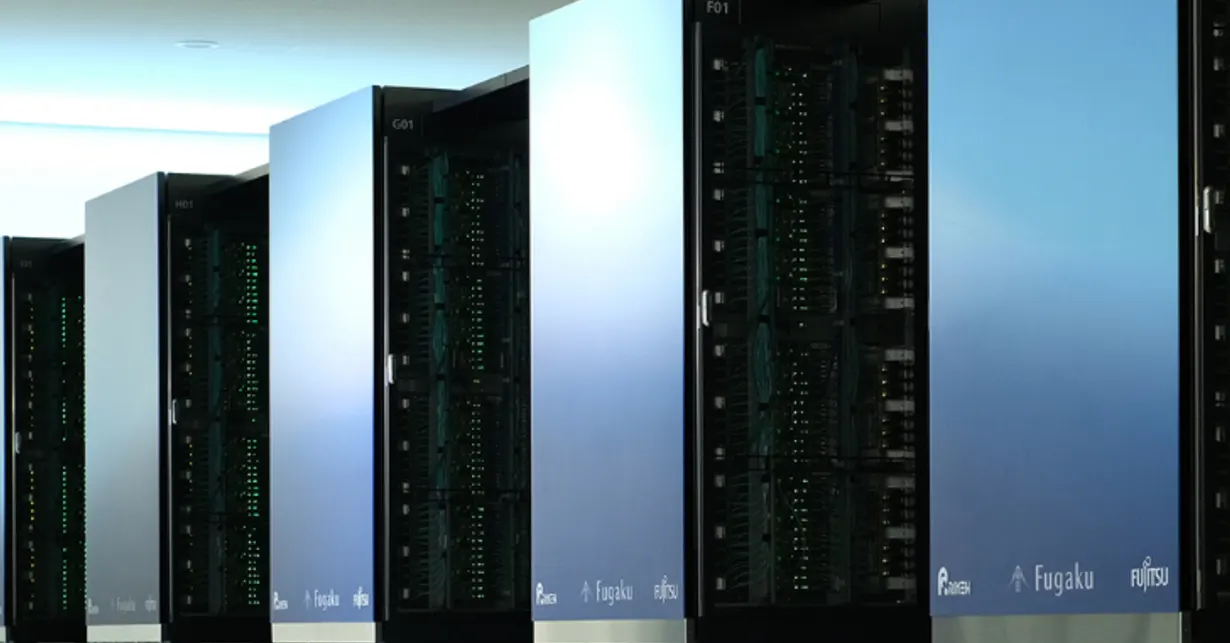
Japoński superkomputer Fugaku został wyłączony, bo intruz dostał się do sieci przez publiczny panel stanu. Wyciec mogły klucze SSH i pliki nawet 4222 użytkowników.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wystarczył publicznie dostępny panel pokazujący, jak pracuje superkomputer. Japoński instytut RIKEN poinformował 16 listopada, że przez taki panel intruz dostał się do wewnętrznej sieci operacyjnej Fugaku, jednego z najsłynniejszych superkomputerów świata. Maszynę wyłączono 14 listopada.
Włamywacz działał od 10 do 13 listopada. Według RIKEN przejął kontrolę nad kilkoma serwerami, a na części z nich zainstalował złośliwe oprogramowanie. Dokładna metoda wejścia jest wciąż badana. Mógł też wynieść część plików z katalogów domowych użytkowników oraz dane z systemu uwierzytelniania.
Instytut ostrzega, że poszkodowanych może być do 4222 użytkowników Fugaku i do 375 użytkowników drugiego systemu, „Rikyu”, przeznaczonego do badań wspieranych sztuczną inteligencją. Chodzi o imiona i nazwiska oraz adresy e-mail, a w przypadku Fugaku także o identyfikatory. Mogły wyciec również prywatne klucze SSH, klucze dostępu i pliki z danymi badawczymi.
Co mogło wyciec z Fugaku i co robić?
Najbardziej kłopotliwe są dane logowania do innych superkomputerów i usług spoza RIKEN. Intruz próbował już użyć części z nich do połączeń z innymi systemami. Instytut razem z odpowiednimi instytucjami sprawdza, czy doszło do dalszych szkód.
Użytkownicy mają unieważnić klucze SSH i inne dane uwierzytelniające zapisane na Fugaku oraz wygenerować nowe. RIKEN na razie nie znalazł dowodów, że wyniki badań trafiły w niepowołane ręce. Sprawdza też, czy w plikach nie ma danych osobowych osób trzecich.
Jak przebiegała reakcja
Utrzymanie systemu jest zlecone firmie zewnętrznej. RIKEN wykrył podejrzany ruch 12 listopada, a 13 listopada potwierdził włamanie i odizolował system użyty do ataku. W nocy 14 listopada wyłączył Fugaku i wymienił klucze administracyjne. Wieczorem 15 listopada zatrzymano wszystkie trwające i oczekujące zadania obliczeniowe oraz unieważniono publiczne klucze logowania wszystkich użytkowników.
Instytut załata wykorzystaną lukę w oprogramowaniu, odbuduje zaatakowane serwery, zmieni konfigurację sieci i doda zabezpieczenia oparte na AI. Fugaku wróci do pracy po wdrożeniu tych środków. RIKEN zmieni też podział ról w zespole utrzymania, by reagować szybciej w nagłych sytuacjach.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
NUREMBERG: zwiastun filmu z AI zebrał 130 tys. polubień na X
Rakuten Securities: wyciek danych do 11,25 mln kont z testów
Bany w Claude: 101 historii wskazuje na płatność, nie na VPN