SoftBank: szef Miyakawa przeprasza za atak na IDC Frontier
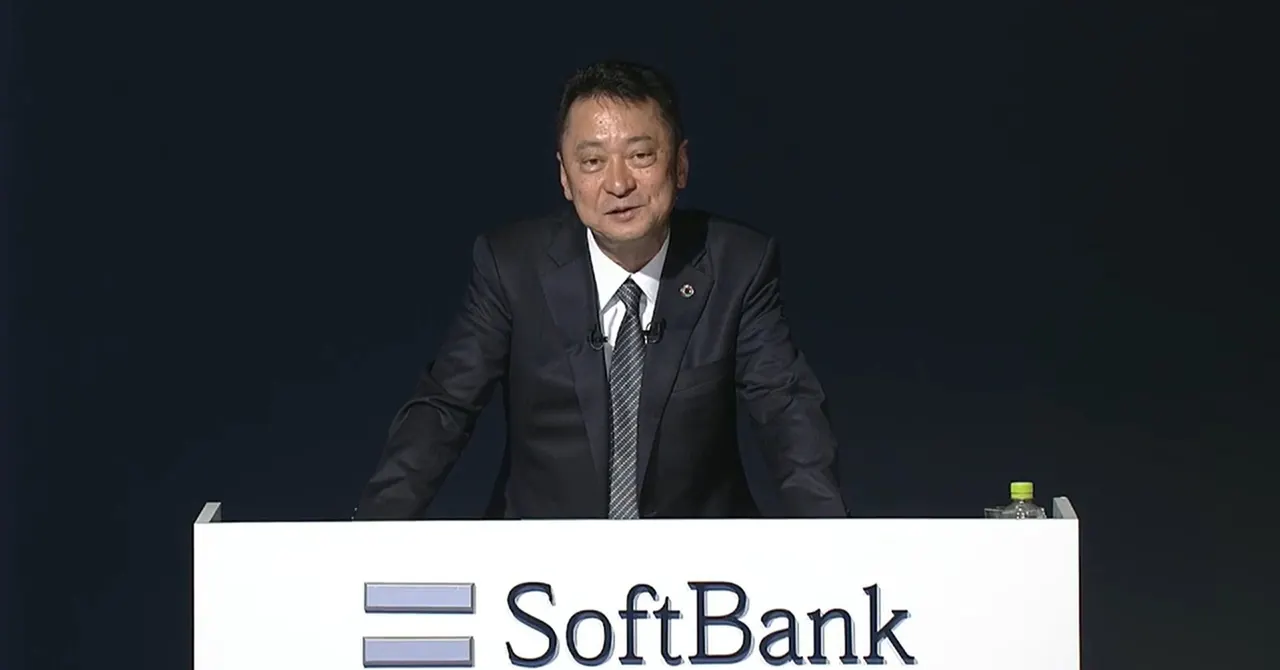
Prezes SoftBanku Junichi Miyakawa przeprosił za włamanie do IDC Frontier i przyznał, że niekończące się łatki na podatności wykrywane przez AI go wyczerpują.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Prezes SoftBanku Junichi Miyakawa przeprosił podczas prezentacji wyników 9 listopada za październikowy atak na spółkę zależną IDC Frontier. Określił go jako „bardzo godny pożałowania”. Dodał, że rozwój AI przynosi kolejne luki w zabezpieczeniach, a on sam czuje się „kompletnie wyczerpany”.
Co się stało w IDC Frontier
7 października napastnicy wykorzystali podatność w oprogramowaniu open source, które służyło do uwierzytelniania w usłudze chmurowej IDCF Cloud. Intruz dostał się do systemu, a część serwerów używanych przez 495 firm i samorządów została zatrzymana i zaszyfrowana.
SoftBank przeprowadził wcześniej skany podatności we własnych aplikacjach i wdrożył poprawki. Nie sprawdził jednak oprogramowania open source, które padło ofiarą ataku. Miyakawa przyznał się do tego zaniedbania. Grupa rozszerzyła już kontrole na komponenty open source i prowadzi pilny przegląd obejmujący więcej niż dotychczasowe około 1800 systemów.
Ataki przyspieszają, AI znajduje coraz więcej luk
Według spółki rośnie liczba działań rozpoznawczych, które poprzedzają ataki. W 2025 roku było ich średnio około 300 mln miesięcznie, a ostatnio 600–700 mln. Od sierpnia przybywa około 100 mln miesięcznie. Miyakawa uważa, że atakujący korzystają z AI. Wzrost wiąże z pojawieniem się od lipca modeli o otwartych wagach, takich jak Kimi od Moonshot AI i Qwen od Alibaby. Nowe modele ukazują się jego zdaniem co tydzień.
Skany AI też ujawniają kolejne problemy. W czerwcu SoftBank przeskanował około 700 własnych systemów i znalazł około 10,5 tys. podatności, które łatał przez około trzy miesiące. Ponowna analiza z użyciem modelu GPT-6 Astra od OpenAI wykryła około 35 tys. luk. „Za każdym razem, gdy testujemy nowy model, niemal na pewno znajdujemy nowe podatności” – powiedział Miyakawa.
Najpierw blokada, potem analiza
Skoro tempo ataków rośnie, firma zmieniła procedurę. Wcześniej wykrycie anomalii uruchamiało dochodzenie zespołu i naradę nad decyzją. Teraz najpierw odcina się ruch, a dopiero potem podejmuje działania naprawcze. Skanowanie i wdrażanie łatek są zautomatyzowane, ale sprawdzenie, czy system działa po poprawce, nadal wymaga ludzi. Miyakawa chce zautomatyzować ten etap jeszcze w bieżącym roku finansowym.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
LINE Yahoo uruchamia aplikację Agent i na telefony i tablety
Kaspersky: fałszywe bonusy sklepów kosmetycznych kradną konta
Alfa-Bank uruchomił Alfa-Seller – jedną platformę dla sprzedawców online