Routery API do AI kradną klucze i krypto. Zbadano 428 usług
Badacze z UCSB sprawdzili 428 routerów API między agentami AI a modelami. Część podmieniała kod, a jeden wyciągnął środki z portfela Ethereum, który był przynętą.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Jeśli korzystasz z agenta AI, takiego jak Claude Code czy Codex, przez zewnętrzny router API, jego operator widzi wszystko, co przez niego przechodzi. Badacze z Uniwersytetu Kalifornijskiego w Santa Barbara (UCSB) i innych ośrodków przetestowali 428 takich routerów. Część podmieniała polecenia, a jeden opróżnił portfel Ethereum założony jako przynęta.
Czym jest router API i dlaczego bywa groźny?
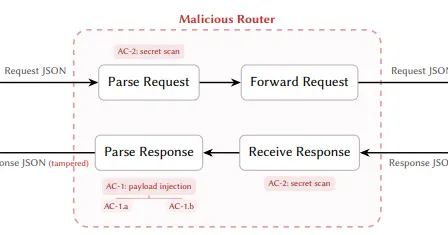
Router API to usługa firmy trzeciej, która stoi między agentem AI a dostawcami modeli, na przykład OpenAI czy Anthropic, i kieruje zapytania do właściwego źródła. Użytkownik sam wpisuje router jako adres docelowy, więc szyfrowanie TLS jest w tym miejscu zdejmowane. Operator widzi instrukcje, klucze API i inne dane uwierzytelniające, a także odpowiedzi modelu z poleceniami dla narzędzi. Może je też dowolnie zmieniać. Do tego główni dostawcy nie podpisują cyfrowo odpowiedzi, więc nie da się wykazać, że nikt ich po drodze nie ruszył.
Dwa rodzaje ataku
Pierwszy to wstrzykiwanie kodu: router przepisuje polecenie zwrócone przez AI. Prawidłowy adres URL zamienia na adres ze złośliwym programem albo nazwę pakietu na łudząco podobną, jak reqeusts zamiast requests. Niektóre routery działały sprytnie: przez 50 pierwszych zapytań zachowywały się normalnie i atakowały dopiero od 51., albo tylko w trybie YOLO (pełna automatyka) i tylko w projektach w Rust lub Go.
Drugi to kradzież sekretów. Router niczego nie zmienia, tylko wyciąga z ruchu klucze API, klucze dostępu AWS, tokeny GitHuba i prywatne klucze kryptowalut. Użytkownik trudno to zauważy.
Co pokazały testy
W próbie było 28 routerów płatnych i 400 darmowych. Złośliwy kod wstrzykiwał jeden płatny i osiem darmowych, a dwa z nich używały sztuczek z odczekaniem. W 17 darmowych routerach przesłane dane AWS, założone jako przynęta, zostały później faktycznie użyte. Jeden router wypłacił drobną kwotę z klucza Ethereum, który badacze celowo wystawili.
Uczciwy router też bywa ryzykiem, jeśli używa wycieklych kluczy albo przekazuje ruch przez słabo zabezpieczony serwer. Przynęta badaczy została sama dołączona do łańcucha przez zewnętrznego operatora, a 440 sesji programistycznych ujawniło 99 danych uwierzytelniających.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Drony JR East przy Shinkansenie: loty bez pilota i test zderzenia
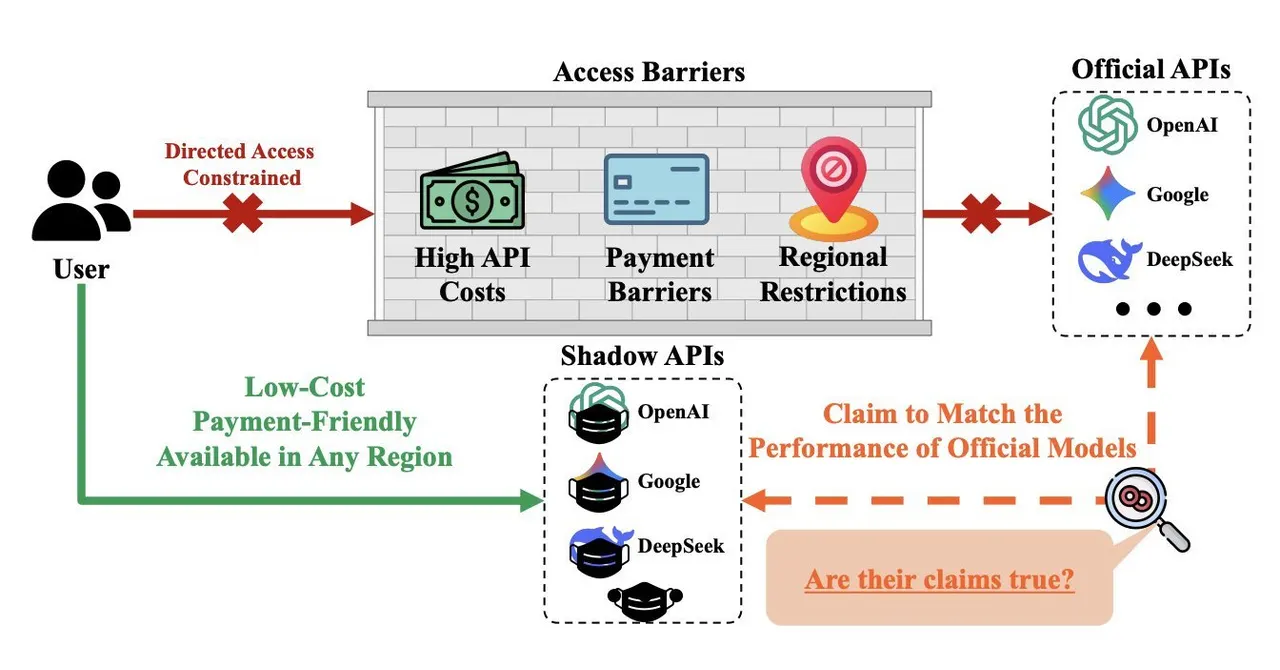
Shadow API: tani dostęp do GPT, który może nie być GPT
Awaria NSANet: NSA zamknęła kampus po aktualizacji zabezpieczeń