Phishing po awarii chmury Microsoft: firma ostrzega przed oszustwami
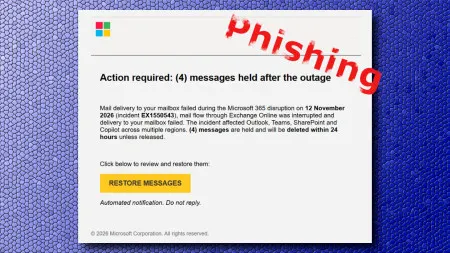
Awaria chmury Microsoftu ledwo się skończyła, a przestępcy już robią z niej przynętę. Firma ostrzega przed kampanią phishingową opartą na tym incydencie.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Awaria chmury Microsoftu skończyła się dopiero co, a oszuści już zdążyli zamienić ją w przynętę. Microsoft ostrzega przed kampanią phishingową, która żeruje na tej właśnie awarii.
Przestępcy zareagowali szybko. Temat wypadł z nagłówków niemal tak szybko, jak usługi wróciły do normy, a oni od razu podchwycili go jako pretekst do ataku. Dla użytkowników to wygodny moment dla napastników: po awarii wiele osób spodziewa się wiadomości o problemach z kontem czy usługami i łatwiej im w nie uwierzyć.
Na czym polega phishing po awarii Microsoftu?
Phishing to wyłudzanie danych za pomocą fałszywych wiadomości, które udają zaufanego nadawcę. Tutaj punktem zaczepienia jest świeża awaria chmury Microsoftu. Szczegółów kampanii w dostępnych informacjach nie podano, więc nie wiadomo, jak dokładnie wyglądają wiadomości ani kogo przede wszystkim dotyczą.
Wiadomo natomiast, że Microsoft potraktował sprawę na tyle poważnie, by wydać publiczne ostrzeżenie. Jeśli po awarii dostajesz wiadomość powołującą się na nią, warto podejść do niej z dużą rezerwą.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Atak na fotoradar w Sewilli: zakapturzony podpalił A-92

Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

Kometa 220P/McNaught pojaśniała tysiąckrotnie. Znamy powód

Coral Hart napisała 370 książek z AI w 20 miesięcy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny

Estonia buduje cyfrowy rząd na uchodźstwie w chmurze
