Badanie passkeys: żadna z 103 stron nie przeszła wszystkich testów
Niemieccy badacze zaatakowali 103 strony obsługujące passkeys. Żadna nie spełniła wszystkich wymogów WebAuthn, a 18 miało krytyczne luki.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Passkeys miały być bezpieczniejsze od haseł. Niemieccy badacze sprawdzili, jak wygląda to w praktyce, i wynik jest kiepski: żadna z 103 przetestowanych stron nie spełniła wszystkich wymogów bezpieczeństwa WebAuthn.
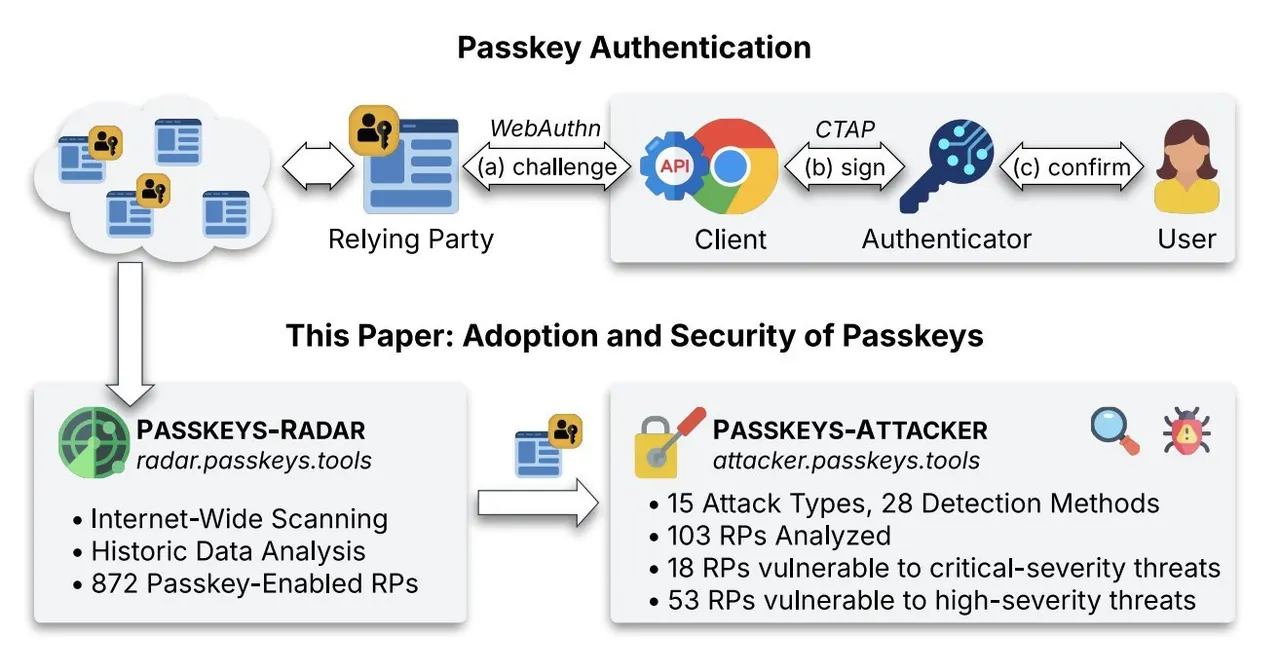
Zespół z Ruhr-Universität Bochum i innych ośrodków opisał to w pracy „The State of Passkeys: Studying the Adoption and Security of Passkeys on the Web”, przygotowanej na konferencję USENIX Security 2026. Najpierw badacze zbudowali system wykrywający PASSKEYS-RADAR, który znalazł 872 strony obsługujące passkeys. Na 208 z nich dało się faktycznie zarejestrować passkey, więc te przeanalizowano dokładniej.
Co poszło nie tak z passkeys na tych stronach?
Już podstawowe ustawienia budziły zastrzeżenia. Tylko 34% stron (71) żądało dodatkowego potwierdzenia tożsamości, np. ponownego podania hasła, przy dodawaniu passkey. Pozostałe 66% rejestrowało go od razu. Część serwisów nie pozwalała usunąć passkey, co jest kluczowe po zgubieniu urządzenia, albo blokowała rejestrację kilku kluczy jako kopii zapasowej (25 stron). Prawie wszystkie żądały przestarzałych algorytmów kryptograficznych, a 38% (80 stron) rozciągało zakres passkey na całą domenę nadrzędną, co naraża je na przejęcie subdomeny.
Potem powstało narzędzie PASSKEYS-ATTACKER, które modyfikuje komunikaty WebAuthn. Badacze użyli 15 metod ataku na 103 stronach. U 18 znaleziono luki krytyczne, u 53 poważne.
Jak wyglądały krytyczne luki?
Pięć stron w ogóle nie weryfikowało podpisu kryptograficznego, czyli sedna passkeys. Wystarczyły zmanipulowane dane, by zalogować się na cudze konto. Czternaście stron było podatnych na ataki wykorzystujące duplikaty identyfikatora klucza. Atakujący mógł zarejestrować identyfikator ofiary na własnym koncie i nadpisać jej klucz publiczny, blokując logowanie (5 stron), albo usunąć passkey ofiary (3 strony). Gdy znał też klucz publiczny ofiary, na trzech stronach mógł nawet zalogować ją na swoje konto.
Wśród poważnych luk trafił się też przypadek, w którym lista dozwolonych domen do współdzielenia passkeys zawierała domenę, którą każdy mógł kupić za 10 euro rocznie. Jej przejęcie otwierało drogę do przejęcia kont na 72 powiązanych stronach.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Atak na fotoradar w Sewilli: zakapturzony podpalił A-92

Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

Kometa 220P/McNaught pojaśniała tysiąckrotnie. Znamy powód

Coral Hart napisała 370 książek z AI w 20 miesięcy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny

Estonia buduje cyfrowy rząd na uchodźstwie w chmurze
