Wyciek danych paiza: serwer testowy otwarty dla byłych pracowników
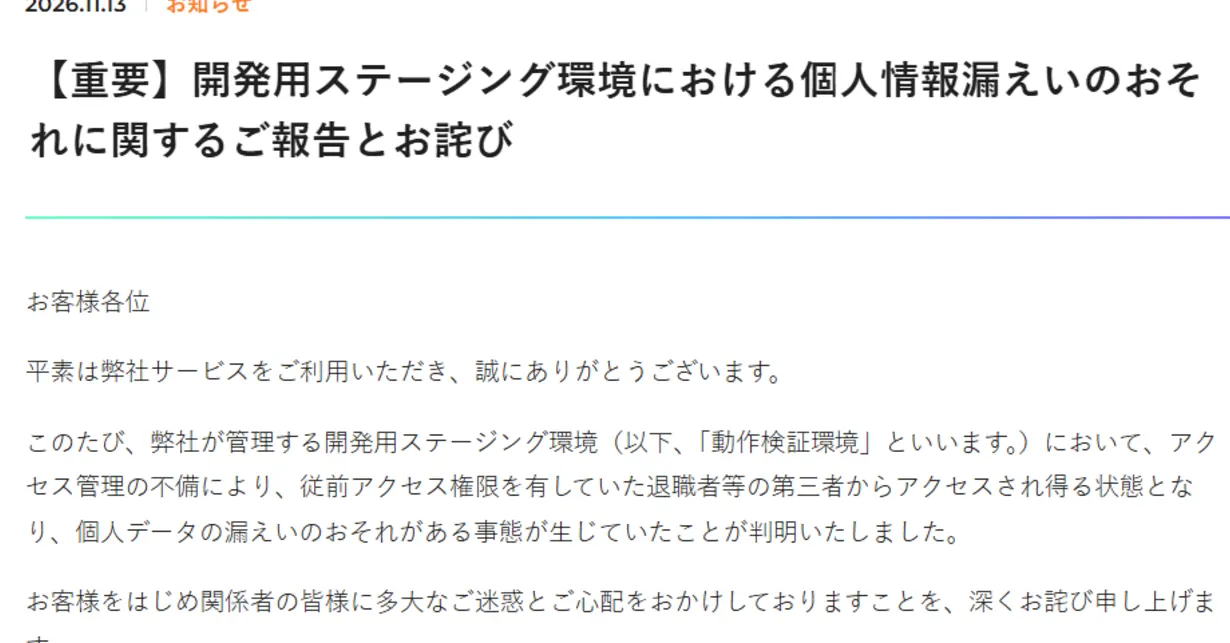
Japońska platforma pracy dla programistów paiza przyznaje, że do 902 576 rekordów leżało na serwerze testowym, do którego dawni pracownicy mieli dostęp przez 13 lat.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Przez około 13 lat dawni pracownicy japońskiej platformy paiza mogli teoretycznie zajrzeć do serwera testowego z danymi użytkowników. Hasło logowania było bowiem stałym ciągiem znaków, którego nikt nie zmieniał. Firma poinformowała o sprawie 13 listopada.
Paiza to serwis z ofertami pracy, rekrutacją i nauką dla programistów. Chodzi o środowisko staging, czyli kopię systemu do testów. Według firmy znajdowało się w nim do 902 576 rekordów z danymi osobowymi. Dostęp mogły mieć osoby, które kiedyś miały uprawnienia, w tym byli pracownicy. Okres ryzyka trwał od zbudowania środowiska w 2013 roku do 13 sierpnia 2026 roku, gdy zablokowano dostęp. Poza hasłem logowania przez długi czas nie zmieniano też danych do uwierzytelniania podstawowego (basic auth).
Dane z produkcji miały być w kopii zamaskowane, ale w przypadku części pól przez pewien czas tego nie robiono.
Jakie dane paiza mogły wyciec?
Chodzi o datę urodzenia, płeć, historię zatrudnienia i wykształcenia, prefekturę zamieszkania, pseudonim, adres bloga, historię aplikacji, oczekiwania wobec ofert, ID użytkownika oraz wyniki testów umiejętności i nauki. W części okresu dotyczyło to też adresów e-mail uczestników kursów, dodatkowych adresów, GitHub ID i numerów indeksu. Do tego dochodzą dane firm partnerskich: nazwa organizacji, dział, stanowisko, imię i nazwisko w katakanie oraz numer telefonu komórkowego.
Zamaskowane były nazwiska i adresy użytkowników, numery telefonów, główne adresy e-mail i hasła.
Jak wykryto problem i co dalej?
Sprawę ujawniło zapytanie organu administracji z 17 lipca. Firma sprawdziła system i potwierdziła błędy w zarządzaniu uwierzytelnianiem. Awaryjne działania ruszyły 10 sierpnia, 12 sierpnia wdrożono doraźne środki, a 13 sierpnia środowisko odcięto i zaostrzono kontrolę dostępu. 4 września uporządkowano wewnętrzne podręczniki bezpieczeństwa. Działania awaryjne trwały do 5 listopada, a o sprawie powiadomiono organ nadzoru.
Paiza deklaruje, że od odchodzących pracowników odbierała oświadczenia o zachowaniu poufności, a wycieku danych na zewnątrz nie potwierdzono. Firma będzie dalej monitorować sytuację i analizować logi. Zapowiada też konsekwentne odbieranie uprawnień po odejściu z pracy, ponowne sprawdzenie zasad maskowania danych testowych, zmianę podręcznika bezpieczeństwa oraz regularne audyty podatności przez zewnętrzną firmę.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Atak na fotoradar w Sewilli: zakapturzony podpalił A-92

Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

Kometa 220P/McNaught pojaśniała tysiąckrotnie. Znamy powód

Coral Hart napisała 370 książek z AI w 20 miesięcy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny

Estonia buduje cyfrowy rząd na uchodźstwie w chmurze
