Muji odkłada ponowne otwarcie sklepu online po ataku na konta
Ryohin Keikaku przesunęło termin wznowienia sklepu internetowego Muji. Firma potwierdziła atak z użyciem list haseł, który mógł umożliwić osobom trzecim logowanie na konta.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
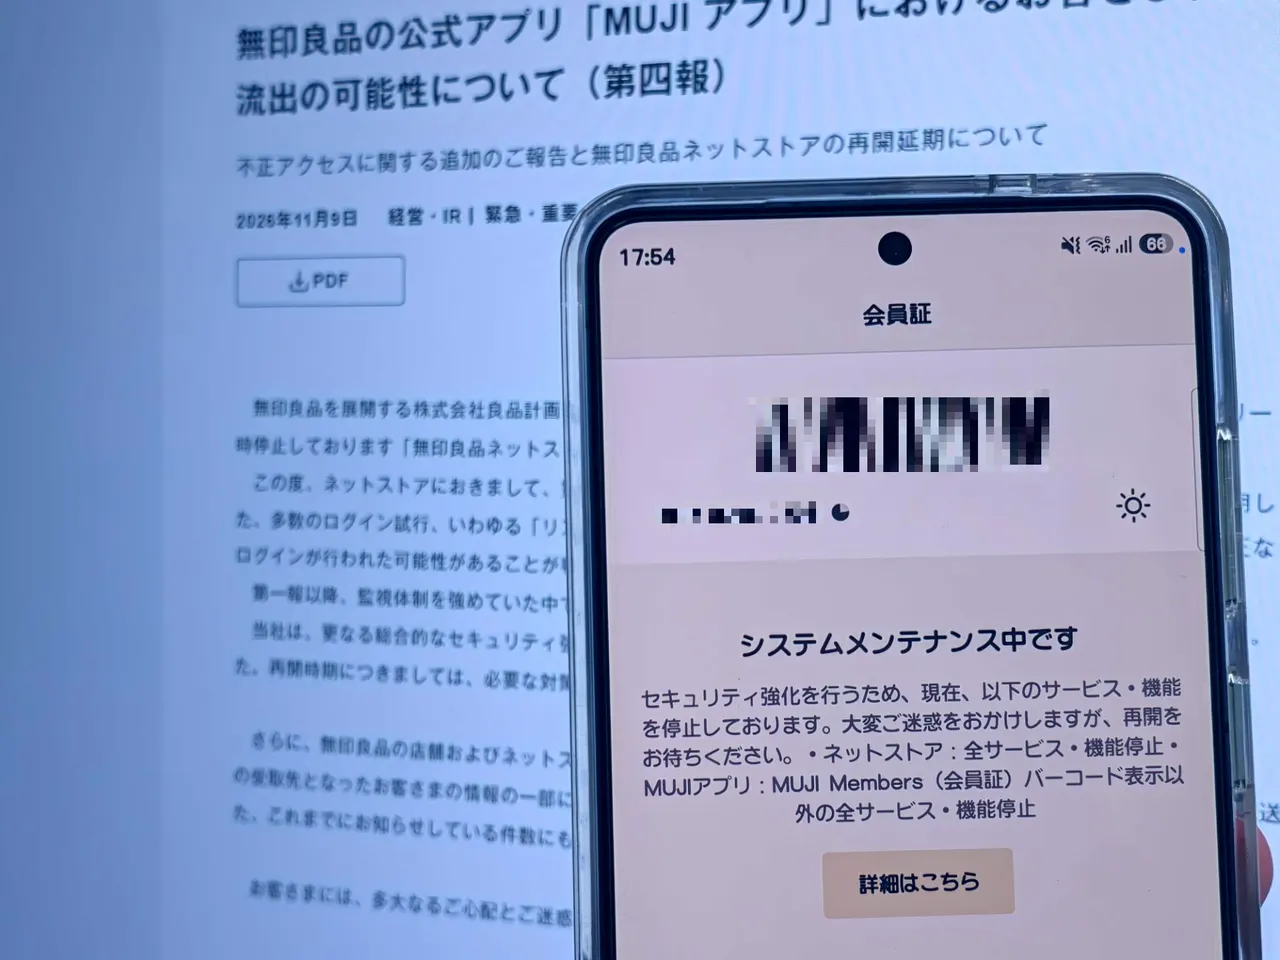
Japońska firma Ryohin Keikaku, właściciel marki Muji, odroczyła ponowne uruchomienie sklepu internetowego „Muji Net Store”. Placówka jest wyłączona od 6 listopada od godz. 16:00. W czwartym komunikacie dotyczącym możliwego wycieku danych użytkowników aplikacji MUJI spółka poinformowała, że nowego terminu nie ustalono.
W chwili wyłączenia sklepu firma zakładała, że wznowi działanie w ciągu jednego–dwóch dni. Później okazało się jednak, że przeprowadzono atak z użyciem list danych logowania (tzw. credential stuffing), w którym wykonano bardzo wiele prób zalogowania. Osoby trzecie mogły w ten sposób nielegalnie wejść na cudze konta.
Skąd hasła i co zrobi firma
W ataku wykorzystano hasła, które napastnicy mogli zdobyć poza systemami Muji. Spółka wzmocniła monitoring od pierwszego komunikatu z 30 października, ale po kolejnych próbach nieautoryzowanego dostępu uznała, że potrzebne są kompleksowe środki bezpieczeństwa i weryfikacja.
Przy wznowieniu sklepu firma planuje poprosić wszystkich użytkowników o zresetowanie hasła. Apeluje też o ustawienie haseł innych niż w usługach firm trzecich, bo używanie tego samego adresu e-mail i hasła w wielu serwisach zwiększa ryzyko włamania.
Dodatkowe dane objęte incydentem
Spółka potwierdziła również nieuprawniony dostęp do części danych osób, które w sklepach stacjonarnych i online Muji były odbiorcami przesyłek za pobraniem w okresie od 2 stycznia 2020 r. do 10 lutego 2025 r. Zmieniła się też część dotychczas podanych liczb poszkodowanych.
Ryohin Keikaku i Credit Saison zaczną od 10 listopada kontaktować się z osobami objętymi incydentem pocztą elektroniczną lub tradycyjną. W przypadku odbiorców przesyłek za pobraniem, do których firma nie ma danych kontaktowych, sam komunikat zastępuje indywidualne powiadomienie.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
UOKiK z Korei: fuzja Naver Financial i Dunamu ogranicza konkurencję
Google AI Mode w Japonii: rezerwacja stolików w restauracjach
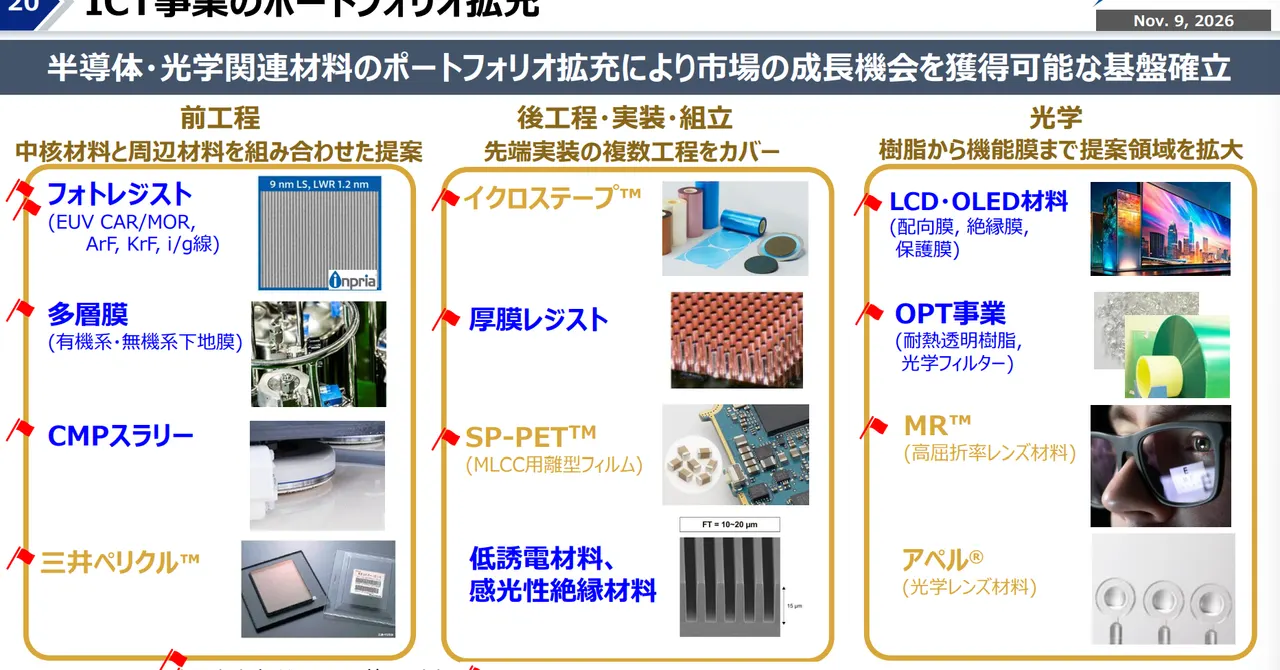
Mitsui Chemicals kupuje JSR za 1,84 bln jenów. Rekordowa fuzja
Rejestr rosyjskiego oprogramowania: zmiana właściciela praw
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Vanderbilt University: podejrzenie ataku ransomware na uczelnię
IBM chce wdrożyć Claude Mythos w Concert Protect dla firm
Qnap NAS: aktualizacja Plex Media Server łata atakowane luki