Wyciek w Monex Securities: do 1,13 mln adresów e-mail
Monex Securities informuje o ataku na system otwierania rachunków u zewnętrznego wykonawcy. Mogło wyciec do 1,13 mln adresów e-mail i 1592 zdjęcia dokumentów.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Japoński dom maklerski Monex Securities przyznał, że ktoś włamał się do systemu otwierania rachunków prowadzonego przez zewnętrznego wykonawcę. Mogło wyciec do 1,13 miliona adresów e-mail oraz 1592 zdjęcia dokumentów tożsamości. Firma ogłosiła to 13 listopada.
Co się stało w Monex Securities
18 października wykonawca, który obsługuje część systemów otwierania rachunków, zauważył próby nieautoryzowanego dostępu. Po jego zgłoszeniu Monex odciął system od zewnętrznego dostępu już 19 października. Część rachunków nadal nie może być obecnie otwierana. Śledztwo wykazało, że część danych osobowych mogła trafić w niepowołane ręce.
Adresy e-mail to te, które klienci podawali od 16 października 2019 roku na pierwszym etapie wniosku online. Wśród nich są duplikaty oraz adresy osób, które nigdy nie dokończyły zakładania konta.
Jakie dane mogły wyciec?
Chodzi też o 1592 zdjęcia dokumentów od osób, które wybrały metodę wymagającą fotografowania dokumentu. Firma nie ustaliła jeszcze, których konkretnie osób to dotyczy. Wśród zdjęć są awers karty My Number, awers i rewers prawa jazdy oraz selfie. Wycieku numerów My Number, czyli japońskich numerów identyfikacyjnych, nie potwierdzono. Klienci, którzy zakładali konto przez uwierzytelnienie kartą My Number (publiczne uwierzytelnienie indywidualne), nie są objęci incydentem.
Numery rachunków, hasła do logowania i hasła transakcyjne nie znajdowały się w tej samej bazie.
Czy moje konto i inwestycje są bezpieczne?
Zaatakowany system działa oddzielnie od głównego systemu, w którym przechowuje się dane o rachunkach, saldach i transakcjach. Logowanie obecnych klientów i zwykły obrót nie zostały więc zakłócone. Monex nie odnotował dotąd nadużyć ani phishingu związanego ze sprawą.
Osoby, u których wyciek potwierdzono, firma zawiadomi indywidualnie. Wszystkim zaleca ostrożność wobec podejrzanych e-maili i SMS-ów podszywających się pod Monex lub inne instytucje finansowe: nie należy otwierać linków, wpisywać haseł ani odpowiadać na takie wiadomości.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Fałszywe slaby PSA na AliExpress: zestaw za 4 dolary i prawdziwe numery
Mapy Google w Korei Południowej: znikły współrzędne, dane jadą za granicę
Krewetki z ciepła z centrum danych: pomysł NTT Docomo Business
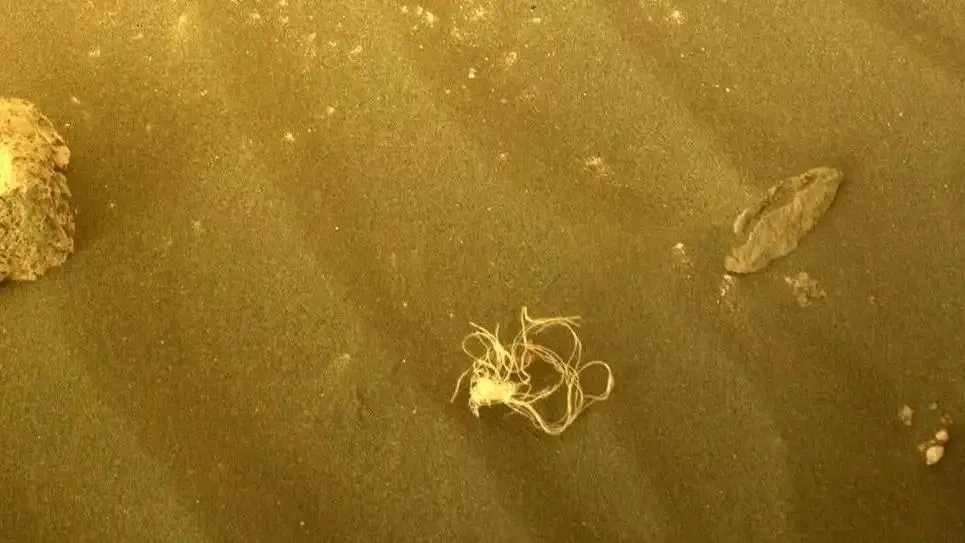
Makaron na Marsie? Perseverance sfotografował dziwną nitkę
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Podglądanie dokumentacji medycznej w UK: ICO naciska na szefów NHS

Turla i malware Cereal: kopie maili z Rumunii i Kazachstanu

Europol przejął 6 mln skradzionych loginów: jak sprawdzić swój
