Microsoft agent-framework na PyPI przejęty: kradnie sekrety
Dwie wersje pakietu agent-framework od Microsoftu na PyPI niosły malware kradnący dane. Działał, nawet gdy pakietu nigdy nie zaimportowano.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Jeśli w swoim środowisku Pythona masz pakiet Microsoft agent-framework w wersji 1.26.1 lub 1.26.2, uznaj, że twoje sekrety mogły wyciec. Obie wersje, wgrane do repozytorium PyPI, instalowały złośliwe oprogramowanie kradnące dane. Wykryło je kilka firm zajmujących się bezpieczeństwem.
Co się stało z pakietem agent-framework
Agent-framework służy do budowania i uruchamiania agentów AI i ma prawie 200 tysięcy pobrań miesięcznie. Według OX Security wersję 1.26.1 cofnięto do bezpiecznej, ale atakujący wgrał potem 1.26.2 przez oficjalne konto wydawcy Microsoftu na PyPI. Sugeruje to, że w chwili raportu dostęp nie był jeszcze zablokowany. Całość wygląda na przejęcie konta administratora w organizacji Microsoftu na GitHubie.
Malware zbiera zmienne środowiskowe, pliki z poświadczeniami i inne sekrety związane z Azure, Git, Dockerem czy Hugging Face. Dane trafiają w zakodowanym base64 pakiecie JSON na adres webhook.site wpisany na sztywno w kodzie.
Jak to działa bez importowania pakietu?
Wystarczy interpreter Pythona i zainstalowany pakiet w katalogu site-packages, import nie jest potrzebny. Złośliwa wersja doci��ga prawdziwe 1.26.0 agent-framework, żeby wyglądać wiarygodnie i działać dalej. Malware nie jest trwały: działa tylko tak długo, jak zainstalowana jest zainfekowana wersja.
Nie poprzestaje na tym, co leży w środowisku. Aktywnie prosi o nowe tokeny tożsamości z GitHub Actions, Azure DevOps i samego Azure, i wysyła je pod ten sam adres. Według OpenSourceMalware czyni to pakiet szczególnie groźnym w chmurowych środowiskach budowania, bo nawet krótko żyjące tokeny są użyteczne, gdy wyciekną od razu.
Co robi Microsoft
Repozytorium agent-framework na GitHubie jest offline. Niedostępne jest też repozytorium ONNX Runtime, akceleratora AI, choć ani Microsoft, ani badacze nie powiązali tego z kampanią. Rzecznik firmy przekazał, że część repozytoriów ustawiono jako prywatne na czas badania złośliwej zawartości, a priorytetem jest ochrona klientów i szerszego ekosystemu.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Citi i agenci AI: za włamanie na konto zapłaci klient
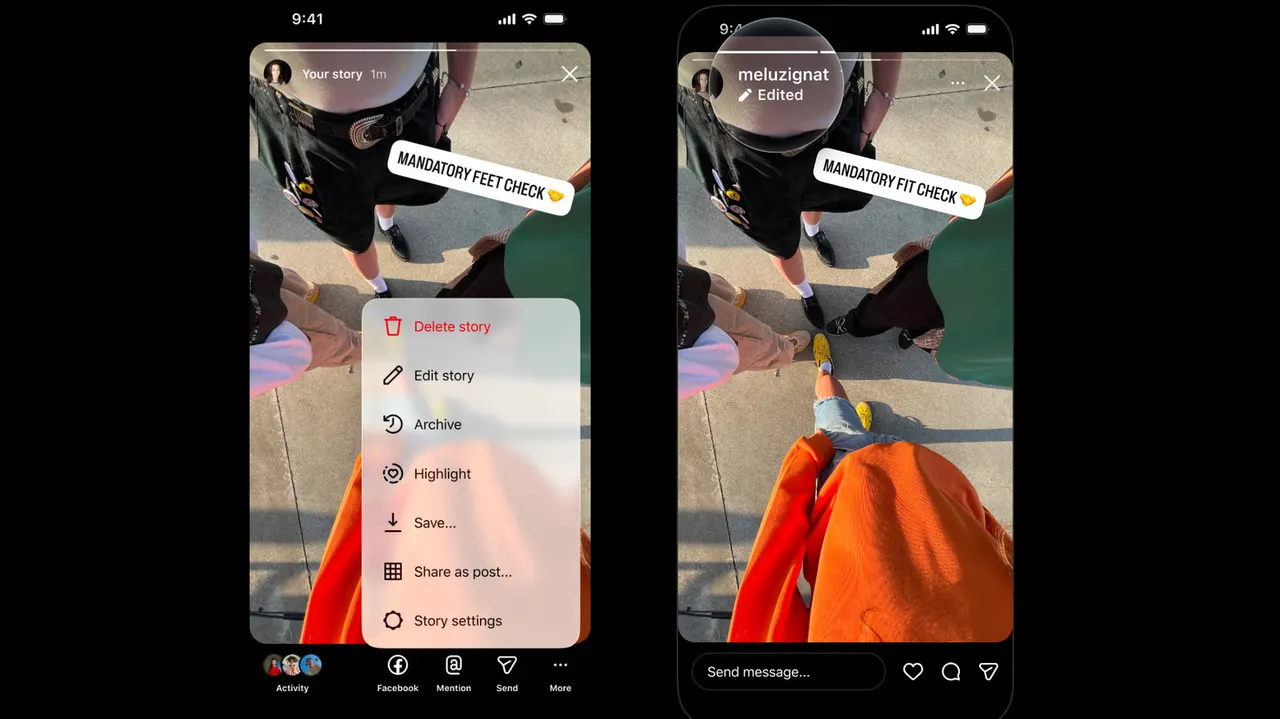
Edycja relacji na Instagramie po publikacji: masz 15 minut

CreditNirvana: dwie luki ujawniły 6,6 mln kont dłużników


