Microsoft agent-framework na PyPI przejęty: kradł dane logowania
Dwie wersje pythonowego pakietu agent-framework od Microsoftu zostały zatrute w PyPI. Do kradzieży danych z chmury wystarczyła sama instalacja.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wystarczyło zainstalować pakiet i uruchomić Pythona. Dwie wersje agent-framework od Microsoftu, narzędzia do tworzenia agentów AI, trafiły do PyPI z kodem kradnącym dane logowania programistów.
Chodzi o wersje 1.26.1 i 1.26.2. Według badaczy złośliwe wydania opublikowano z oficjalnego konta powiązanego z projektem Microsoftu, więc podejrzewają oni, że atakujący przejął dane kogoś z uprawnieniami do publikowania. Firmy OX Security i OpenSourceMalware ustaliły, że kod uruchamiał się automatycznie przy starcie Pythona. Nie trzeba było importować biblioteki w projekcie.
Jakie dane kradł malware w agent-framework?
Malware zbierał zmienne środowiskowe, pliki konfiguracyjne i lokalnie zapisane poświadczenia. Szukał też sekretów do Azure, GitHuba, Dockera, Hugging Face, npm i PyPI. Dane były kompresowane i wysyłane na serwer atakujących.
Na tym się nie kończyło. Kod żądał też nowych tokenów uwierzytelniających w GitHub Actions, Azure DevOps i usługach Azure, dzięki czemu napastnicy mogli na krótko uzyskać dostęp do zasobów i API, zanim tokeny wygasły. Wykrycie utrudniało to, że malware ładował prawdziwe komponenty narzędzia, więc programiści pracowali dalej bez podejrzeń.
Microsoft wykrył problem i usunął część repozytoriów, a PyPI zablokowało konto, z którego opublikowano paczki. Według OX Security projekt miał ponad 190 tys. pobrań miesięcznie przed ujawnieniem ataku. To nie oznacza tylu zainfekowanych komputerów, ale część użytkowników mogła zostać dotknięta.
Co zrobić, jeśli zainstalowałeś wersję 1.26.1 lub 1.26.2?
Badacze radzą przyjąć, że system został przejęty. OpenSourceMalware zaleca:
- usunąć wadliwe wersje i zainstalować zweryfikowaną,
- skasować pliki agent_framework_meta.pth, agent_framework_meta/_telemetry.py, af_runtime_diag.pth i af_runtime_diag.py,
- odtworzyć środowisko ze znanych, sprawdzonych obrazów lub zależności,
- natychmiast zmienić wszystkie potencjalnie ujawnione poświadczenia,
- unieważnić tymczasowe tokeny i aktywne sesje z GitHub Actions, Azure DevOps lub innych tożsamości federacyjnych,
- przejrzeć logi Azure i innych usług chmurowych pod kątem podejrzanych logowań,
- sprawdzić połączenia wychodzące do webhooka atakujących.
Jest też dobra wiadomość: malware nie utrzymywał się na poziomie systemu. Nie instalował usług ani zadań harmonogramu i działał tylko, dopóki pliki leżały w katalogu site-packages Pythona.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Płatności Mir i SBP w Rosji: ostrzeżenie w przeglądarce od 19 listopada
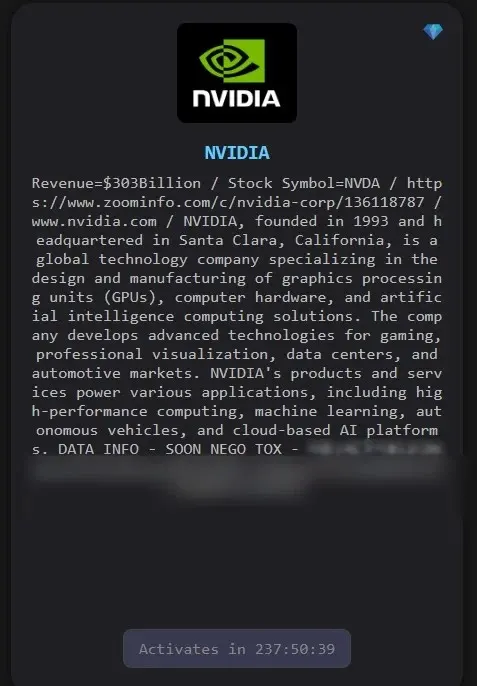
Nvidia zhakowana? Grupa The Gentlemen ustawiła 10-dniowy zegar
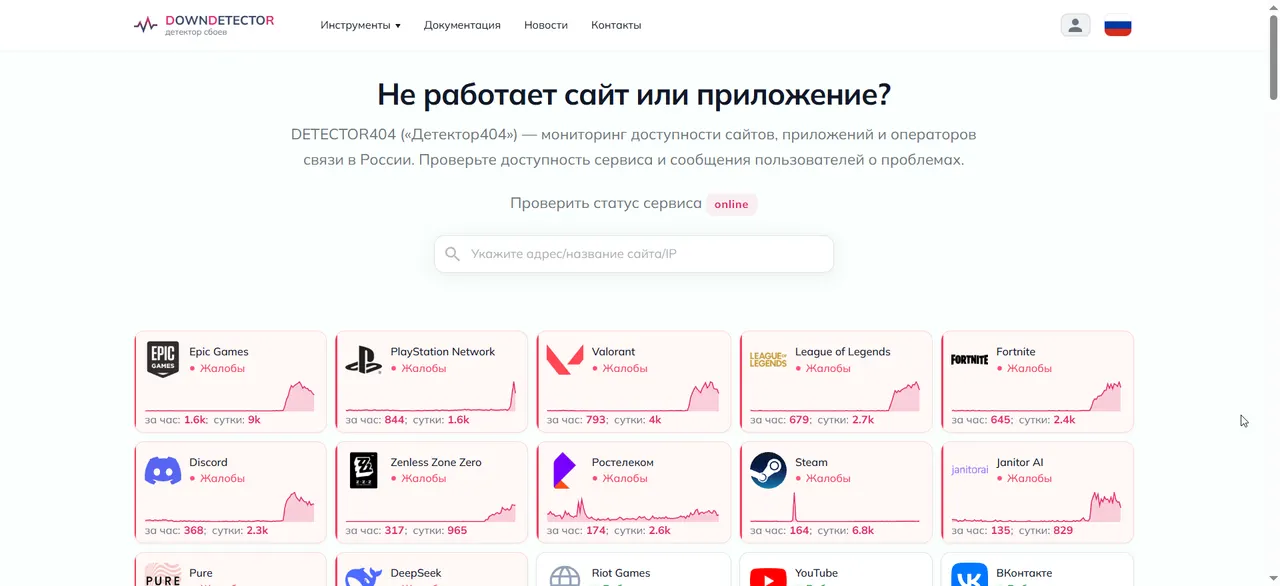
Epic Games, Fortnite, LoL i GitLab nie działają w Rosji