Metaem zhakowany: dane klientów Coinone, Bunjang i Mega MGC Coffee
Firma obsługująca infolinie, Metaem, padła ofiarą ataku. Wyciekły numery telefonów i treść rozmów z trzech koreańskich marek, a Coinone mówi o możliwym wycieku haseł.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wystarczyło włamać się do jednego podwykonawcy. Atak na Metaem, południowokoreańską firmę, która obsługuje infolinie dla innych marek, odsłonił dane klientów giełdy kryptowalut Coinone, platformy handlowej Bunjang i sieci kawiarni Mega MGC Coffee.
Metaem poinformował 14 listopada, że o problemie dowiedział się 12 listopada o 6:03 rano, gdy przestał działać serwis obsługi klienta. Śledztwo wykazało nielegalny dostęp z zewnątrz. Z części systemów numery telefonów i zapisy rozmów z konsultantami zostały bez zgody wyświetlone lub wyniesione. Firma zastrzega, że skala wycieku zależy od klienta i osoby, więc nie dotyczy wszystkich użytkowników. Zgłosiła incydent do KISA, państwowej agencji ds. bezpieczeństwa internetu, 13 listopada o 3:44.
Jakie dane mogły wyciec z Coinone, Bunjang i Mega MGC Coffee?
Coinone podał, że napastnik wszedł na serwer Metaem około 4:00 w dniu 12 listopada. Jedenaście rodzajów danych, które użytkownicy sami wpisali podczas rozmowy z konsultantem, mogło wyciec: imię i nazwisko, telefon, e-mail, data urodzenia, numer konta, hasło, numer dowodu tożsamości (jusumin deungnok beonho), data wydania dokumentu, adres domowy, adres portfela i identyfikator transakcji (TXID). Konta, transakcje i portfele są według giełdy oddzielone od serwerów podwykonawcy i nie ma śladów bezpośredniego włamania.
Bunjang ostrzegł, że wyciec mogły nagrania rozmów i numery kont podane w trakcie czatu. Końcowa analiza z 16 listopada potwierdziła jednak tylko 49 numerów telefonów ostatnich rozmówców konsultantów (47 komórkowych i 2 stacjonarne). Imion, treści rozmów ani numerów kont firma nie znalazła w wyniesionych danych.
Mega MGC Coffee dostał zawiadomienie dopiero 15 listopada. Potwierdził wyciek 30 numerów telefonów osób piszących do infolinii. Możliwy jest też wyciek kontaktów osób pytających o franczyzę. Dane zwrotów, nagrania, treść rozmów i nazwiska miały być w systemie, do którego atak nie dotarł.
Co robi Metaem i co zrobić samemu?
Metaem zablokował adresy IP atakującego, odizolował podejrzane serwery i odtwarza je. Rozdzielił sieć serwerów deweloperskich, ograniczył dostęp w części połączeń z klientami, zmienił hasła administratorów i analizuje logi. Z zewnętrznymi specjalistami ustala moment pierwszego włamania, jego drogę i dalszy zasięg wycieku.
Użytkownikom firma radzi nie reagować na podejrzane telefony i wiadomości, nie przekazywać pieniędzy ani dodatkowych danych. Klienci Coinone, którzy podawali hasło w rozmowie z konsultantem, powinni to wziąć pod uwagę.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Testy Vals: modele AI wskazały szkołę w Iranie jako cel wojskowy
Awaria Vulcan Centaur: 40 satelitów Amazon Leo utracone
PlayStation Store: brytyjski sąd oddalił pozew na 2 mld funtów
Zablokowany numer na iPhonie: jak sprawdzić, czy ktoś Cię zablokował
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →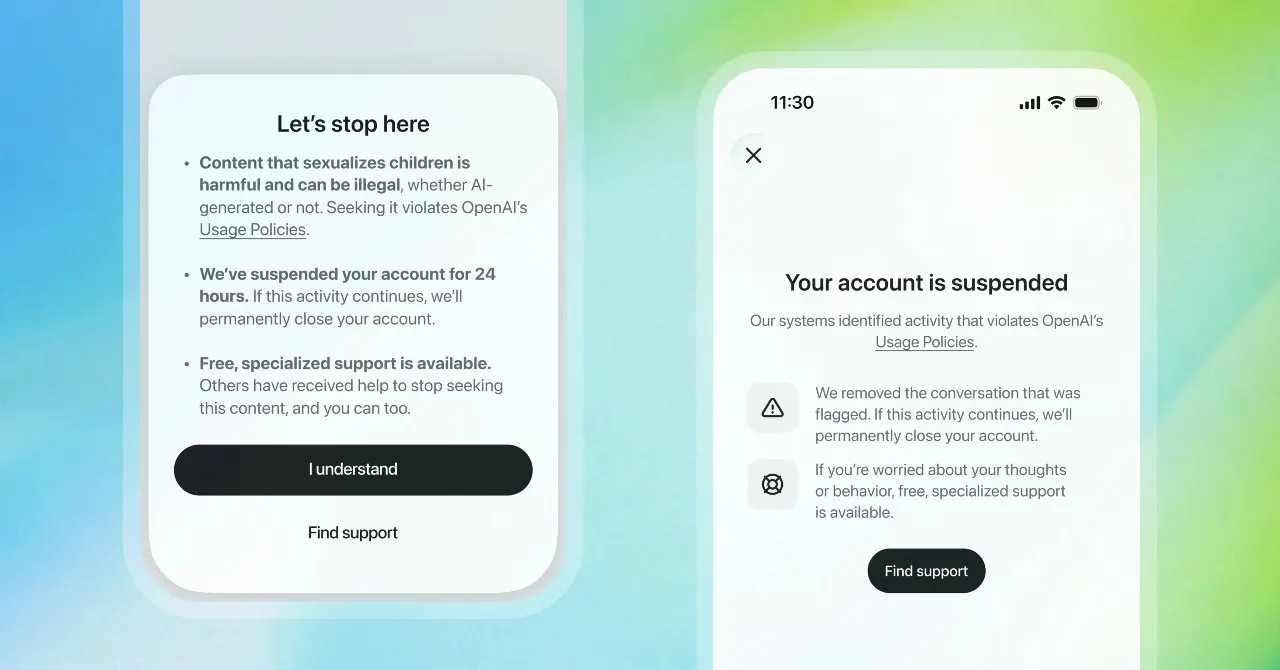
OpenAI CSAM Image Classifier wykrywa też obrazy tworzone przez AI
Atak na Optimizely: złośliwy kod na stronach IKEA, Zoom i HSBC

Atak na Optimizely: złośliwy skrypt trafił na strony znanych marek