Hakerzy w koreańskich bankach: kontrola dostępu do poprawki
Hakerzy nie ruszyli głównych systemów bankowych. Weszli przez narzędzia pośredników kredytowych, pracowników i firm zewnętrznych. Banki w Korei podnoszą wydatki na ochronę nawet 2,8 raza.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Włamywacze nie forsowali głównych drzwi. Skorzystali z bocznych wejść. W serii ataków na banki w Korei Południowej hakerzy ominęli rdzeń systemów, który obsługuje depozyty i kredyty, i uderzyli w słabo chronione uprawnienia dostępu do systemów używanych przez pośredników kredytowych, pracowników i zewnętrznych wykonawców. Teraz banki przebudowują kontrolę kont i dostępu, a na przyszły rok zwiększają budżety na bezpieczeństwo informacji nawet 2,8 raza.
Co się stało w koreańskich bankach
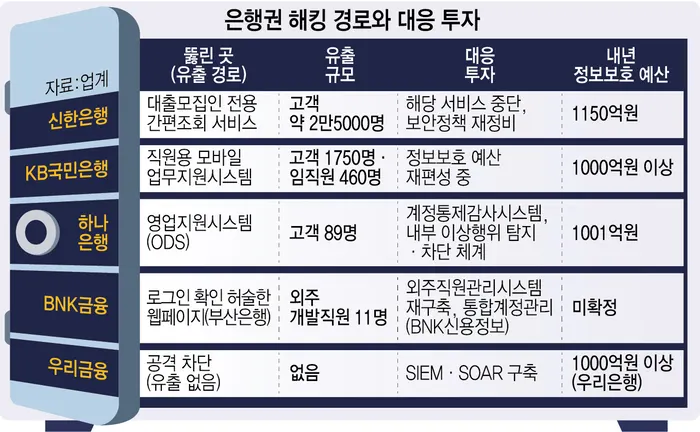
W Shinhan Bank wyciekły dane około 25 tys. klientów, w tym roczne dochody i limity kredytowe. Źródłem była usługa szybkiego sprawdzania przeznaczona dla pośredników kredytowych. W KB Kookmin Bank wyciekły informacje 1750 klientów i 460 pracowników, a droga prowadziła przez mobilny system wspierający pracę personelu. W Hana Bank w zeszłym miesiącu zaatakowano system wspierający sprzedaż (ODS). Wyciekły numery PESEL-owe odpowiedniki, czyli numery rejestracyjne mieszkańców, adresy i nazwy pracodawców 89 klientów. Busan Bank ustalił, że przez stronę ze słabą weryfikacją logowania ujawniono dane osobowe 11 zewnętrznych programistów.
Na poziomie technicznym wskazano słabe ogniwa w API, czyli łączach, którymi systemy wymieniają dane. Jeśli serwer nie sprawdza ponownie uprawnień osoby wysyłającej zapytanie, wystarczy zmienić identyfikator, na przykład numer klienta, by zobaczyć cudze dane.
Co zmieniają banki
Hana Bank wdraża system audytu kontroli kont, który ogranicza uprawnienia każdego konta i sprawdza historię jego użycia. BNK Credit Information buduje zintegrowany system zarządzania kontami, a Busan Bank przebudowuje system zarządzania pracownikami zewnętrznymi. iM Data Systems z grupy iM Financial wprowadza kontrolę dostępu do urządzeń sieciowych i zabezpieczających. Woori Financial stawia na systemy SIEM, które zbierają logi i szukają anomalii, oraz SOAR, które automatycznie blokują wykryte zagrożenia.
Budżety rosną. Shinhan zaplanował na przyszły rok 115 mld wonów na ochronę informacji, czyli około 2,8 raza więcej niż 40,6 mld wonów w tym roku. Hana przeznaczy 100,1 mld wonów, a Woori i KB Kookmin ponad 100 mld wonów każdy.
Sama kontrola kont może nie wystarczyć. KB Kookmin inwestuje w zarządzanie uprawnieniami i kontrolę dostępu do baz danych od 2019 roku, a wyciek i tak nastąpił przez system dla pracowników otwarty na zewnątrz. Trzeba więc sprawdzać, czy zapytanie z zewnątrz faktycznie ma prawo do danych.
Komisja Usług Finansowych chce do końca roku skontrolować systemy uwierzytelniania, kontroli dostępu i API w ponad 580 instytucjach. Rozliczy też zarząd, szefów bezpieczeństwa i IT. W pierwszym kwartale przyszłego roku ma zaproponować wytyczne dotyczące wewnętrznej kontroli bezpieczeństwa. Od 30 września do 3 listopada zgłoszono 40 incydentów w 37 firmach, z wyciekiem około 473 tys. rekordów.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Atak na fotoradar w Sewilli: zakapturzony podpalił A-92

Awaria Microsoftu i basen w Niemczech: 15 osób z problemami po chlorze

Kometa 220P/McNaught pojaśniała tysiąckrotnie. Znamy powód

Coral Hart napisała 370 książek z AI w 20 miesięcy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
NoisyTCP: luka w Linuksie z 2015 roku zawiesza serwery zdalnie

Artex: narzędzie AI do hakowania włamuje się do sieci w 3 godziny

Estonia buduje cyfrowy rząd na uchodźstwie w chmurze
