KARTE wyciek danych: Morisawa, mineo i hotele Hankyu Hanshin
Hakerzy włamali się 13 listopada do japońskiej platformy marketingowej KARTE. Wyciekły dane klientów Morisawy i mineo oraz klucze do innych usług.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Japońska platforma marketingowa KARTE padła ofiarą ataku, a wraz z nią dane klientów wielu znanych firm. Wyciekły nie tylko dane osobowe, ale też tajne klucze, które otwierają drogę do innych usług.
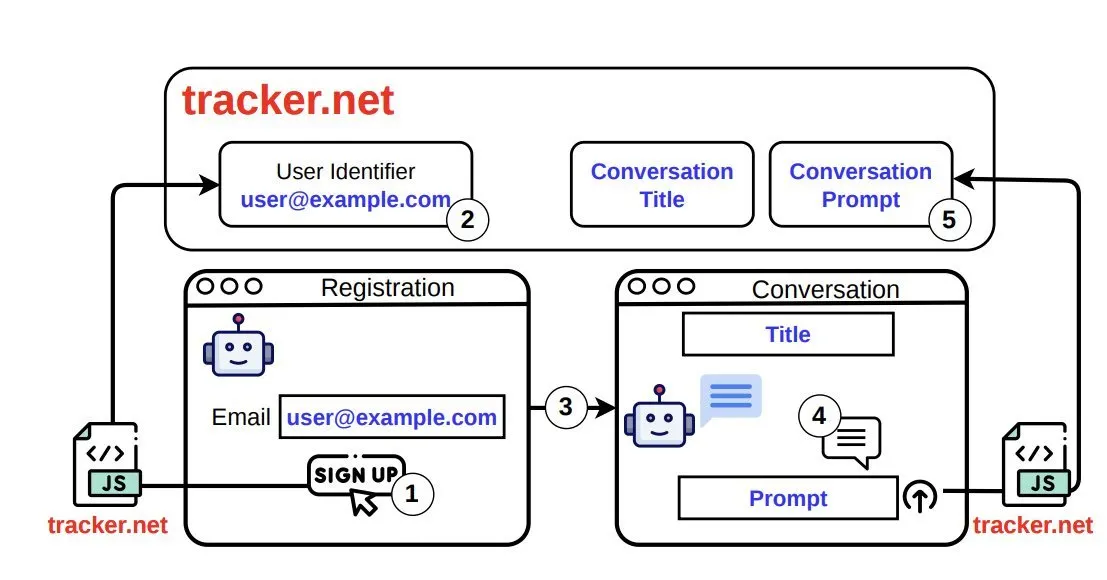
Spółka Plaid poinformowała 16 listopada, że do KARTE włamano się nad ranem 13 listopada. Według firmy wyciekły dane kont firm korzystających z usługi, część danych klientów, które firmy wgrały do systemu, oraz klucze dostępu używane do łączenia KARTE z usługami zewnętrznymi.
KARTE analizuje zachowanie użytkowników stron i aplikacji, a potem pozwala wysyłać im dopasowane e-maile czy wiadomości w LINE. Z usługi korzysta ponad 650 firm (dane z maja 2024 roku), a miesięcznie analizuje ponad 1,2 mld użytkowników (wrzesień 2026).
Jakie dane wyciekły z KARTE?
Firmy zaczęły ogłaszać własne straty. Hankyu Hanshin Hotels podało, że wyciekło do 331 586 rekordów członków: imiona i nazwiska, wiek, adresy, numery telefonów i e-maile. Morisawa informuje o 23 957 rekordach kupujących usługę Morisawa Fonts, czyli nazwiskach, e-mailach i identyfikatorach użytkowników. Optage (mineo), bellFace (bellSalesAI) i World (sklep World Online Store) mówią o możliwym wycieku e-maili, nazwisk i części danych członków. Liczby wciąż ustalają.
Jak doszło do ataku i co z kluczami?
Atakujący wykorzystali lukę w serwerze Plaid i wykradli dane logowania do systemów i baz danych. Dzięki nim przejęli konto spółki i weszli do panelu administracyjnego. Plaid wykryła atak rano 13 listopada, unieważniła skradzione dane, a po południu zaczęła wyłączać wszystkie usługi KARTE. Blokadę ruchu z źródła ataku zakończono około 15:23.
KARTE łączy się m.in. z Salesforce, LINE i Google Ads. Jeśli ktoś użył takich integracji, przez wykradzione klucze można zapisać niechciane dane lub wykraść je z tych usług. Plaid prosi więc firmy o unieważnienie kluczy. Liczba dotkniętych firm nie jest znana.
Usługa pozostaje wyłączona, a data jej wznowienia nie jest znana.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Crack od Wrtn z oceną 18+ na iOS po nowych zasadach Apple
Wyciek z Coinone: adres portfela ujawnia całą historię transakcji
Flipper Zero do kradzieży aut: łatki za nawet 1000 dolarów