Japonia ostrzega firmy przed wyciekami: zawiodły podstawy
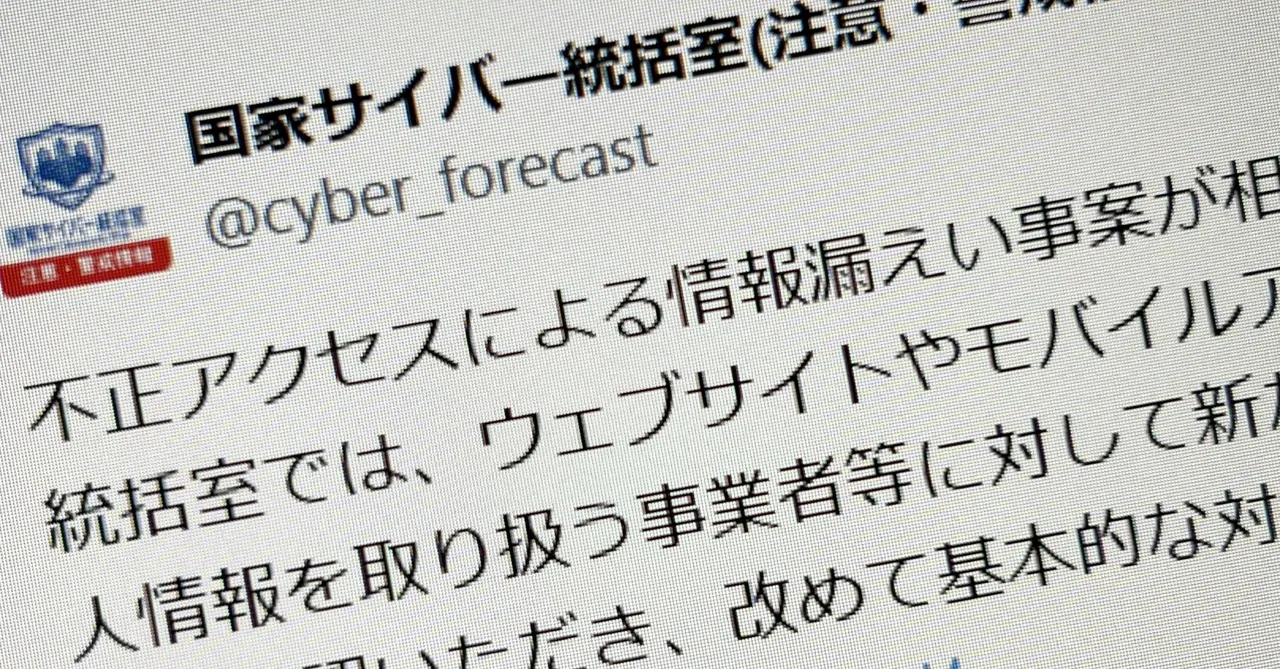
Japoński Narodowy Urząd ds. Cyberbezpieczeństwa wydał ostrzeżenie po serii wycieków danych osobowych. Wskazuje słabe podstawy ochrony i prawdopodobne użycie AI przez atakujących.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Narodowy Urząd ds. Cyberbezpieczeństwa (Narodowe Biuro Cyber) przy Sekretariacie Gabinetu Japonii opublikował 5 listopada ostrzeżenie dla firm prowadzących strony internetowe i aplikacje mobilne. Powodem jest seria wycieków danych osobowych w kraju. Urząd przyznał, że w kilku niedawnych incydentach przyczyną były najprawdopodobniej niewystarczające podstawowe zabezpieczenia, i wezwał firmy do ich pilnego wzmocnienia.
Według urzędu atakujący na dużą skalę skanują strony w internecie, szukając systemów, do których da się wejść, a następnie kradną dane osobowe. Do wyszukiwania celów i włamań najpewniej wykorzystywana jest sztuczna inteligencja. Łączenie kilku usterek, które w tradycyjnych testach podatności uchodziły za mało groźne, pozwala włamać się do systemu i ułatwia skalowanie ataków. Zagrożona jest przez to szeroka grupa firm.
Urząd wskazał też błędy po stronie firm: za słabe zabezpieczenia przy tworzeniu aplikacji mobilnych, błędną konfigurację stron oraz dalsze używanie oprogramowania bez wsparcia lub z niezałatanymi, znanymi lukami.
Trzy obszary zaleceń
Pierwszy to eksploatacja systemów. Firmy powinny znać konfigurację i podatności swojego oprogramowania oraz ustalać priorytety i terminy napraw. Urząd opisał przypadki, w których wystawione do internetu panele administracyjne padły ofiarą zgadywania haseł lub ataku siłowego, dlatego zbędnych paneli i funkcji nie należy udostępniać. Zalecił też ciągłe testy podatności z użyciem AI oraz analizę logów pod kątem podejrzanych zachowań.
Drugi obszar to projektowanie i tworzenie. Urząd apeluje o podejście „security by design”. Stwierdzono przypadki pozyskiwania danych przez API po analizie publicznych aplikacji, więc potrzebne są ograniczenia dostępu i właściwe zarządzanie danymi uwierzytelniającymi. Systemy z danymi osobowymi warto testować przed uruchomieniem.
Trzeci obszar to łańcuch dostaw. Atakujący wchodzą do zleceniodawców przez środowiska podwykonawców i firm serwisowych. Firmy powinny zinspekcjonować kanały dostępu, takie jak VPN i pulpit zdalny, oraz wdrożyć uwierzytelnianie wieloskładnikowe. W przypadku oprogramowania open source i bibliotek zewnętrznych należy z góry ustalić procedurę reakcji na ujawnienie poważnej luki.
Urząd opublikował już 9 października ostrzeżenie o podstawowych zabezpieczeniach całych organizacji, m.in. szybkim łataniu i MFA. Nowy komunikat rozszerza je na obsługę i tworzenie stron oraz aplikacji.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Citus: lokalizacja strażaków bez GPS sprawdzona w praktyce

Google Cloud rozwija CodeMender i zabezpieczenia agentów AI

Operation Ghostbusters: 830 840 podejrzanych „widm” studentów


