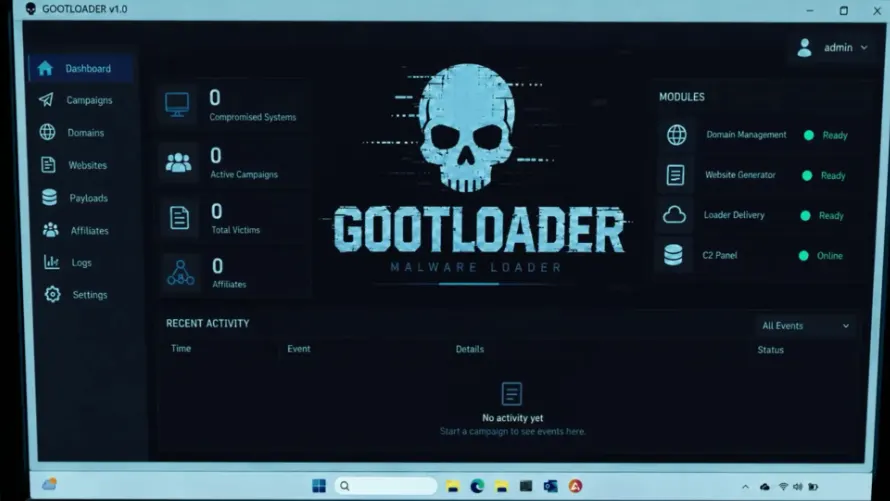
Gootloader: policja wyczyściła ponad 100 serwerów z malware
Gootloader chował się w fałszywych dokumentach prawnych na przejętych stronach WordPress, a dostęp do zainfekowanych komputerów sprzedawał gangom ransomware.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Pobrałeś z sieci wzór dokumentu prawnego i nagle masz na komputerze furtkę dla ransomware. Tak właśnie działał Gootloader, a zainfekowane komputery stały się towarem.
Amerykański Departament Sprawiedliwości poinformował 12 listopada, że razem z FBI i służbami z innych krajów usunął złośliwe oprogramowanie Gootloader z ponad 100 serwerów. Zajęto też amerykańskie domeny, które służyły do dystrybucji i sterowania całą siecią. Według japońskich doniesień w akcji o nazwie „Endgame” uczestniczyły organy ścigania z dziewięciu państw.
Czym jest Gootloader?
Gootloader należy do tzw. loaderów, czyli programów, których zadaniem jest wprowadzenie na komputer innego szkodliwego oprogramowania. Według Departamentu Sprawiedliwości działał od 2018 roku i zainfekował co najmniej 25 tysięcy komputerów na świecie.
Europol opisuje metodę prosto: przestępcy przejmowali strony oparte na WordPressie i umieszczali na nich pliki udające dokumenty prawnicze. Kto taki plik pobrał, infekował komputer. Skoro plik leży na zwykłej firmowej stronie, zwykły użytkownik prawie nie ma szans, by wyczuć podstęp.
Jak zarabiał Gootloader?
Zainfekowane maszyny trafiały do botnetu, czyli sieci przejętych komputerów, którą wykorzystywano do dalszego rozsyłania zarazy. Operatorzy sprzedawali też dostęp do tych komputerów atakującym używającym ransomware. Same Stany Zjednoczone naliczyły co najmniej 44 ofiary takich ataków.
Infekcja nie była więc końcem, tylko początkiem: najpierw zdobywano komputer, potem odsprzedawano „wejście”.
Co robić, jeśli prowadzisz stronę na WordPressie?
Właściciele serwisów na WordPressie powinni zmienić dane logowania, włączyć uwierzytelnianie wieloskładnikowe i załatać znane luki w zabezpieczeniach.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
KDDI dumbphone: japoński operator wypuści telefon bez internetu
Logi Game Day: Logitech daje pracownikom wolne na granie
Wyciek danych SBC: Shonan Beauty Clinic straciła dane 1,62 mln osób