Google: Videostrong zmienił 1,3 mln odtwarzaczy z Androidem w botnet
Google twierdzi, że partner Videostrong celowo wbudował backdoor w 1,3 mln urządzeń z Androidem. Firma zlikwidowała botnet i zerwała współpracę z producentem.
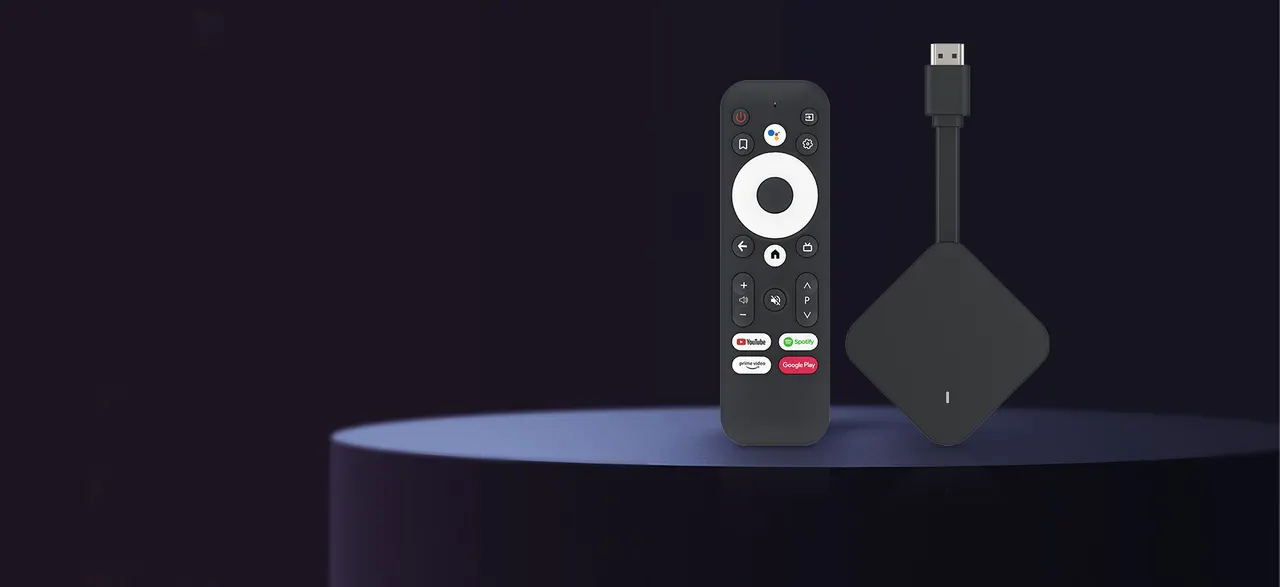
Google poinformowało, że jeden z jego partnerów produkcyjnych, chińska firma Videostrong Technology Co. z Shenzhen, potajemnie zainstalował backdoor w 1,3 mln urządzeń z Androidem i zamienił je w botnet. Koncern twierdzi, że usunął tylną furtkę i „zerwał współpracę” z producentem. Videostrong nie może już budować ani sprzedawać certyfikowanych urządzeń z Androidem, ani dostarczać do nich oprogramowania.
Zainfekowane urządzenia były wykorzystywane bez wiedzy właścicieli do „złośliwej aktywności”, takiej jak oszustwa reklamowe, wyciąg danych i przekierowywanie nieautoryzowanego ruchu sieciowego. Według Google backdoor i botnet zostały „celowo opracowane, wdrożone i obsługiwane dla zysku”.
Dostęp na sprzedaż
Google twierdzi, że Videostrong zarabiał na backdoorze, sprzedając dostęp do niego przestępczym podmiotom stowarzyszonym i ładując na zainfekowane urządzenia ich moduły malware. Moduły te prowadziły oszustwa reklamowe, po cichu włączały urządzenia do rezydencjalnych sieci proxy i pobierały kolejne złośliwe oprogramowanie na urządzenia zainfekowane przez XCPE.
Firma zakłócyła też działanie domen C2, czyli serwerów dowodzenia i kontroli, które obsługują te moduły. Ponieważ podmioty te mają własne kanały dystrybucji poza XCPE, Google szacuje, że przejęcie ich domen odetnie dostęp do co najmniej 10 mln dodatkowych zainfekowanych urządzeń.
Wiele modeli i marek
Problem nie dotyczył jednego urządzenia. Malware znaleziono „wbudowany bezpośrednio w wiele modeli i marek” w ciągu kilku lat. W większości były to dekodery z Android TV, ale botnet objął także inne urządzenia IoT oparte na Androidzie, w tym sprzęt telemedyczny, maszyny karaoke i cyfrowe systemy oznakowania.
Google podaje, że Videostrong stosował techniki zaciemniania kodu, by załadować malware na urządzenia po pierwszym uruchomieniu sprzętu przez użytkownika. Po tym incydencie firma zmieniła proces weryfikacji producentów urządzeń.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Apple szykuje trzy nowe iPady na początek 2027 roku
iPad na święta 2026? Lepiej poczekać na premiery Apple w 2027
Lenovo Smart Clock w Kanadzie pokazuje godzinę za wcześnie
Hack Binance: FBI wskazuje Koreę Północną i grupę TraderTraitor
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Microsoft: Jasper Sleet z Korei Północnej używa AI do fałszywych CV

Zhakowane aplikacje alarmowe w Rosji i Ukrainie: fałszywe alerty

LLMjacking: hakerzy generują rachunki za AI po 100 tys. dolarów dziennie
