Francja wskazuje na irańskich hakerów po ataku na chłodnie sklepów
Prokuratura w Paryżu wszczęła śledztwo wobec szefa irańskiej jednostki cybernetycznej Shahid Kaveh po ataku na systemy chłodnicze supermarketów.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
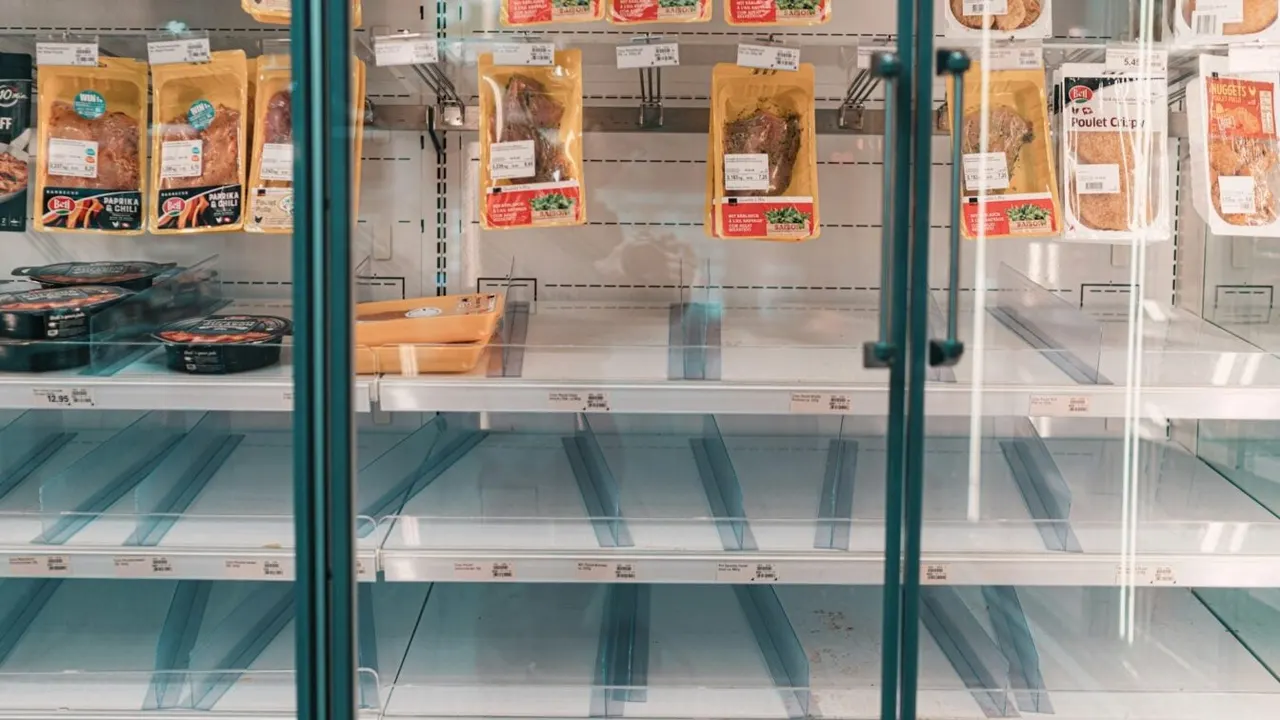
Paryska prokuratura wszczęła postępowanie przygotowawcze prowadzone przez sędziów śledczych w sprawie październikowego cyberataku na systemy chłodnicze setek supermarketów. Według komunikatu śledztwo obejmuje „szefa irańskiej grupy Shahid Kaveh, jednostki ofensywnej cyberwojny powiązanej z Elektronicznym i Cybernetycznym Centrum Korpusu Strażników Rewolucji Islamskiej (CGRI-CEC)”, jego dwóch zastępców oraz każdą inną osobę, która zostanie zidentyfikowana.
Francuskie służby twierdzą, że są w stanie przypisać atak z nocy z 11 na 12 października cybercentrum Strażników Rewolucji. Tak przekazało dziennikowi Le Figaro źródło zbliżone do sprawy. Śledztwo dotyczy dwóch przestępstw: oszukańczego wtargnięcia do zautomatyzowanego systemu przetwarzania danych w ramach zorganizowanej grupy oraz niszczenia mieniem w sposób niebezpieczny dla ludzi, również w zorganizowanej grupie. Według prokurator Paryża czyny popełniono w celu służenia obcemu mocarstwu, w tym przypadku Iranowi. Wydano międzynarodowe nakazy aresztowania wobec trzech hakerów.
Wcześniejsze plany wobec Zachodu
Ta tajna jednostka Strażników Rewolucji miała już kilka lat temu sporządzić listę potencjalnych celów w państwach zachodnich, w tym we Francji. Hakerzy planowali m.in. atakować systemy sterujące ogrzewaniem i wentylacją budynków, więc uderzenie w kontrolery chłodni nie byłoby zaskoczeniem.
Prorosyjscy hakerzy też się przyznali
Przed komunikatem francuskiej prokuratury do ataków przyznały się w Telegramie dwie prorosyjskie grupy: NoName057(16) i Z-Pentest. Dotyczyło to głównie sklepów w innych krajach Europy, w tym w Belgii, Niemczech i Szwecji. Jako dowód opublikowały 2500 linii danych, które mają pochodzić ze skradzionego katalogu firmy Danfoss, producenta znacznej części przejętych kontrolerów.
Nie można wykluczyć, że rosyjscy hakerzy chcieli jedynie wykorzystać sytuację, by zwrócić na siebie uwagę. NoName057(16) znany jest głównie z ataków DDoS na strony rządowe i media, czyli operacji nastawionych na rozgłos.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Robocurve: zmanipulowany obraz z kamer skłania roboty AI do ataku
Korea Południowa skreśla budżet Narodowego Centrum Edukacji AI
Agibot wysyła sześć humanoidów G2 do pracy w sklepie w Szanghaju
Karty Kakao Bank w Apple Pay: przez 100 minut płatności działały
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Muji wstrzymuje ponowne otwarcie sklepu online po ataku
Pośrednik Super Micro przyznał się do przemytu chipów Nvidia
Outlook.com odrzuca pocztę małych nadawców bez rekordu DMARC