eMudhra emBridge: luka pozwala podejrzeć nazwy plików w sieci
CERT-In ostrzega przed luką o niskiej wadze w narzędziu do podpisów emBridge. Osoba w tej samej sieci mogła wylistować nazwy plików i folderów. Poprawka już jest.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
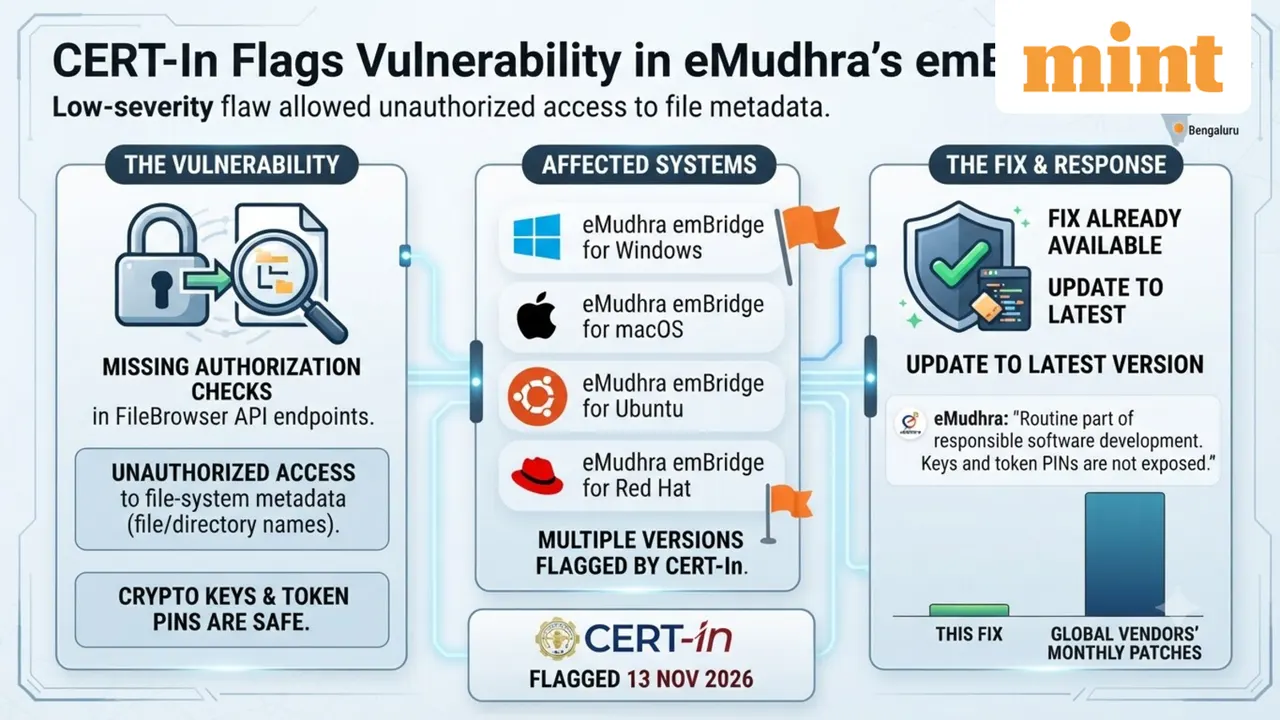
Narzędzie do podpisu elektronicznego emBridge od eMudhra miało lukę, przez którą ktoś w tej samej sieci lokalnej mógł zobaczyć nazwy plików i folderów na cudzym komputerze. Treści plików już nie. Indyjski zespół CERT-In ocenił błąd jako niski i opublikował ostrzeżenie 13 listopada 2026 roku.
Czym jest emBridge?
emBridge tworzy firma eMudhra z Bengaluru, zajmująca się podpisami cyfrowymi. Program pośredniczy między stronami internetowymi i serwisami rządowymi a sprzętowymi tokenami oraz certyfikatami podpisu cyfrowego zapisanymi na komputerze użytkownika.
Na czym polega luka w emBridge?
Według CERT-In w punktach końcowych API FileBrowser brakuje kontroli uprawnień. Wyliczają one zawartość systemu plików z uprawnieniami konta LocalSystem, a nie sprawdzają dostatecznie, kto pyta. Nieuwierzytelniony atakujący w tej samej sieci LAN mógłby wysłać złośliwą stronę do lokalnego API HTTPS i poznać nazwy plików oraz układ katalogów.
Granice szkód są wyraźne. CERT-In podkreśla, że błąd nie daje dostępu do zawartości plików, nie pozwala ich zmieniać ani usuwać, nie umożliwia wykonania kodu i nie ujawnia kluczy kryptograficznych ani PIN-ów tokenów.
Dotyczy to czterech wersji:
- emBridge dla Windows 5.9.1.x do 5.9.3.x
- emBridge dla macOS (x64) 3.2.4.x do 3.2.6.x
- emBridge dla Ubuntu (x64) 3.2.0.x do 3.3.0.x
- emBridge dla Red Hat (x64) 3.2.0.x do 3.3.0.x
Czy trzeba aktualizować emBridge?
eMudhra twierdzi, że poprawka jest już dostępna, i zachęca wszystkich użytkowników do instalacji najnowszej wersji. Firma zwraca uwagę, że każdy certyfikat podpisu cyfrowego wymaga uwierzytelnienia PIN-em tokena, a według CERT-In klucze i PIN-y nie są narażone.
W oświadczeniu dla India Today Tech eMudhra dodała, że łatanie podatności to rutyna. Jako przykład podała ponad 1000 poprawek Microsoftu we wrześniowym... listopadowym Patch Tuesday, 1283 łatki Oracle w październiku, ponad 200 w Androidzie od Google oraz około 110 od Adobe.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Google Wallet otwiera drzwi: telefon zamiast klucza do domu
DB Info: nowa aplikacja Deutsche Bahn nie sprzedaje biletów
Google Tasks w Indiach: asystent AI zadzwoni i zapłaci za ciebie
Starship V4: Musk zapowiada rakietę o wysokości prawie 150 m
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Agenci AI do hakowania znalezieni przez Google atakują strony z Francji

Ściąganie z AI na egzaminie: Wietnam, Turcja i Indie wzywają policję
Wyciek w Rakuten Securities: dane do 11,25 mln kont w teście
