Edion: złośliwy kod mógł wykraść numery kart i kody CVV
Japoński sprzedawca Edion przyznaje, że złośliwy kod w płatnościach na PC mógł ujawnić numery kart i kody zabezpieczające – do 556 wpisów, choć wcześniej mówił o braku wycieku.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Japońska sieć sprzedaży elektroniki Edion poinformowała 9 listopada, że w procesie płatności w sklepie internetowym działał złośliwy program. Mógł on przekazać osobom trzecim numery kart kredytowych, kody zabezpieczające i inne dane wpisywane na komputerach – łącznie do 556 razy.
To zaskakujący zwrot, bo w pierwszym komunikacie z 6 listopada firma twierdziła, że numery kart nie zostały objęte wyciekiem. Edion zapewnia, że nie przechowuje danych kart na serwerach, a nowe ustalenia wyszły na jaw podczas dalszego monitoringu i dochodzenia.
Co dokładnie mogło wyciec
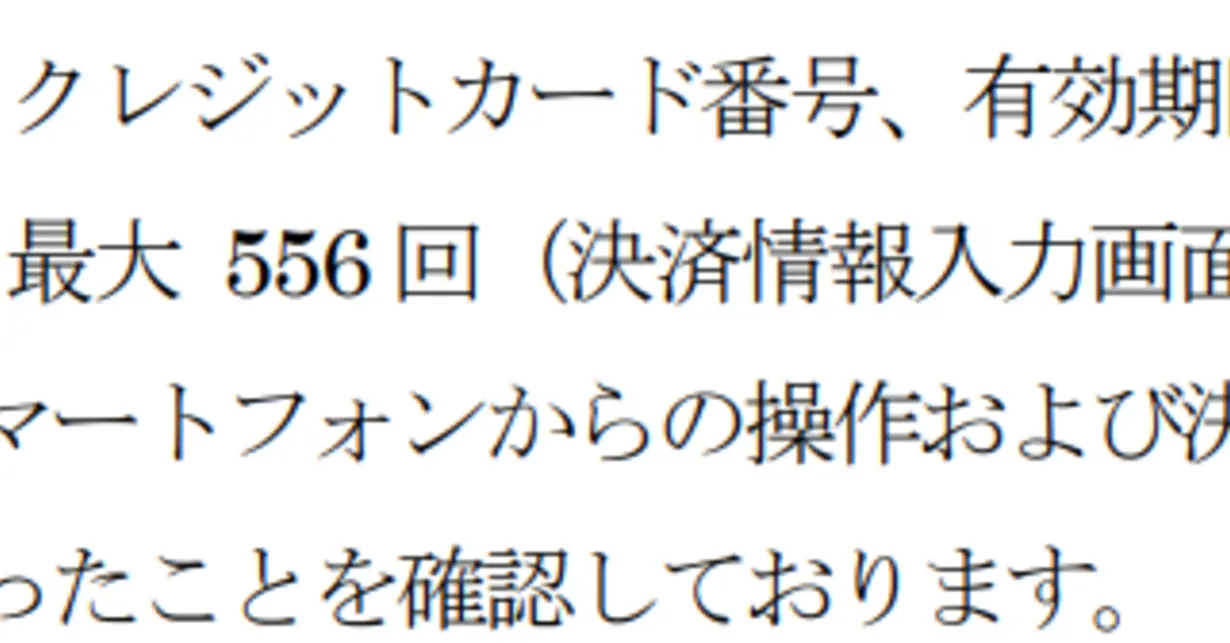
Złośliwy kod został osadzony w obsłudze wprowadzania danych płatniczych na PC i działał od 4 listopada, od godziny około 19:00. Limit 556 oznacza maksymalną liczbę sytuacji, w których klient wpisał dane nowej karty. Chodzi o numer karty, datę ważności, imię i nazwisko posiadacza oraz kod zabezpieczający. Płatności ze smartfonów nie były objęte atakiem.
Dodatkowo do 5 kompletów danych kart mogło wyciec z logów systemowych. Gdy na ekranie zamówienia pojawiał się błąd, wpisane dane były wyjątkowo tymczasowo zapisywane w logu.
W odniesieniu do pierwszego incydentu firma wskazała też na możliwy wyciek 5360 kart podarunkowych Edion (numer, PIN i historia użycia) oraz loginów i haseł do 1141 kont. Losy kart podarunkowych są jeszcze rozważane, a użytkownicy, których hasła mogły wyciec, będą kolejno otrzymywać e-maile z prośbą o zmianę hasła.
Skala pierwszego ataku i dalsze kroki
W pierwszym komunikacie Edion informował o włamaniu przez lukę w systemie do części serwera z logami sklepu. Mogło to dotyczyć danych osobowych do 4131 osób i informacji o zamówieniach do 9554 osób.
By ograniczyć szkody, od 7 listopada od godz. 22:00 firma awaryjnie wyłączyła sklep internetowy, oficjalną aplikację Edion i aplikację Edion Smart. Termin ponownego uruchomienia sklepu nie został wyznaczony.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Google Wallet z cyfrowymi kluczami do domu: NFC i UWB w smart zamkach

TSMC planuje zainwestować do 1 mld dolarów w Anthropic i OpenAI

Acecore, Supplya i Navidyn triumfują na TechCabal Battlefield

Airwallex zainwestuje w Singapurze ponad 1,6 mld dolarów w pięć lat
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Yasukuni: wyciek danych 14,5 tys. klientów sklepu internetowego

GMO Aozora Net Bank dwukrotnie wstrzymał bankowe API po ataku

Helix zastępuje captcha czterocyfrowym testem głosowym
