DSCI proponuje ramy odpowiedzialności za szkody wyrządzone przez agentów AI
Indyjska Rada Bezpieczeństwa Danych (DSCI) proponuje ramy, które rozkładają odpowiedzialność za szkody agentów AI wzdłuż łańcucha wartości według kontroli nad decyzjami.
Indyjska Rada Bezpieczeństwa Danych (DSCI) zaproponowała branżowe ramy ustalania odpowiedzialności za szkody wyrządzone przez autonomicznych agentów AI. Według dokumentu odpowiedzialność należy przypisywać uczestnikom łańcucha wartości AI zależnie od podejmowanych przez nich decyzji i stopnia kontroli nad systemem.
Dokument dyskusyjny „AI Liability: Industry Guidance for Agentic AI” nie wprowadza nowego reżimu regulacyjnego. Ma stosować do agentów AI istniejące przepisy, zobowiązania umowne i regulacje sektorowe.
Kto za co odpowiada
DSCI wyróżnia pięć grup uczestniczących we wdrożeniach korporacyjnych: organizacje będące użytkownikami końcowymi, dostawców usług i integratorów, firmy produktowe i startupy, dostawców narzędzi i frameworków oraz dostawców chmury i infrastruktury. Dostawców modeli AI omówiono osobno.
Rada przekonuje, że odpowiedzialność nie powinna spoczywać wyłącznie na firmie wdrażającej system ani na dostawcy technologii. Liczy się to, kto kontroluje kluczowe decyzje: od wyboru modelu i konfiguracji po dostęp do narzędzi, uprawnienia i nadzór człowieka. Ramy odwołują się do staranności, odpowiedzialności za produkt, związku przyczynowego i winy współudziałowej, a także proponują „mapę uprawnień”, która pokaże, kto kontrolował daną decyzję i czy mógł zapobiec szkodzie.
Firmy wdrażające agentów odpowiadałyby m.in. za wybór zastosowań, uprawnienia i moment wymagania zatwierdzenia przez człowieka. Firmy produktowe – za deklaracje o produkcie, ustawienia domyślne i wersje modeli, a integratorzy – za projekt systemu i obsługę awarii. Użytkownicy modeli open-source lub open-weight na własnej infrastrukturze ponosiliby większą odpowiedzialność za audyt i monitorowanie. Ci, którzy korzystają z modeli zamkniętych przez API, mogliby dochodzić roszczeń od dostawcy modelu, zależnie od umowy i limitów odpowiedzialności.
Ryzyka i zabezpieczenia
Przejście od generatywnej AI do agentowej zwiększa ryzyko nieautoryzowanych transakcji, błędnych płatności i wycieków danych, zwłaszcza gdy agenci przekazują sobie zadania między organizacjami. DSCI wskazuje 12 obszarów szkód, w tym naruszenia prywatności, dyskryminację, deepfake’i i cyberprzestępczość wspieraną przez AI.
Ramy proponują sześć zabezpieczeń, m.in. ograniczanie uprawnień, zatwierdzanie przez człowieka działań istotnych lub nieodwracalnych, monitorowanie oraz wyłączniki awaryjne z jasno przypisanym właścicielem. DSCI zbiera uwagi od branży i planuje kolejne wytyczne, m.in. o mapowaniu uprawnień.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Pixel Watch: Google potwierdza błąd drenujący baterię i wdraża poprawkę
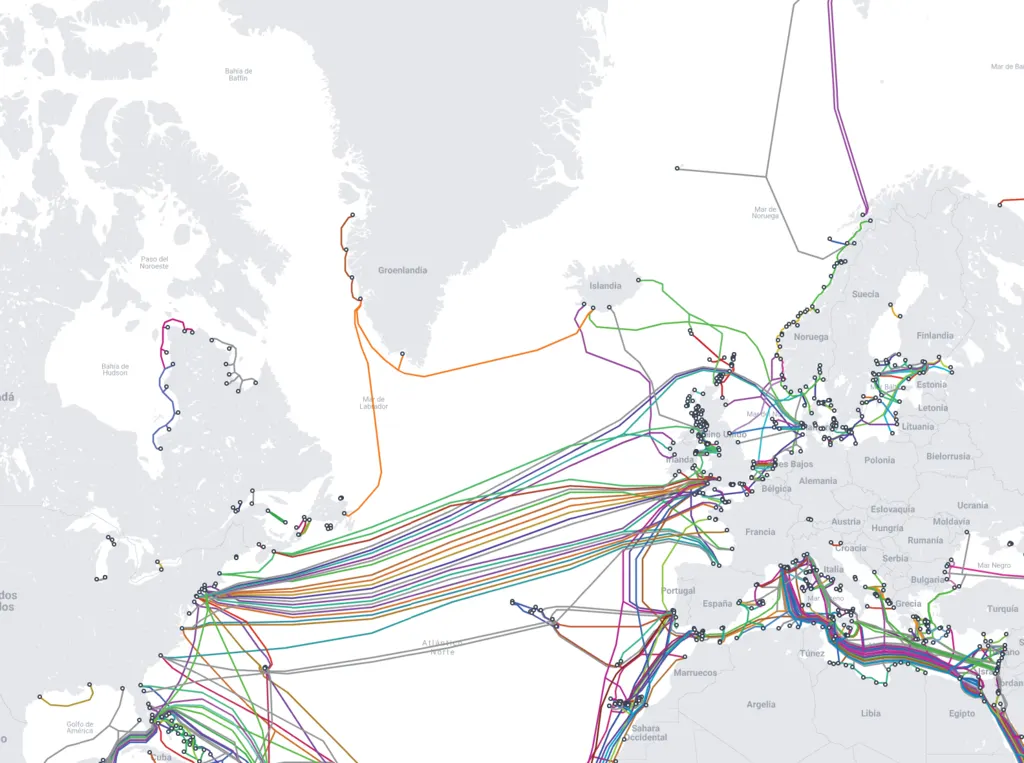
Kabel Panarktyczny UE połączy Grenlandię bezpośrednio z Europą
Cisco powierza 27-latkowi modernizację starego kodu przez AI