Cyberatak na chłodnie EFS we Francji: zmieniono ustawienia
Hakerzy zmienili ustawienia temperatury w chłodniach w trzech francuskich ośrodkach przechowywania krwi 2 listopada. EFS zapewnia, że nie utracono produktów.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Francuska służba krwi Établissement Français du Sang (EFS) potwierdziła, że 2 listopada doszło do cyberataku na urządzenia chłodnicze używane do przechowywania krwi. Napastnicy zmienili parametry temperatury i rozmrażania w trzech obiektach.
EFS odpowiada we Francji za pobieranie, przetwarzanie i dystrybucję krwi. Dotknięte ośrodki przechowują zapasy przeznaczone dla szpitali oraz próbki biologiczne, które muszą być trzymane w kontrolowanych warunkach. Według instytucji nie odnotowano utraty produktów ani zagrożenia dla zdrowia.
Celem był dostawca
EFS podkreśla, że atak wymierzono w jednego z dostawców sprzętu chłodniczego, a nie w samą organizację. Nie podała jego nazwy, ale europejska firma Coolworld Rentals przyznała, że padła ofiarą ataku. W krótkim komunikacie wyjaśniła, że hakerzy wykorzystali lukę w komponencie podmiotu trzeciego, by włamać się do jej urządzeń chłodniczych. Firma dodała, że nie straciła krwi ani osocza, a pobór i dystrybucja trwały bez zakłóceń.
Incydent następuje kilka dni po włamaniach do setek supermarketów we Francji i sklepów w Holandii, gdzie zepsuły się tony żywności.
Przestarzałe sterowniki
Żadna grupa nie przyznała się dotąd do ataków na systemy chłodnicze w Europie. Śledztwa prowadzą m.in. francuska ANSSI, szwedzkie Narodowe Centrum Cyberbezpieczeństwa i belgijska prokuratura federalna, ale sprawców nie wskazano.
Napastnicy najczęściej wykorzystują luki w przestarzałych modułach i zdalnych sterownikach, zwłaszcza marek Danfoss, Copeland i Dixell. Urządzenia były podłączone do internetu bez niezbędnych aktualizacji. Dochodzą słabe hasła oraz zdalny dostęp do systemów, które nie dostają już poprawek.
W 2025 roku amerykańska agencja CISA ujawniła dwie podatności w sterownikach Danfoss, pozwalające na zdalne wykonanie poleceń i obejście uwierzytelniania. Producent je naprawił i zalecił aktualizację do najnowszego firmware’u, czego wiele firm chłodniczych nie zrobiło. Trudno przewidzieć kolejne cele, zwłaszcza że AI pomaga odkrywać luki, zanim zostaną załatane.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Bic Camera, Kojima i Sofmap: wyciek 14,9 mln rekordów z e-mailami

Beget po cyberataku: działa 35% serwerów, dane w chmurze utracone
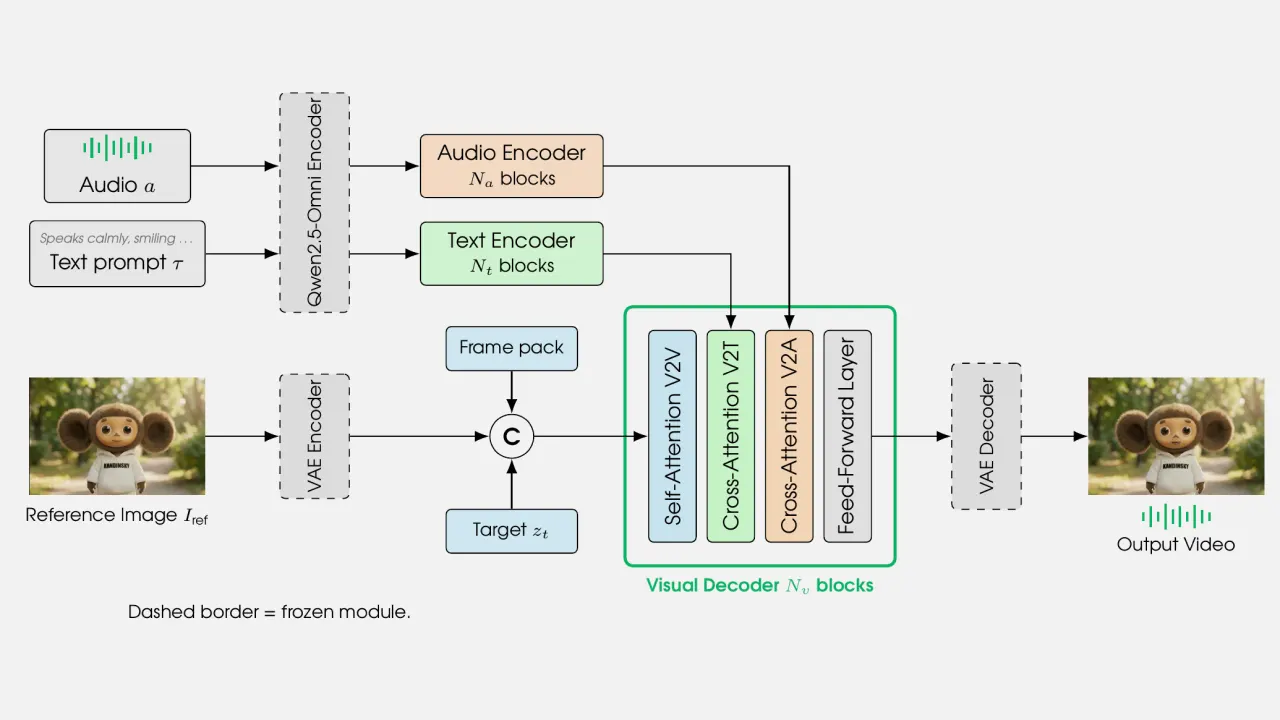
Sber udostępnia Kandinsky Avatar 1.0 – model mówiących awatarów