AU Small Finance Bank bada domniemany wyciek z Salesforce
AU Small Finance Bank sprawdza możliwy wyciek z platformy Salesforce. Grupa ScarlettGroup twierdzi, że ma dane Aadhaar, PAN i informacje o kredytach.

Indyjski AU Small Finance Bank prowadzi dochodzenie w sprawie możliwego wycieku danych z platformy Salesforce. Grupa hakerska ScarlettGroup twierdzi, że weszła w posiadanie poufnych rekordów klientów oraz dokumentów wewnętrznych banku.
Według jej deklaracji skradzione informacje obejmują numery Aadhaar i PAN, dokumenty KYC, oceny CIBIL, wyciągi bankowe oraz dane o kredytach. Hakerzy zagrozili ich publikacją, jeśli bank nie rozpocznie negocjacji w ciągu sześciu dni. Na stronie umieścili odliczanie opisane jako „Negotiation deadline” i rozmyte próbki dokumentów.
O sprawie jako pierwsze poinformowało konto monitorujące cyberzagrożenia H4ckmanac we wpisie na platformie X z 30 października 2026 roku.
Stanowisko banku
AU Small Finance Bank przyznał, że mogło dojść do naruszenia w aplikacji Salesforce, czyli systemie typu SaaS, którym zarządza i który hostuje Salesforce. Według banku platforma zawiera niewielką ilość informacji o klientach finansowania pojazdów.
„Sprawa jest w trakcie wyjaśniania. Pragniemy zapewnić wszystkich interesariuszy, że systemy banku pozostają nienaruszone, a wszystkie usługi działają normalnie” – przekazał bank. Zaznaczył też, że incydent nie dotyczy głównych systemów bankowych. Nie ujawnił, ilu rekordów może dotyczyć wyciek ani jakie dokładnie dane mogły zostać objęte.
Co twierdzą hakerzy
Poza danymi osobowymi i finansowymi grupa wskazuje również dokumenty kredytowe, w tym zatwierdzenia, podpisane umowy i informacje o zabezpieczeniach, a także dokumenty ubezpieczeniowe i dane CRM. Mowa też o danych wewnętrznych: spisach pracowników, historii logowań, adresach IP i dziennikach audytu. Żadne z tych twierdzeń nie zostało niezależnie zweryfikowane, a skala ewentualnego wycieku pozostaje niejasna.
Klienci banku powinni zachować ostrożność wobec podejrzanych telefonów, e-maili i wiadomości podszywających się pod bank. Nie należy podawać nieznajomym kodów OTP, haseł bankowych, danych Aadhaar ani innych poufnych informacji. Warto też regularnie sprawdzać wyciągi i natychmiast zgłaszać bankowi nietypowe transakcje. Dochodzenie trwa, a bank nie podał dalszych szczegółów.
Więcej z tego dnia
Zobacz wszystkie →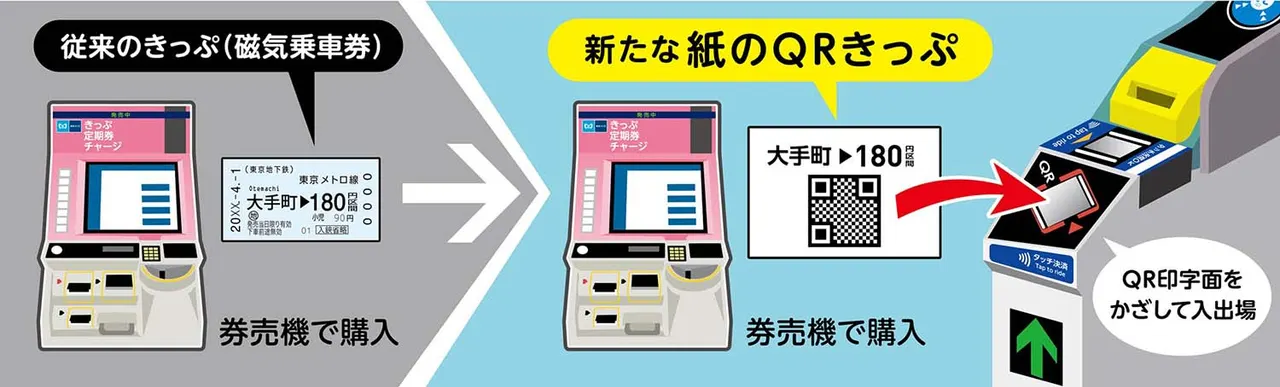
Tokyo Metro wprowadzi bilety z kodem QR i wycofa magnetyczne
immedio organizuje AI Growth Camp 2026 z Fujitsu, LayerX i Sansan
Reddit wprowadzi obowiązkowe logowanie, by przeglądać treści
Panele słoneczne w domu: inżynier przewiduje pralki sterowane słońcem
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Czy wyłączenie telefonu zatrzyma Pegasusa? Ekspert ESET ma wątpliwości
Uniwersytet Lipski nadal offline po cyberataku na usługi IT
Orange Cyberdefense partnerem Mistral AI w programie Design Partner