Maileva 정보 유출, 2200만 명 주소 도난
프랑스 우체국 La Poste의 자회사 Maileva가 해킹당해 2200만 명의 이름과 주소가 털렸습니다. 피해자 대부분은 이 회사와 직접 거래한 적이 없습니다.
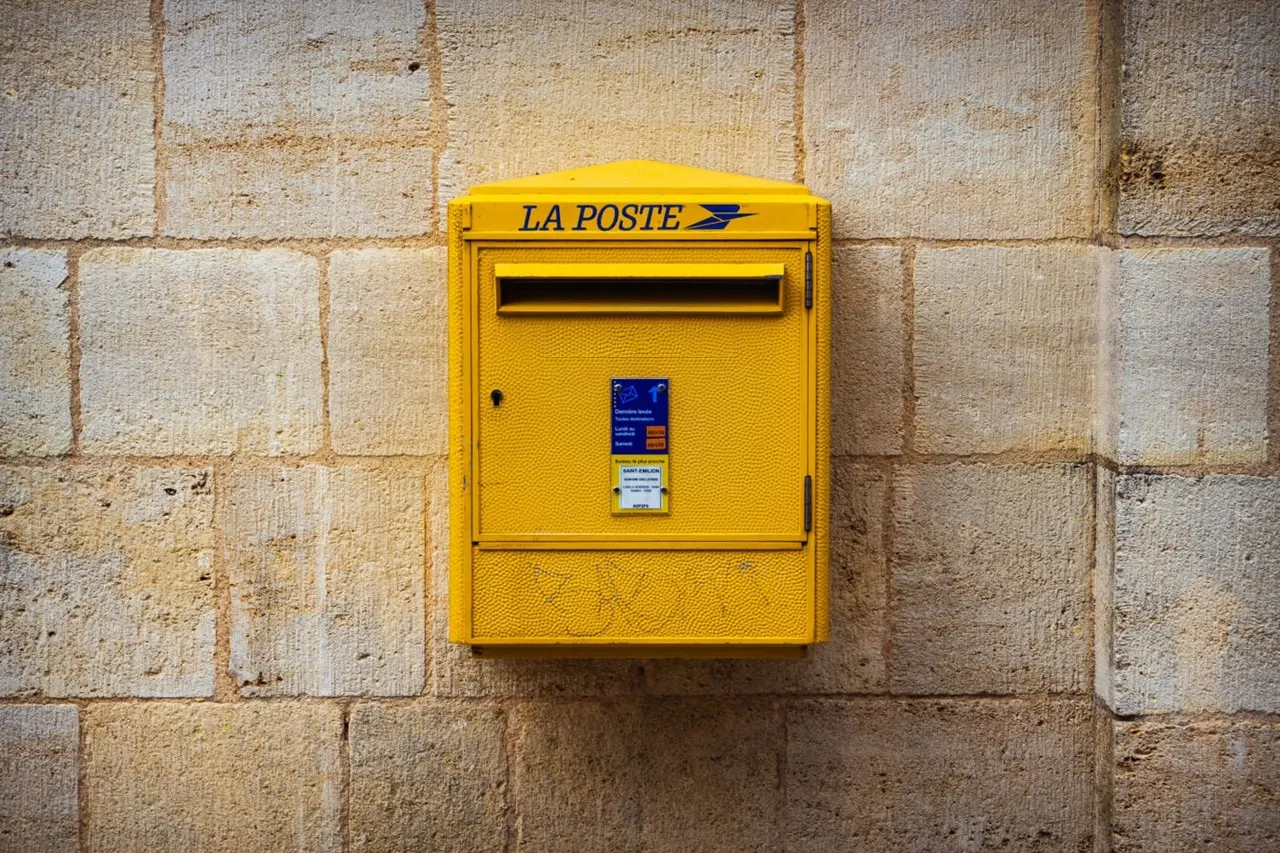
Maileva라는 회사를 들어본 적이 없어도 내 이름과 집 주소가 털렸을 수 있습니다. 프랑스 우체국 La Poste의 자회사 Maileva에서 2200만 명의 정보가 유출됐습니다. 프랑스인 세 명 중 한 명꼴입니다.
Maileva 정보 유출, 무슨 일이 있었나
Maileva는 기업이 우체국에 가지 않고도 우편물을 보낼 수 있게 해 주는 서비스입니다. 급여명세서, 등기우편, 청구서, 총회 소집장이 이 회사 서버를 거칩니다. 회사는 이용자가 7만 명을 넘고 2024년에 1억 8000만 건의 문서를 보냈다고 밝혔습니다.
공격은 9월 중순에 일어났습니다. La Poste는 AFP에 보낸 성명에서 기업 고객의 우편물 수신자 이름과 주소가 노출됐다고 설명했습니다. Maileva는 프랑스 개인정보 감독기관 CNIL에 신고하고 고소장을 냈으며, 사법 수사가 진행 중입니다.
이상 징후는 9월 23일에 드러났습니다. Maileva가 수상한 활동을 감지하고 모든 서비스를 중단했고, 플랫폼은 엿새 동안 먹통이었습니다. 당시에는 고객 계정에 대한 무단 접근 시도라고만 밝혔습니다. 전체 규모가 확인되기까지는 약 두 달이 걸렸습니다. Cyberattaque.org가 확보한 내부 문서에 따르면 우편물 약 3900만 건이 해당하며, 중복을 제외하면 2200만 명입니다.
누가 피해를 입었나
피해자는 Maileva의 고객이 아니라 고객사로부터 우편물을 받은 사람들입니다. Cyberattaque.org에 따르면 병원, 검사기관, 사회주택 운영사도 포함됩니다. 일부 기관은 최대 10년 치 우편 기록이 노출됐을 수 있습니다. Hôpital Foch는 청구서 번호, 진료 날짜, 금액이 담긴 독촉장이 유출됐다고 환자들에게 알렸습니다.
개인에게 알리는 책임은 각 기업에 있습니다. Docaposte는 영향을 받은 조직에 Maileva가 이미 통보했다고 밝혔습니다.
사기 메일을 피하려면
이름과 주소, 기관명이 합쳐지면 그럴듯한 사기를 만들 수 있습니다. RTL에 따르면 Docaposte 계열 서비스 AR24를 사칭한 가짜 이메일이 이미 돌고 있습니다.
예상치 못한 메시지의 링크, 첨부파일, 급한 결제 요구는 따르지 마십시오. 의심스러우면 링크를 누르지 말고 해당 기관의 공식 사이트에 직접 접속하는 것이 안전합니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →



관련 카테고리: 보안
전체 보기 →
NoisyTCP, 로그인 없이 리눅스 서버를 원격으로 다운시키는 버그

Artex AI 해킹 도구, FBI "3시간 안에 침투" 경고

에스토니아 디지털 망명 정부, 해외 서버로 국가를 운영한다
