Java4Shell, 일부 CPU에서 Java 원격 코드 실행 취약점
Java4Shell이라는 취약점으로 Java에서 원격 코드 실행이 가능하다. 영향은 특정 프로세서에 한정되지만 서버뿐 아니라 클라이언트도 해당된다.

Java4Shell이라는 보안 취약점이 확인됐습니다. 공격자가 멀리 떨어진 곳에서 대상 시스템의 코드를 실행할 수 있는 문제입니다. 다만 모든 기기가 위험한 것은 아닙니다. 영향을 받는 것은 특정 프로세서에 한정됩니다.
Java4Shell이란?
취약점의 유형은 원격 코드 실행(RCE)입니다. 네트워크를 통해 다른 사람의 시스템에서 임의의 프로그램을 돌릴 수 있는 결함으로, 보통 심각한 등급으로 분류됩니다.
이번 건의 특징은 조건이 하드웨어에 따라 갈린다는 점입니다. 같은 Java라도 어떤 CPU에서 실행되느냐에 따라 영향 여부가 달라집니다.
서버만의 문제가 아니다
Java라고 하면 서버를 떠올리기 쉽지만, 이번 취약점은 서버에만 국한되지 않습니다. 사용자의 PC 등에서 동작하는 Java 클라이언트도 영향 범위에 포함됩니다.
현재 확인 가능한 정보에는 영향을 받는 프로세서의 구체적인 목록이 없습니다. 그래서 특정 칩 이름이나 모델은 언급하지 않습니다. Java를 업무나 서비스에 쓰고 있다면, 자신의 환경이 해당하는지 소프트웨어와 하드웨어 공급업체에 확인해 보는 것이 좋습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
Amazon SSD 반품, 고장난 드라이브가 데이터째 재판매됐다

macOS 27.3 전체 디스크 접근, AI 에이전트에 경고 띄운다
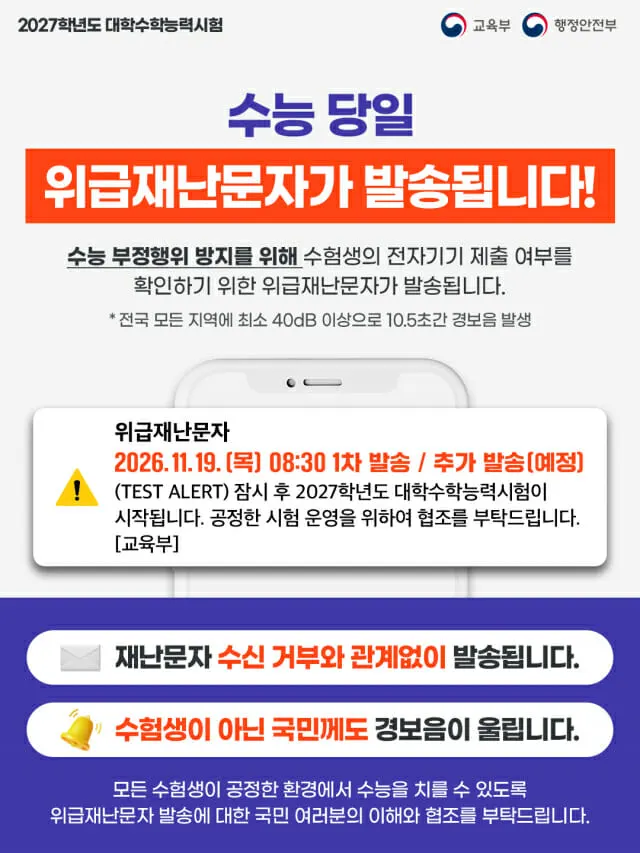
수능 위급재난문자, 무음 휴대전화도 10.5초간 울린다