Gootloader 악성코드 적발, 9개국이 서버 100대 넘게 정리
Gootloader는 법률 문서로 위장해 WordPress 사이트에서 퍼졌고, 감염 PC 접근 권한을 랜섬웨어 조직에 팔았습니다. 9개국 수사기관이 유통망을 단속했습니다.
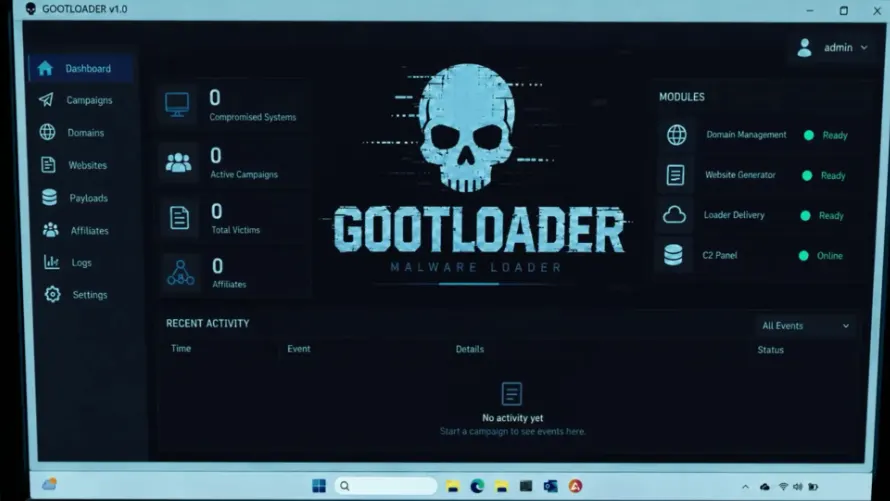
인터넷에서 내려받은 문서가 랜섬웨어 공격의 입구였다면 어떨까요. 악성코드 Gootloader(구트로더)는 실제로 그런 구조로 움직였고, 감염된 PC는 일종의 상품이 됐습니다.
미국 법무부는 11월 12일 FBI 및 각국 수사기관과 협력해 서버 100대 넘게에서 Gootloader를 제거했다고 발표했습니다. 유포와 제어에 쓰인 미국 도메인도 압수했습니다. 작전명은 "엔드게임"이며 9개국 수사기관이 참여했습니다.
Gootloader란 무엇인가
Gootloader는 다른 악성코드를 PC에 설치해 주는 "로더" 유형입니다. 법무부에 따르면 2018년부터 활동했고, 전 세계에서 최소 2만 5000대의 컴퓨터가 감염됐습니다.
유로폴(유럽형사경찰기구)은 해커가 장악한 WordPress 사이트에 법률 관련 문서처럼 보이는 파일을 올려 두고, 방문자가 내려받으면 감염되는 방식이었다고 설명합니다. 평범한 회사 사이트에서 받은 파일이라 일반 사용자가 가려내기는 매우 어렵습니다.
감염된 PC는 어떻게 쓰였나
감염된 PC는 "봇넷"에 편입됩니다. 원격으로 조종되는 컴퓨터 네트워크로, 추가 감염을 퍼뜨리는 데 쓰였습니다. 운영자는 감염 PC에 접근할 수 있는 권한을 랜섬웨어 공격자에게 팔았습니다. 미국에서만 최소 44곳이 랜섬웨어 피해를 입었습니다.
WordPress로 사이트를 운영한다면 로그인 정보를 바꾸고, 다중 인증을 설정하고, 취약점 패치를 적용해 두는 편이 좋습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
VMware vCenter 취약점 실제 공격 중, Broadcom 패치 배포

영국 스마트 냉장고 해킹 대비, 수만 대 인터넷 차단
