슈퍼컴퓨터 후가쿠 해킹, 공개 대시보드로 침입해 가동 중단
일본 이화학연구소가 후가쿠 운용을 멈췄다. 공개된 가동 현황 대시보드로 침입당해 최대 4222명의 SSH 키와 연구 파일이 유출됐을 수 있다.
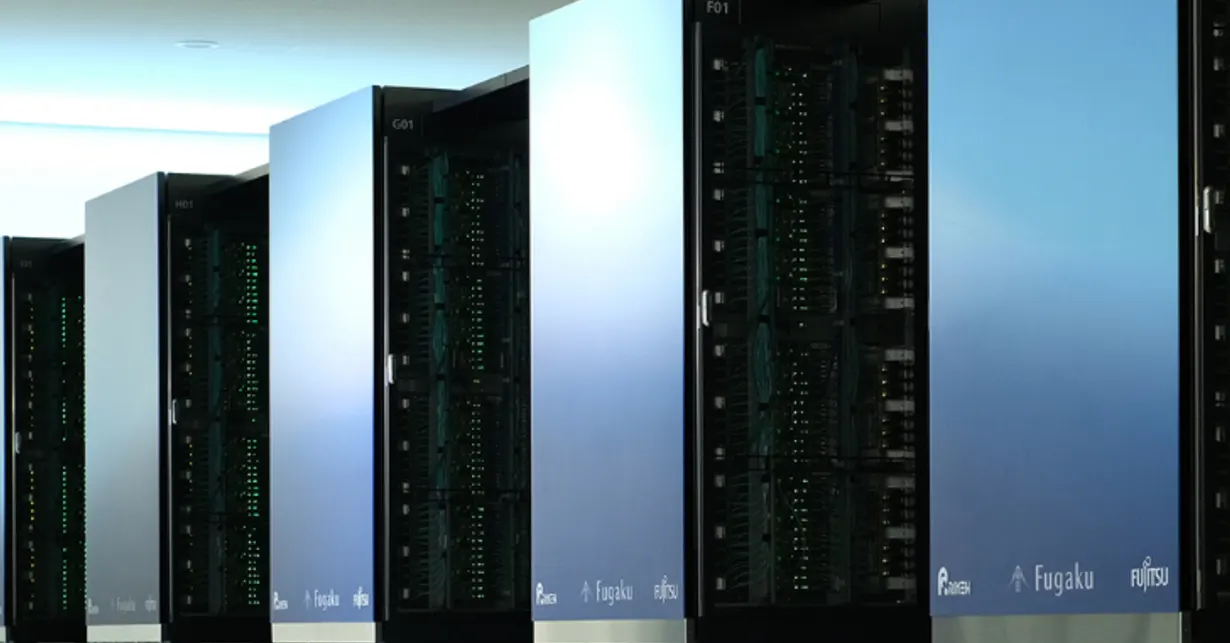
일본의 슈퍼컴퓨터 후가쿠(富岳)가 멈췄다. 침입 경로는 인터넷에 공개돼 있던 가동 현황 대시보드였다.
이화학연구소(RIKEN)는 11월 16일 계산과학연구센터가 운용하는 후가쿠 운용계 시스템에 외부 제3자가 무단 접근했다고 발표했다. 후가쿠는 14일 가동이 중단됐다. 침입은 11월 10일부터 13일 사이에 이뤄졌고, 구체적인 방법은 조사 중이다.
후가쿠 해킹으로 어떤 정보가 유출됐을 수 있나
침입자는 내부 서버 여러 대를 조작했고, 일부에는 악성 프로그램을 설치해 시스템을 변조했습니다. 유출 가능성이 있는 정보는 후가쿠 이용자 최대 4222명의 이름, 이메일 주소, ID와 AI 과학 연구용 슈퍼컴퓨터 "리큐"(理究) 이용자 최대 375명의 이름과 이메일 주소입니다.
홈 디렉터리에 저장된 SSH 비밀키와 액세스 키, 연구 데이터 파일도 포함됐을 수 있습니다. 침입자는 확보한 인증 정보 일부로 다른 시스템에 접속을 시도했습니다. 다만 연구 성과가 외부로 유출됐다는 구체적 사실은 아직 확인되지 않았습니다.
연구소는 어떻게 대응했나
연구소는 12일 수상한 통신을 감지하고 유지보수를 맡은 외부 업체와 조사를 시작했습니다. 13일 침입을 확인해 해당 시스템을 격리했고, 14일 새벽 운용을 중단하면서 관리용 키도 교체했습니다. 15일 저녁에는 실행 중이거나 대기 중인 계산 작업을 모두 멈추고 전 이용자의 로그인용 공개키를 무효화했습니다.
이용자에게는 후가쿠에 저장한 SSH 비밀키 등 인증 정보를 무효화하고 다시 발급받도록 요청했습니다. 연구소는 악용된 소프트웨어 취약점을 조치하고 침입당한 서버를 재구축하며 네트워크 구성을 재검토합니다. AI를 활용한 보안 대책도 도입합니다. 운용 재개는 재발 방지책을 마련한 뒤입니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
아마존 반품 SSD, 2년 뒤 독일서 가족 사진 그대로 발견

FAA 라우터, FBI가 확보 같은 먹통 사태 재현 시도
