eMudhra emBridge 취약점, CERT-In이 파일 이름 노출 경고
인도 CERT-In이 전자서명 도구 emBridge의 낮은 위험도 취약점을 공개했습니다. 같은 네트워크의 공격자가 파일과 폴더 이름을 볼 수 있었고, 패치는 나왔습니다.
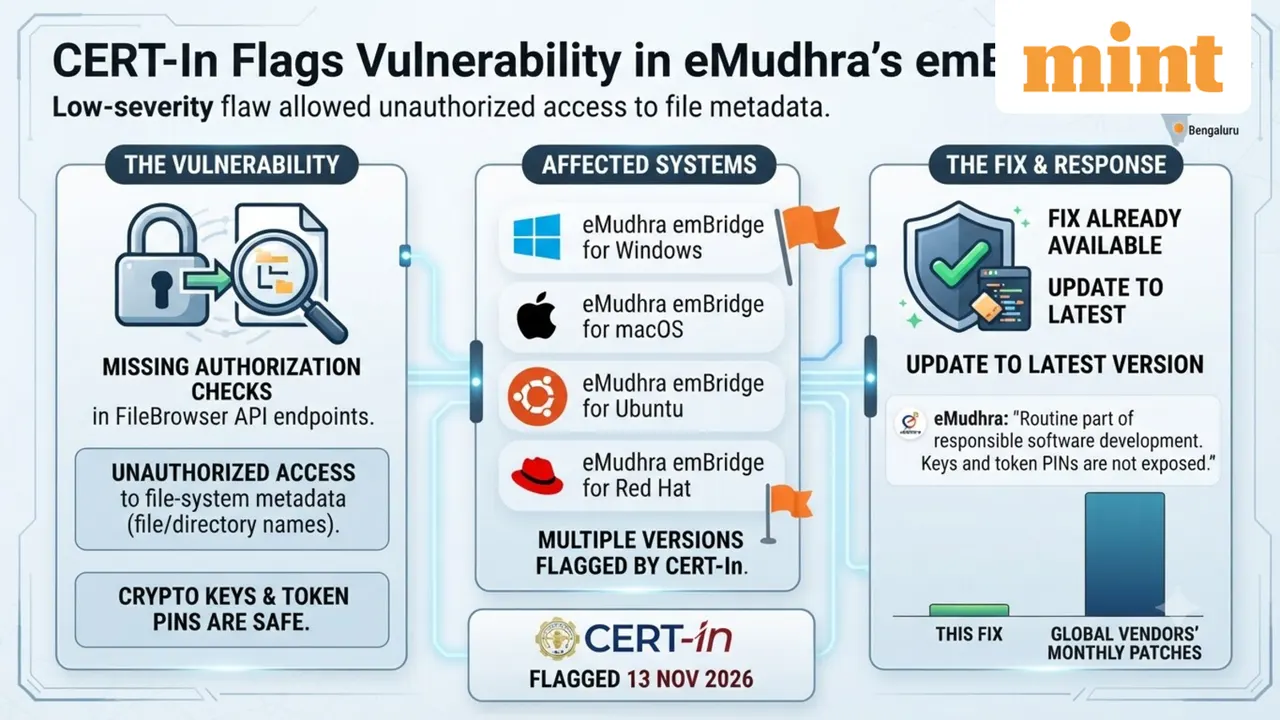
인도 컴퓨터긴급대응팀(CERT-In)이 eMudhra의 전자서명 유틸리티 emBridge에서 취약점을 발견했다고 밝혔습니다. 같은 네트워크에 있는 공격자가 PC의 파일과 폴더 이름을 목록으로 볼 수 있다는 내용입니다. 위험도는 낮음이며 수정 버전은 이미 나와 있습니다.
eMudhra emBridge는 무엇인가
emBridge는 벵갈루루에 본사를 둔 디지털 서명 기업 eMudhra가 만든 도구입니다. 정부 서비스와 웹 애플리케이션이 사용자 PC의 하드웨어 토큰, 디지털 서명 인증서와 통신하도록 돕습니다.
CERT-In의 공지는 2026년 11월 13일에 나왔고, 영향을 받는 제품은 네 가지입니다.
- Windows용 5.9.1.x~5.9.3.x
- macOS(x64)용 3.2.4.x~3.2.6.x
- Ubuntu(x64)용 3.2.0.x~3.3.0.x
- Red Hat(x64)용 3.2.0.x~3.3.0.x
어떤 공격이 가능했나
CERT-In에 따르면 FileBrowser API 엔드포인트에 권한 확인이 빠져 있었습니다. 이 엔드포인트는 LocalSystem 계정으로 파일 시스템을 조회하면서도 요청한 쪽에 권한이 있는지 충분히 검증하지 않았습니다. 같은 LAN의 인증되지 않은 공격자가 로컬 HTTPS Web API에 악성 웹페이지를 보내 악용할 수 있습니다. 얻을 수 있는 것은 파일 및 디렉터리 이름과 디렉터리 구조 정보입니다.
반면 파일 내용 접근, 수정과 삭제, 코드 실행, 암호화 키나 하드웨어 토큰 PIN 탈취는 불가능하다고 CERT-In은 밝혔습니다.
eMudhra는 India Today Tech에 수정 버전이 이미 제공되고 있으며 모든 사용자에게 최신 버전으로 업데이트할 것을 권한다고 밝혔습니다. 회사는 디지털 서명 인증서를 쓰려면 항상 토큰 PIN 인증이 필요하다고도 설명했습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
구글, AI 해킹 에이전트 발견… 프랑스 사이트 노렸다

AI 커닝, 베트남·튀르키예·인도서 형사수사와 체포로 이어져
라쿠텐증권 불법 접속, 최대 1125만 계좌 로그인 ID 유출 우려
