자동차 앱 취약점, 번호판만으로 문 열고 시동 걸었다
한 자동차 제조사의 안드로이드 앱에 관리자 인증 정보가 그대로 남아 있었습니다. 연구원 두 명은 번호판만으로 고객 차량의 문을 열고 시동을 걸었다고 밝혔습니다.
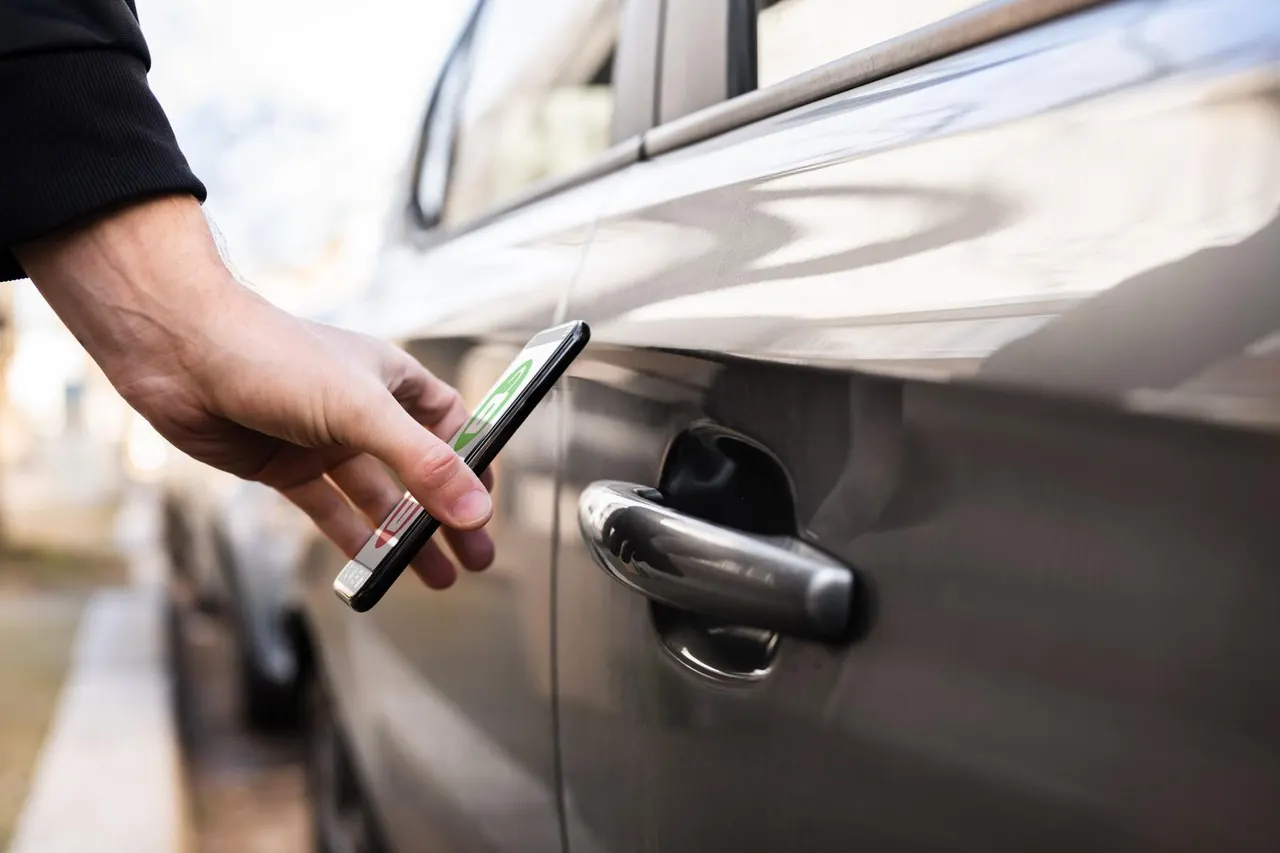
번호판만 알면 남의 차 문을 열고 시동까지 걸 수 있었다면 어떨까요. 보안 연구원 슈밤 샤와 샘 커리가 한 자동차 제조사 시스템에서 실제로 이런 취약점을 찾아 공개했습니다. 지금은 수정된 상태입니다.
자동차 앱 취약점의 원인은 무엇인가
원인은 제조사가 고객에게 배포한 안드로이드 앱이었습니다. 전체 고객 계정을 관리하는 시스템의 관리자 인증 정보가 앱 안의 파일에 그대로 들어 있었습니다. 원래는 테스트 환경용이었던 것으로 보이지만, 실제 고객 데이터에도 통했다고 합니다. 마스터 키를 무료로 나눠준 셈입니다.
번호판에서 차량 제어까지
연구원들은 번호판으로 17자리 식별번호인 차대번호(VIN)를 알아냈습니다. 이를 통해 차주의 계정을 찾아 비밀번호를 재설정했고, 다중 인증도 우회해 차량에 명령을 보낼 수 있었습니다.
가능했던 원격 조작은 문 열기, 시동 걸기와 끄기 등입니다. 이름과 전화번호 같은 개인정보도 확인할 수 있었습니다.
제조사와 대응
제조사 이름은 공개되지 않았지만, 호주에서 두 개 브랜드를 운영하는 회사라고 합니다. 샤는 호주가 미국보다 보안 방어가 느슨해서, 미국에서 이 정도 접근 권한을 얻는 것은 "분명히 훨씬 어려웠을 것"이라고 말했습니다.
취약점은 신고 후 몇 시간 만에 수정됐습니다. 다만 제조사가 연구원들에게 보상금을 주거나 감사를 표했다는 정황은 없습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
Microsoft 장애로 독일 호텔 수영장 염소 경보 못 받았다
