API 라우터 428개 조사, AI 에이전트 탈취와 암호화폐 절도 확인
AI 에이전트와 모델 사이의 API 라우터 428개를 조사했더니 악성 코드를 주입하는 곳이 있었고, 미끼 이더리움 개인키에서 자금을 빼낸 사례도 나왔습니다.
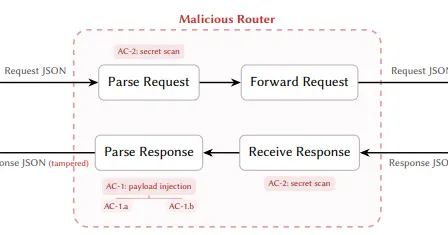
AI 에이전트와 AI 모델 사이에서 요청을 중계하는 "API 라우터" 일부가 에이전트를 가로채고 암호화폐까지 훔친 것으로 나타났습니다. 미국 캘리포니아대 산타바바라(UCSB) 등의 연구진이 서드파티 API 라우터 428개를 조사한 결과입니다.
논문 제목은 "Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain"입니다.
API 라우터란 무엇인가
Claude Code나 Codex 같은 AI 에이전트와 OpenAI, Anthropic 등 여러 AI 제공업체 사이에서 요청을 알맞은 곳으로 보내 주는 외부 서비스입니다. AI가 코드를 쓰고 명령을 실행하는 일이 늘면서 쓰임이 커졌습니다.
위험한 이유는 사용자가 직접 라우터를 접속 대상으로 지정해, 통신 암호화(TLS)가 중간에서 한 번 풀리기 때문입니다. 지시문, API 키, AI가 돌려주는 도구 호출이 운영자에게 그대로 보이고 바꿀 수도 있습니다. 주요 제공업체의 API에는 응답이 변조되지 않았음을 증명하는 전자서명도 없습니다.
공격 수법
첫째는 페이로드 주입입니다. AI가 돌려준 명령을 바꿔 정상 URL을 악성 URL로 치환하거나, requests를 reqeusts처럼 철자가 비슷한 가짜 패키지로 바꿉니다. 처음 50번은 정상 작동하다 51번째부터 공격하는 사례도 있었습니다. 완전 자동 "YOLO 모드"이면서 Rust나 Go 프로젝트일 때만 공격하는 라우터도 있었습니다.
둘째는 시크릿 탈취입니다. 통신을 바꾸지 않고 지나가는 API 키, AWS 액세스 키, GitHub 토큰, 암호화폐 개인키를 빼냅니다. 사용자는 알아채기 어렵습니다.
조사 결과
유료 28개, 무료 400개 중 유료 1개와 무료 8개가 실제로 악성 코드를 주입했고, 이 중 2개는 50번 기다리는 등 회피 수법을 썼습니다. 무료 17개에서는 통과시킨 미끼 AWS 자격 증명이 나중에 실제로 악용됐고, 1개는 소액을 넣어 둔 미끼 이더리움 개인키에서 자금을 빼갔습니다.
정상 라우터도 유출된 API 키를 재사용하거나 보안이 허술한 다른 중계 서버를 거치면 공격 경로가 됩니다. 연구진이 설치한 미끼 중계 서버는 외부 업체가 멋대로 경로에 끼워 넣었고, 개발 세션 440건에서 자격 증명 99개가 노출됐습니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
 giftdetect: 몇 분 만에 딱 맞는 선물
받는 사람, 기념일, 성격을 고르세요. 검색 엔진이 현지 상점의 상품 설명을 읽고 어울리는 것을 추려 줍니다. 무료, 가입 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
스마트 냉장고 해킹, 집 스마트 기기는 안전할까
구글, 스스로 작동하는 AI 해킹 도구 발견 파일에 러시아어 주석